.htaccess質問コーナー Part2

1 :Name_Not_Found:
.htaccessの書き方・使い方などに関するスレです。
【参考サイト】
・ ミケネコの htaccess リファレンス
http://www.mikeneko.ne.jp/~lab/web/htaccess/
・ メモランダム MultiX.jp
http://multix.jp/html/memo/
・ futomi's CGI Cafe - .htaccessの小技編
http://www.futomi.com/lecture/htaccess/
・ .htaccess実践活用術
http://www.shtml.jp/htaccess/
・ Apache 1.3 ドキュメント
http://httpd.apache.org/docs/
・ Apache URL Rewriting Guide
http://japache.infoscience.co.jp/rewriteguide/
・ Apache module mod_rewrite
http://japache.infoscience.co.jp/japanese_1_3_6/manual/mod/mod_rewrite.html
【前スレ】
・ .htaccess質問コーナー
http://pc5.2ch.net/test/read.cgi/hp/1065608009/
過去スレは>>2-5あたり
|
|
|
2 :Name_Not_Found:04/05/18 15:27 ID:???
【先代の過去スレ】
・ .htaccessの偉い人
http://mimizun.com:81/2chlog/perl/tako.2ch.net/perl/dat/960307572.html
・ .htaccessの偉い人 Part2
http://pc.2ch.net/php/kako/988/988800432.html
・ .htaccessの偉い人 Part3
http://pc5.2ch.net/php/kako/1019/10198/1019888234.html
・ .htaccessの偉い人
http://mimizun.com:81/2chlog/perl/tako.2ch.net/perl/dat/960307572.html
・ .htaccessの偉い人 Part2
http://pc.2ch.net/php/kako/988/988800432.html
・ .htaccessの偉い人 Part3
http://pc5.2ch.net/php/kako/1019/10198/1019888234.html
3 :Name_Not_Found:04/05/18 15:50 ID:???
乙
4 :Name_Not_Found:04/05/18 15:53 ID:???
.htaccessは「どっとえちたくせす」と読みます
5 :Name_Not_Found:04/05/18 16:34 ID:???
読み方の話題は以上です。
6 :Name_Not_Found:04/05/18 18:42 ID:???
.htaccessはディレクトリです
7 :Name_Not_Found:04/05/18 22:51 ID:???
libwww-perlを使ったアクセスを弾きたいので
以下のように記述しましたがうまくいきません
SetEnvIf User-Agent \"libwww-perl\" Addict
<Files bbs.cgi>
order allow,deny
allow from all
deny from env=Addict
</Files>
どこが悪いのか教えてください
以下のように記述しましたがうまくいきません
SetEnvIf User-Agent \"libwww-perl\" Addict
<Files bbs.cgi>
order allow,deny
allow from all
deny from env=Addict
</Files>
どこが悪いのか教えてください
8 :Name_Not_Found:04/05/18 22:53 ID:???
私はこれで内部サーバーエラーが出るよ・・・
ヘルプミー
AuthUserFile /パス/.htpasswd
AuthName ID and Pass
AuthType Basic
require valid-user
<Files ~ "^\.ht">
Order allow,deny
Deny from all
Satisfy All
</Files>
ヘルプミー
AuthUserFile /パス/.htpasswd
AuthName ID and Pass
AuthType Basic
require valid-user
<Files ~ "^\.ht">
Order allow,deny
Deny from all
Satisfy All
</Files>
9 :Name_Not_Found:04/05/18 23:06 ID:???
AuthName takes a single argument;
if the realm name contains spaces, it must be enclosed in quotation marks.
if the realm name contains spaces, it must be enclosed in quotation marks.
10 :Name_Not_Found:04/05/18 23:07 ID:???
AuthNameは単一の議論をとる;
領域名がスペースを含んでいる場合、それは引用符で囲まれなければならない。
領域名がスペースを含んでいる場合、それは引用符で囲まれなければならない。
11 :Name_Not_Found:04/05/18 23:08 ID:???
>>7
SetEnvIf User-Agent "^libwww-perl" Addict
SetEnvIf User-Agent "^libwww-perl" Addict
12 :Name_Not_Found:04/05/18 23:09 ID:???
13 :Name_Not_Found:04/05/18 23:25 ID:???
14 :Name_Not_Found:04/05/18 23:26 ID:???
>>13
はい。その部分の省いてやってみますね。
はい。その部分の省いてやってみますね。
15 :Name_Not_Found:04/05/18 23:28 ID:???
16 :Name_Not_Found:04/05/18 23:31 ID:???
17 :Name_Not_Found:04/05/18 23:32 ID:Iu8llZu1
.htaccessでindex.phpに転送できない時(htaccess不可の時)
他に手はある?index.htmlからの転送は携帯が対応してないから無理なのよ
他に手はある?index.htmlからの転送は携帯が対応してないから無理なのよ
18 :Name_Not_Found:04/05/18 23:35 ID:???
転送? tu-ka使えないならスレ違い
19 :Name_Not_Found:04/05/18 23:37 ID:???
>>15
あやまってるじゃん 何でそんなに短気なのか
あやまってるじゃん 何でそんなに短気なのか
20 :Name_Not_Found:04/05/18 23:41 ID:???
21 :Name_Not_Found:04/05/19 00:16 ID:???
22 :Name_Not_Found:04/05/19 00:23 ID:???
23 :Name_Not_Found:04/05/19 01:21 ID:???
☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★
★ ☆
☆ 質問者が返信する時は名前欄に「最初に質問したレス番号」を入れよう ★
★ ☆
☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★
24 :Name_Not_Found:04/05/19 01:31 ID:???
25 :Name_Not_Found:04/05/19 08:25 ID:???
かちゅの都合上1カキコ
26 :Name_Not_Found:04/05/19 12:26 ID:???
Googlebot詐称をはじこうとしています。
RewriteEngine on
RewriteCond %{REMOTE_HOST} \.net$ [OR]
RewriteCond %{REMOTE_HOST} \.jp$
RewriteCond %{HTTP_USER_AGENT} "^Googlebot.*$"
RewriteRule ^.*$ - [F]
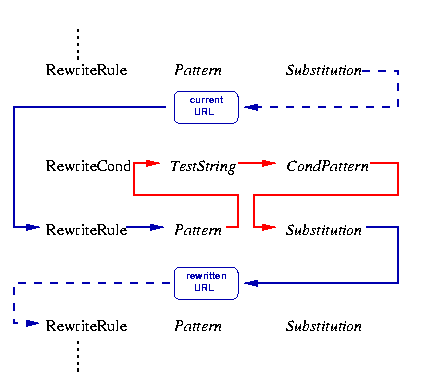
今まで、OKでしたが、今日
~.ne.jp Googlebot/2.1(+http://www.googlebot.com/bot.html)
というのが、きやがりました。
何が悪いんでしょうか?
RewriteEngine on
RewriteCond %{REMOTE_HOST} \.net$ [OR]
RewriteCond %{REMOTE_HOST} \.jp$
RewriteCond %{HTTP_USER_AGENT} "^Googlebot.*$"
RewriteRule ^.*$ - [F]
今まで、OKでしたが、今日
~.ne.jp Googlebot/2.1(+http://www.googlebot.com/bot.html)
というのが、きやがりました。
何が悪いんでしょうか?
27 :Name_Not_Found:04/05/19 12:50 ID:???
>>26
ホスト名が逆引きできてないとか
ホスト名が逆引きできてないとか
>>27
ありがとうございます。
一応、↓で様子を見てみます。
RewriteEngine on
RewriteCond %{REMOTE_HOST} \.net$ [OR]
RewriteCond %{REMOTE_HOST} \.jp$ [OR]
RewriteCond %{REMOTE_ADDR} ^219\.○○\.○○\.
RewriteCond %{HTTP_USER_AGENT} "^Googlebot.*$"
RewriteRule ^.*$ - [F]
ありがとうございます。
一応、↓で様子を見てみます。
RewriteEngine on
RewriteCond %{REMOTE_HOST} \.net$ [OR]
RewriteCond %{REMOTE_HOST} \.jp$ [OR]
RewriteCond %{REMOTE_ADDR} ^219\.○○\.○○\.
RewriteCond %{HTTP_USER_AGENT} "^Googlebot.*$"
RewriteRule ^.*$ - [F]
29 :Name_Not_Found:04/05/19 13:20 ID:???
自分のホストでテストした方が早い、と。
31 :Name_Not_Found:04/05/19 17:57 ID:???
32 :Name_Not_Found:04/05/19 20:18 ID:???
>>31
乙
乙
33 :Name_Not_Found:04/05/19 21:40 ID:???
34 :Name_Not_Found:04/05/19 22:12 ID:???
そんなレスを入れるからさらに荒れるのよ。
35 :Name_Not_Found:04/05/19 22:15 ID:???
てっきり次スレのテンプレ練習してんのかと(ワラ
36 :Name_Not_Found:04/05/20 01:16 ID:???
しかし前スレの967とかは答えもなんだったがな。
ひと目でアクセスできなくなるとわかるだろうに。
ひと目でアクセスできなくなるとわかるだろうに。
37 :Name_Not_Found:04/05/20 01:27 ID:???
あの ++++ ってやつか。
俺は伏せ字だと思ってたよ。
まさか本当にまんまだったとは・・・
俺は伏せ字だと思ってたよ。
まさか本当にまんまだったとは・・・
38 :Name_Not_Found:04/05/20 02:55 ID:???
xreaのサーバーで弄ってます。IndexOptionsを使って
ファイルのリスト表示で、アイコンを表示しないようにしたいのですが
エラーになってページ自体が表示できなくなってしまいます
ttp://httpd.apache.org/docs-2.0/ja/mod/mod_autoindex.html
ここを見ながら何回も試しているのですができません
どう書けばいいのでしょうか?
ファイルのリスト表示で、アイコンを表示しないようにしたいのですが
エラーになってページ自体が表示できなくなってしまいます
ttp://httpd.apache.org/docs-2.0/ja/mod/mod_autoindex.html
ここを見ながら何回も試しているのですができません
どう書けばいいのでしょうか?
39 :Name_Not_Found:04/05/20 06:07 ID:???
40 :38:04/05/20 11:29 ID:k7jPbRUS
ミケネコのどこに乗ってるかわからない・・・
こんな感じだと思うんですけどやっぱりエラーになります
Options Indexes
IndexOptions SuppressIcon
こんな感じだと思うんですけどやっぱりエラーになります
Options Indexes
IndexOptions SuppressIcon
41 :Name_Not_Found:04/05/20 11:42 ID:???
.htaccess でそれら関連の設定変更が禁止されてると思われ。
42 :Name_Not_Found:04/05/20 13:11 ID:???
> SuppressIcon (Apache 2.0.23 以降)
Apacheのバージョンも確認すべきだと思われ。
Apacheのバージョンも確認すべきだと思われ。
43 :Name_Not_Found:04/05/20 17:32 ID:???
xreaは1系だった気が。
44 :Name_Not_Found:04/05/20 17:36 ID:???
…ソースを忘れたので取り消し。
45 :Name_Not_Found:04/05/21 01:07 ID:yDnHyEow
http://aaa.bbb.ccc/xxxでアクセスしてきたら
http://ddd.eee.fff/xxxにリダイレクトするようにしたいのですが、
どうしたらよいでしょうか?
ただし、aaa.bbb.cccとddd.eee.fffは同じサーバの別名です。
Redirect permanentを使うわけにはいきません。
よろしくお願いします。
http://ddd.eee.fff/xxxにリダイレクトするようにしたいのですが、
どうしたらよいでしょうか?
ただし、aaa.bbb.cccとddd.eee.fffは同じサーバの別名です。
Redirect permanentを使うわけにはいきません。
よろしくお願いします。
46 :Name_Not_Found:04/05/21 01:11 ID:???
>>45
それはDNSでやるべきこと。
それはDNSでやるべきこと。
47 :Name_Not_Found:04/05/21 10:08 ID:???
しょんもない質問ですみません。
main(ディレクトリ)----.htaccess
index.html
frame1(ディレクトリ)---top.htm
└ top.swf
frame2(ディレクトリ)---menu.htm
└menu.swf
#http://www.xxxxx.xxxxx.xx/xxx/indexhtmlから認証をへて
#http://www.xxxxx.xxxxx.xx/xxx/xxx/main/indexhtmlに行くようになっています。
#.htaccessの中身
SetEnvIf REFERER "http://www.xxxxx.xxxxx.xx/xxx/index.html" Lilith1
SetEnvIf REFERER "http://www.xxxxx.xxxxx.xx/xxx/xxx/main/" Lilith2
order deny,allow
deny from all
allow from env=Lilith1
allow from env=Lilith2
###
これでmainディレクトリのindex.htmlを表示しようとした際、
フレームの中身のtop.htmlおよびmenu.htmは表示されますが、
そこに貼り付けてあるswfファイルが表示されません。
main全体への許可では良くないのでしょうか?
ミケネコさんのサイトなどを参考にしつつ、色々こねくり回しているのですが
どうにも埒があきません。どうかご教授のほどを。
48 :Name_Not_Found:04/05/21 15:51 ID:???
>>47
Flash読み込み時にブラウザがRefererを吐いてないと思われ。
それに限らず、Refererを吐かない環境はたくさんあるので、
変なRefererを弾くようにした方が得策。
# Refererが無くてもAllowする
SetEnvIf REFERER ^$ Lilith
Flash読み込み時にブラウザがRefererを吐いてないと思われ。
それに限らず、Refererを吐かない環境はたくさんあるので、
変なRefererを弾くようにした方が得策。
# Refererが無くてもAllowする
SetEnvIf REFERER ^$ Lilith
>>48
ご返答有難うございました。大変参考になりました。
確かに"refererが無くともallowする"としますと表示されるようになりました。
とはいえ、想定しているのが会員さま向けコンテンツを含むサイトですので
お気にや直打ちでぽんぽん入ってこれてしまうと辛いものがあります。
へんなreferer、あるいはreferer無しを弾くとしても、
サイト自体がflash内のボタンにGet urlを仕込んでコンテンツ内のリンクを仕込む仕様なので・・・
・・アクセス制限と絶望的に相性が悪そうです。
ぐぐってもぐぐってもリファラを吐かせる方法が出ません・・・
ご返答有難うございました。大変参考になりました。
確かに"refererが無くともallowする"としますと表示されるようになりました。
とはいえ、想定しているのが会員さま向けコンテンツを含むサイトですので
お気にや直打ちでぽんぽん入ってこれてしまうと辛いものがあります。
へんなreferer、あるいはreferer無しを弾くとしても、
サイト自体がflash内のボタンにGet urlを仕込んでコンテンツ内のリンクを仕込む仕様なので・・・
・・アクセス制限と絶望的に相性が悪そうです。
ぐぐってもぐぐってもリファラを吐かせる方法が出ません・・・
50 :Name_Not_Found:04/05/21 20:13 ID:???
レンタル鯖でmime-typeのオーバーライドが上手くいかないのですが
mime-typeのオーバーライドって何かApatchのモジュウールが必要なのでしょうか
mime-typeのオーバーライドって何かApatchのモジュウールが必要なのでしょうか
51 :Name_Not_Found:04/05/21 20:30 ID:???
.htaccessって保存できないんだけど。。
名前いれろって。
名前いれろって。
52 :Name_Not_Found:04/05/21 20:34 ID:???
.から始まるファイル名でも保存できるエディタ使ってね
53 :Name_Not_Found:04/05/21 20:35 ID:???
エディタ?
ふつうにテキストからではだめなのでしょうか?
ふつうにテキストからではだめなのでしょうか?
54 :Name_Not_Found:04/05/21 20:40 ID:???
できたけど、サーバーが対応してなかった・・・
55 :Name_Not_Found:04/05/21 20:44 ID:???
56 :Name_Not_Found:04/05/21 21:01 ID:???
57 :Name_Not_Found:04/05/21 21:17 ID:???
上手くいかないとはこれ如何に。
58 :Name_Not_Found:04/05/21 23:38 ID:???
59 :Name_Not_Found:04/05/21 23:49 ID:???
だからサーバーが対応してなかったのよ・・
60 :Name_Not_Found:04/05/21 23:53 ID:???
アップしたらファイルごと消えてるから、対応してないと思ってるけど・・どうよ?
61 :Name_Not_Found:04/05/22 00:06 ID:???
.htaccessには対応してへんのか?てめ~ら!
62 :Name_Not_Found:04/05/22 00:59 ID:???
☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★
★ ☆
☆ 質問者が返信する時は名前欄に「最初に質問したレス番号」を入れよう ★
★ ☆
☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★
★ ☆
☆ 質問者が返信する時は名前欄に「最初に質問したレス番号」を入れよう ★
★ ☆
☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★☆★
63 : ◆FoxMX6a/hk :04/05/22 01:08 ID:???
>>60
ちょっと待て、おまえは >>50 か?それ以外の質問者か?
ファイルごと消えているように見えるのは、もしかしたら FTP クライアント側で
ドットファイルを表示しないように設定しているからではなかろうか。
アップロードした .htaccess ファイルが正常動作してくれないことはあっても、
消えるってのはちょっと考えにくいんだが。
ちょっと待て、おまえは >>50 か?それ以外の質問者か?
ファイルごと消えているように見えるのは、もしかしたら FTP クライアント側で
ドットファイルを表示しないように設定しているからではなかろうか。
アップロードした .htaccess ファイルが正常動作してくれないことはあっても、
消えるってのはちょっと考えにくいんだが。
64 :Name_Not_Found:04/05/23 05:47 ID:???
Options +ExecCGI
AddType text/html cgi
AddHandler cgi-script cgi
DirectoryIndex index.htm index.html index.php
LayoutMerge On
LayoutHeader ./header.htm
LayoutIgnoreURI /menu.htm
LayoutIgnoreURI /menu2.htm
こんな風に記述してheader.htmの内容を各文章に挿入させたら、
挿入された文章のソースの閲覧がIEでは出来なくなってしまいました。
firefoxで見てみると出来ます。
対処法はありますでしょうか?
AddType text/html cgi
AddHandler cgi-script cgi
DirectoryIndex index.htm index.html index.php
LayoutMerge On
LayoutHeader ./header.htm
LayoutIgnoreURI /menu.htm
LayoutIgnoreURI /menu2.htm
こんな風に記述してheader.htmの内容を各文章に挿入させたら、
挿入された文章のソースの閲覧がIEでは出来なくなってしまいました。
firefoxで見てみると出来ます。
対処法はありますでしょうか?
65 :Name_Not_Found:04/05/23 17:03 ID:???
>>64
header.htmを通常のhtmlみたいに書いているんじゃないか?
header.htmを通常のhtmlみたいに書いているんじゃないか?
66 :Name_Not_Found:04/05/23 18:19 ID:???
>65
要素だけ書いてるんですわ、これが。
<!-- start header -->
<div align="center">
<div class="top_menu">
<P class="top_menu_title" style="BACKGROUND-COLOR: red">-コンテンツ-</P>
<P class="top_menu_link"><A href="http://***">トップ</A></P>
<P class="top_menu_link"><A href="http://***">***</A></P>
<P class="top_menu_link"><A href="http://***">***</A></P>
<P class="top_menu_link"><A href="http://***">***</A></P>
<P class="top_menu_link"><A href="http://***">***</A></P>
<P class="top_menu_link"><A href="http://***">リンク</A></P>
<P class="top_menu_link" style="BORDER-RIGHT: black 1px solid"><A href="http://***">掲示板</A></P>
</div>
</div>
<!-- end header -->
こんな感じで。何が悪いんでしょうねぇ?
67 :Name_Not_Found:04/05/24 16:42 ID:???
すみません。初質問です。
特定のユーザエージェントをはじきたくて、下記のような.htaccessを書きました。
-----------------------
Options -Indexes
SetEnvIf User-Agent "WWWC" denyua
SetEnvIf User-Agent "Rumours-Agent" denyua
order allow,deny
allow from all
deny from env=denyua
-----------------------
そうして普通のブラウザでアクセスしたのですが、Internal Server Errorが出てしまいます。
どう修正すればうまく行くでしょうか?
ちなみに鯖は、portlandとmyjavaserverの無料鯖を使っています。
68 :Name_Not_Found:04/05/24 20:42 ID:???
>>67
なんかのディレクティブが許可されてないとか
なんかのディレクティブが許可されてないとか
69 :Name_Not_Found:04/05/24 22:33 ID:???
質問させてください。
いつもいっているサイト様から.htaccessではじかれているようです。
串をとおしてもだめみたいです。
突破?する方法はあるのでしょうか。
いつもいっているサイト様から.htaccessではじかれているようです。
串をとおしてもだめみたいです。
突破?する方法はあるのでしょうか。
70 :Name_Not_Found:04/05/24 22:44 ID:???
71 :Name_Not_Found:04/05/24 22:57 ID:???
72 :Name_Not_Found:04/05/24 23:04 ID:???
>>71
絶妙な誘導
絶妙な誘導
73 :Name_Not_Found:04/05/24 23:08 ID:???
くそっ!電波板と厨房板のリンクを貼る前に先を越されたか!
74 :Name_Not_Found:04/05/25 06:08 ID:???
質問です
ttp://www.hizlab.net/app/apache/access.html に
|[Order Deny,Allow|Allow,Deny](mod_access)
|Allow と Order をどちらの順番で適用するかを設定します。
|Deny,Allow は、まず Deny を評価して、次に Allow を評価します
|(アドレスが重なっている場合は、後の方で上書きされます)。
|どちらにもないアドレスの場合は、許可になります。
|Allow,Deny は、適用順は逆で、どちらにもないアドレスの場合は、拒否になります。
|Allow と Deny の評価は、すべて行われるのに注意してください。
|Order で指定した順番で適用した結果、最終的に許可か拒否が決定されます。
とありますが、
■order deny,allow
■deny from *mail*
■deny from *ns*
■deny from *proxy*
■deny from *hoge.ne.jp
■(等と以下にプロクシーにありがちなものを羅列)
■allow from 123-456-789-000.hoge.ne.jp
■(↑hoge.ne.jpのユーザーでも特定の人のみアクセス出来るような配慮)
のような例は先ず見ません
実際にはこの設定はできないってことでしょうか
75 :Name_Not_Found:04/05/25 10:53 ID:???
できるできないとやるやらないは別ですが。
76 :Name_Not_Found:04/05/25 16:02 ID:???
>>74
その引用文をちゃんと読んでない証拠。
その引用文をちゃんと読んでない証拠。
77 :Name_Not_Found:04/05/25 17:10 ID:???
>>75
なるほど。ありがとうございました
なるほど。ありがとうございました
78 :Name_Not_Found:04/05/25 18:41 ID:???
何がなるほどなんだよ。
自分で貼った解説を読んでもできないのがわからんのか?
自分で貼った解説を読んでもできないのがわからんのか?
79 :Name_Not_Found:04/05/25 18:46 ID:???
80 :Name_Not_Found:04/05/25 18:55 ID:???
つまり「できる」「できない」どっちと思ったの?
81 :Name_Not_Found:04/05/25 19:30 ID:???
こたえ。
Order の動作について考える以前に
Allow/Deny の構文を勉強しなおせ。
Order の動作について考える以前に
Allow/Deny の構文を勉強しなおせ。
82 :Name_Not_Found:04/05/27 01:47 ID:???
htaccessでアクセス制限をする場合、
denyでは前方一致や後方一致しか出来ないようですが、
ppp.*.2ch.net
のようなことは出来ないのでしょうか?
出来るだけ小さい範囲でアクセス制限をしたのですが…
denyでは前方一致や後方一致しか出来ないようですが、
ppp.*.2ch.net
のようなことは出来ないのでしょうか?
出来るだけ小さい範囲でアクセス制限をしたのですが…
83 :Name_Not_Found:04/05/27 01:57 ID:???
>>82
できません
できません
84 :Name_Not_Found:04/05/27 01:58 ID:???
ドキュメントに書いてあることをわざわざ聞かない。
試してみればわかることをわざわざ聞かない。
試してみればわかることをわざわざ聞かない。
85 :Name_Not_Found:04/05/27 16:15 ID:???
86 :Name_Not_Found:04/05/29 23:51 ID:???
携帯電話を、PC用サイトと同じURIでふりわけたいと思っています。
ルートディレクトリに.htaccessを以下のように書きましたがうまくできません。
RewriteEngineon
RewriteCond%{HTTP_USER_AGENT}^DoCoMo/* [NC,OR]
RewriteCond%{HTTP_USER_AGENT}^J-PHONE* [NC,OR]
RewriteCond%{HTTP_USER_AGENT}^KDDI* [NC,OR]
RewriteCond%{HTTP_USER_AGENT}^*UP.Browser* [NC]
RewriteRule^/$http://www.hogehoge.com/cellphone/[R]
どこに問題があるのでしょうか?
87 :Name_Not_Found:04/05/30 01:53 ID:???
>>86
ちゃんとスペースなどで区切って書こうとは思わんか?
ちゃんとスペースなどで区切って書こうとは思わんか?
88 :Name_Not_Found:04/05/30 10:00 ID:???
2ch の仕様でタブを削除されたと思われ。
89 :Name_Not_Found:04/05/30 21:06 ID:???
>>86
[NC]、[R]は不要。ワイルドカードは使えない、"^DoCoMo/" でいい。
パス "/" に.htaccessがあるなら RewriteRule ^$ http://hoge.com/
[NC]、[R]は不要。ワイルドカードは使えない、"^DoCoMo/" でいい。
パス "/" に.htaccessがあるなら RewriteRule ^$ http://hoge.com/
90 :Name_Not_Found:04/06/01 00:48 ID:???
質問させてください。
BASIC認証を行っているのですが訪問者の一人に入室できないという旨の連絡を受けました。
利用者のIDとパスワードは全て統一しており今までそのような連絡をうけたことがなかったので
原因がわからずに困っているのですが、このような場合どのような原因が考えられるか教えてください。
.htaccessは以下のとおりに記述しています。
AuthUserFile /(パスを記入しています)/.htpasswd
AuthGroupFile /dev/null
AuthName "ENTER"
AuthType Basic
<Limit POST GET>
require valid-user
</Limit>
ErrorDocument 404 (URL)/404.html
ErrorDocument 401 (URL)/401.html
<Files ~ "^.(htpasswd|htaccess)$">
deny from all
</Files>
# .htaccessの表示防止
AddHandler cgi-script htaccess
order allow,deny
allow from all
deny from env=shutout
宜しくお願いします。
91 :Name_Not_Found:04/06/01 01:03 ID:???
8割方タイプミス。なんちって
92 :Name_Not_Found:04/06/01 01:16 ID:???
93 :Name_Not_Found:04/06/03 20:05 ID:???
.htaccessを自サイトで設定してたのが、
この前鯖缶からオリジナル404ページを表示されるようにしましたよってお知らせがきてから反映されなくなってる希ガス
鯖缶も.htaccess設定しちゃったんだろうか。そしたら利用させてもらってる漏れの設定はヌルーになっちゃうんだろうか
誰か教えてくれ
この前鯖缶からオリジナル404ページを表示されるようにしましたよってお知らせがきてから反映されなくなってる希ガス
鯖缶も.htaccess設定しちゃったんだろうか。そしたら利用させてもらってる漏れの設定はヌルーになっちゃうんだろうか
誰か教えてくれ
94 : ◆FoxMX6a/hk :04/06/03 20:55 ID:???
>>93
鯖管は普通、.htaccess じゃなくて httpd.conf の方をいじる。
まあ、中身は似たようなもんだが .htaccess の上位版だと思ってくれ。
httpd.conf に何らかの変更があった場合、今まで使えた .htaccess の機能のうち
一部が使えなくなることもある。
ま、鯖管に聞くのが王道。
鯖管は普通、.htaccess じゃなくて httpd.conf の方をいじる。
まあ、中身は似たようなもんだが .htaccess の上位版だと思ってくれ。
httpd.conf に何らかの変更があった場合、今まで使えた .htaccess の機能のうち
一部が使えなくなることもある。
ま、鯖管に聞くのが王道。
95 :Name_Not_Found:04/06/03 21:26 ID:???
>>94
そうか、一部って事は全く無反応ではないのか。ありが㌧!聞いてみるよ
そうか、一部って事は全く無反応ではないのか。ありが㌧!聞いてみるよ
96 :Name_Not_Found:04/06/04 10:29 ID:???
我ながらすごくアホな質問のような気がしますが宜しくお願いいたします。
あるディレクトリに.htaccessでパスワード制限をかけています。
そのディレクトリに入るときはログインのダイアログが出てログイン
するのですが、ログアウト(そのディレクトリより上の階層のファイルへ出る)
したあと、ブラウザを立ち上げたまままたログインしようとすると
ダイアログが出ずにスルっと中へ入れますよね。
恐らくクッキーが残っているからなんだと思うんですが、これをダイアログが
また出るように、というようなものはできないでしょうか。
もしかして.htaccessではどうしようもないからクッキーをいじるのかな…
クッキーっていじれるのかな…
あるディレクトリに.htaccessでパスワード制限をかけています。
そのディレクトリに入るときはログインのダイアログが出てログイン
するのですが、ログアウト(そのディレクトリより上の階層のファイルへ出る)
したあと、ブラウザを立ち上げたまままたログインしようとすると
ダイアログが出ずにスルっと中へ入れますよね。
恐らくクッキーが残っているからなんだと思うんですが、これをダイアログが
また出るように、というようなものはできないでしょうか。
もしかして.htaccessではどうしようもないからクッキーをいじるのかな…
クッキーっていじれるのかな…
97 :Name_Not_Found:04/06/04 10:55 ID:???
Basic 認証はログインするものではない。よってログアウトもない。
cookie も使わない。
ID/パスワードをブラウザが覚えていて、再度アクセスするときには
以前入力したものをユーザに聞かずに勝手に送信しているだけ。
cookie も使わない。
ID/パスワードをブラウザが覚えていて、再度アクセスするときには
以前入力したものをユーザに聞かずに勝手に送信しているだけ。
98 :Name_Not_Found:04/06/04 11:21 ID:???
>97
有難うございます。よくわかってなかったですねすみません。
ということは、回避しようがない、ということですよね。
ブラウザが覚えているものを忘れさせる、というようなものはないですか?
有難うございます。よくわかってなかったですねすみません。
ということは、回避しようがない、ということですよね。
ブラウザが覚えているものを忘れさせる、というようなものはないですか?
99 :Name_Not_Found:04/06/04 16:51 ID:???
すいません、質問させて下さい。
今まで、
order allow,deny
allow from all
deny from ***.***
こんな感じで、個別のipの制限を掛けていましたが、
串を使われて入ってこられたので、
order deny,allow
deny from all
allow from .jp
こんなかんじで、jp以外をはじこうかと思っております。
で、試したのですが、なにか効いてないようで・・・
order allow,deny
と
order deny,allow
って、併用では使えないのでしょうか?
なにかアドバイスなど教えて貰えますでしょうか?
今まで、
order allow,deny
allow from all
deny from ***.***
こんな感じで、個別のipの制限を掛けていましたが、
串を使われて入ってこられたので、
order deny,allow
deny from all
allow from .jp
こんなかんじで、jp以外をはじこうかと思っております。
で、試したのですが、なにか効いてないようで・・・
order allow,deny
と
order deny,allow
って、併用では使えないのでしょうか?
なにかアドバイスなど教えて貰えますでしょうか?
100 :Name_Not_Found:04/06/04 17:10 ID:???
>>99
何が起こっているのか、何がしたいのか。
何が起こっているのか、何がしたいのか。
101 :Name_Not_Found:04/06/04 17:19 ID:???
説明不足でした。すいません
掲示板で不愉快な書込があったので、
そのユーザエージェントをはじいておりました。
同一かどうか不明ですが、
*****.net や
*****.com などのアクセスで不愉快な書込もあり、
その都度指定しては制限を掛けていたのですが、
きりがなくて・・・
そこで、浅はかながらjp以外を禁止すればと考えたのです。
ヤフーの
.bbtec.net は許可しないといけないのですが・・・
ということで、
特定のipをはじきながら、
全体として .netや.com(jp以外)もはじいて、
しかも、.bbtec.netなどは、通せるような方法が
ありますでしょうか?
掲示板で不愉快な書込があったので、
そのユーザエージェントをはじいておりました。
同一かどうか不明ですが、
*****.net や
*****.com などのアクセスで不愉快な書込もあり、
その都度指定しては制限を掛けていたのですが、
きりがなくて・・・
そこで、浅はかながらjp以外を禁止すればと考えたのです。
ヤフーの
.bbtec.net は許可しないといけないのですが・・・
ということで、
特定のipをはじきながら、
全体として .netや.com(jp以外)もはじいて、
しかも、.bbtec.netなどは、通せるような方法が
ありますでしょうか?
102 :Name_Not_Found:04/06/04 18:36 ID:???
103 :Name_Not_Found:04/06/04 20:44 ID:???
あーん?列記すればいいだけだろうが
order deny,allow
deny from all
allow from .jp
allow from .bbtec.net
order deny,allow
deny from all
allow from .jp
allow from .bbtec.net
104 :Name_Not_Found:04/06/04 23:33 ID:???
でも、それじゃぁ、特定のipがはじけないですよね。
order deny,allow
deny from all
deny from ***.***
allow from .jp
allow from .bbtec.net
こんな、感じ?
deny の2行がだぶっているような???
order deny,allow
deny from all
deny from ***.***
allow from .jp
allow from .bbtec.net
こんな、感じ?
deny の2行がだぶっているような???
105 :Name_Not_Found:04/06/04 23:39 ID:???
denyとallow だけじゃひたすら書き並べるしかない
106 :Name_Not_Found:04/06/04 23:40 ID:???
107 :Name_Not_Found:04/06/04 23:41 ID:???
鯖によってできるかどうかだけど<Files>とか使って2重にやるかだな。
108 :Name_Not_Found:04/06/04 23:51 ID:???
>>104
.jpとbbのみ許可。しかしその中でも***.***は拒否。でいいのね?じゃぁ
order allow,deny
allow from .jp
allow from .bbtec.net
deny from ***.***
.jpとbbのみ許可。しかしその中でも***.***は拒否。でいいのね?じゃぁ
order allow,deny
allow from .jp
allow from .bbtec.net
deny from ***.***
109 :Name_Not_Found:04/06/05 00:10 ID:???
110 :Name_Not_Found:04/06/05 14:48 ID:7RZBM6Kg
すいません質問させて下さい。
.htaccessで特定フォルダ全体にアクセス制限をかけ、別にパスワード等は付けないけど
フォルダの外にある特定htmlファイルからのリンク以外は、
全てのリンクとブックマークを無効化(403…?)
…というのは可能なのでしょうか。
今JavaScriptでやってますが、切られたら無効なので他の手段に切り替えたいのです。
テンプレにあるサイトも探してみましたが、できるともできないとも書かれていなかったり、
何かできるような事を臭わせていても記述例がなかったりするので判別できません。
cgi等はさっぱりできないので、.htaccessでできないのでしたら勉強し直します…
.htaccessで特定フォルダ全体にアクセス制限をかけ、別にパスワード等は付けないけど
フォルダの外にある特定htmlファイルからのリンク以外は、
全てのリンクとブックマークを無効化(403…?)
…というのは可能なのでしょうか。
今JavaScriptでやってますが、切られたら無効なので他の手段に切り替えたいのです。
テンプレにあるサイトも探してみましたが、できるともできないとも書かれていなかったり、
何かできるような事を臭わせていても記述例がなかったりするので判別できません。
cgi等はさっぱりできないので、.htaccessでできないのでしたら勉強し直します…
111 :Name_Not_Found:04/06/05 15:01 ID:???
>>110
Refererでできないことはないけど、訪問者が簡単に擬装できるから
完璧に弾くことは期待できないよ。
>>1の「.htaccess実践活用術」に「参照元(Referer)によるアクセス制限」ってあるだろ。
Refererでできないことはないけど、訪問者が簡単に擬装できるから
完璧に弾くことは期待できないよ。
>>1の「.htaccess実践活用術」に「参照元(Referer)によるアクセス制限」ってあるだろ。
112 :Name_Not_Found:04/06/05 17:40 ID:???
>>110
リファラを送ってない人から「画像が表示されない」という苦情が来る可能性もあるから気をつけて。
自分から切ってるのはともかくとして、Nortonのファイアウォール(だったと思う)が
リファラを切ってることに気づいてない素人もいるから。
リファラを送ってない人から「画像が表示されない」という苦情が来る可能性もあるから気をつけて。
自分から切ってるのはともかくとして、Nortonのファイアウォール(だったと思う)が
リファラを切ってることに気づいてない素人もいるから。
ありがとうございました。がんがってやり方調べてみます。
114 :Name_Not_Found:04/06/06 05:26 ID:???
http://sample.com/
にアクセスされたときに
http://sample.com/hoge/
にリダイレクトしたいんですが、
普通にやると、
http://sample.com/hoge/
にアクセスされてもリダイレクトされてしまい
http://sample.com/hoge/hoge/
を探しに行きますよね
どうにかして
http://sample.com/
にアクセスされたときにだけhttp://sample.com/hoge/
にリダイレクトさせることができるんでしょうか。
というかそういうことは不可能なんでしょうか。
にアクセスされたときに
http://sample.com/hoge/
にリダイレクトしたいんですが、
普通にやると、
http://sample.com/hoge/
にアクセスされてもリダイレクトされてしまい
http://sample.com/hoge/hoge/
を探しに行きますよね
どうにかして
http://sample.com/
にアクセスされたときにだけhttp://sample.com/hoge/
にリダイレクトさせることができるんでしょうか。
というかそういうことは不可能なんでしょうか。
115 :Name_Not_Found:04/06/06 05:38 ID:???
http://sample.com/ のindex.htmlにmetaでも書いたら?
116 :Name_Not_Found:04/06/06 05:40 ID:???
metaタグでジャンプさせようかと思ったけど、
htaccessの方がいいのかなと思ったわけです。が、
無理だったらそうします。
htaccessの方がいいのかなと思ったわけです。が、
無理だったらそうします。
117 :Name_Not_Found:04/06/06 06:06 ID:???
無理じゃないけど>>1の参考サイトとかまったく見てなさそうだし。
結果が同じなら自分がわかるほうでやれば?と思っただけ。
結果が同じなら自分がわかるほうでやれば?と思っただけ。
118 :Name_Not_Found:04/06/06 06:18 ID:???
いや見てるし。
ミケネコでこういう風になうから注意!って記述があったんだが、
じゃあどうすれば。ってのが載ってないから無理かなと思いつつも質問してみた。
しかし無理じゃないんですね。
話はかわるけど
metaだと、
鯖にリクエスト→(鯖、htaccess読む)→
鯖、indexファイル読み込み→ブラウザになげる→
ブラ、indexファイル読む→メタジャンプ
これはhtaccessの以下に比べて結構無駄が多いよね
鯖にリクエスト→(鯖、htaccess読む)→
ブラウザにリダイレクトなげる→ブラ、ジャンプ
現にmetaタグでテストしてみたら、この(↑)所為ばかりではないだろうが
目的ページが表示されるまで結構な時間が掛かる。
出来るって言ってんだからもうちょい調べてみまっす
119 :Name_Not_Found:04/06/06 06:27 ID:???
つか、応急処置としてメタでうpして
いもでチェックしたら飛ばない。
調べたら・・imode、mataジャンプ対応してないのね。
はい調べます
いもでチェックしたら飛ばない。
調べたら・・imode、mataジャンプ対応してないのね。
はい調べます
120 :Name_Not_Found:04/06/07 07:06 ID:???
>>114
RedirectMatchは?
RedirectMatchは?
121 :Name_Not_Found:04/06/07 17:19 ID:???
MultiViewsでファイルが存在しなかったらディレクトリを返す事って出来ないんですかね。
http://hoge.com/path/foo
でリクエストされたとき
http://hoge.com/path/foo.html
みたいにファイルが内場合、
http://hoge.com/path/foo/
の内容を返すようにしたいんですが。
301でリダイレクトされるの気持ち悪いんですよねぇ。
http://hoge.com/path/foo
でリクエストされたとき
http://hoge.com/path/foo.html
みたいにファイルが内場合、
http://hoge.com/path/foo/
の内容を返すようにしたいんですが。
301でリダイレクトされるの気持ち悪いんですよねぇ。
122 :Name_Not_Found:04/06/07 19:44 ID:???
鯖が多分httpd.confで鯖の独自のエラーページに飛ばすように設定されていて、
でも、htaccess使用可能で自作エラーページとかできるんでが、
htaccessでアパッチ標準のエラーページに設定し直すことって可能なんでしょうか
下のプレインテキストと、
>ErrorDocument 404 "hoge hoge boo boo.
特定ページにリダイレクトの方法はわかるんですが、
標準(そもそも標準って表現であってるのかな)に設定する
みたいなのは出来ないんでしょうか?
でも、htaccess使用可能で自作エラーページとかできるんでが、
htaccessでアパッチ標準のエラーページに設定し直すことって可能なんでしょうか
下のプレインテキストと、
>ErrorDocument 404 "hoge hoge boo boo.
特定ページにリダイレクトの方法はわかるんですが、
標準(そもそも標準って表現であってるのかな)に設定する
みたいなのは出来ないんでしょうか?
123 : ◆FoxMX6a/hk :04/06/07 19:59 ID:???
>>121
/path/foo.file が 404 の時のエラーページとして /path/ を指定するのではだめかな。
サブディレクトリ一つ一つに同じものを置く必要があるかもだが。
>>122
たぶん「標準」に戻すことはできなかった希ガス(>>1 の Memorandom で見かけた記憶が)。
なので、「標準」ページを自作しちゃえばよいかと。
/foo/bar.file does not exist. とかの動的に生成する部分は、CGI の引数で処理。
/path/foo.file が 404 の時のエラーページとして /path/ を指定するのではだめかな。
サブディレクトリ一つ一つに同じものを置く必要があるかもだが。
>>122
たぶん「標準」に戻すことはできなかった希ガス(>>1 の Memorandom で見かけた記憶が)。
なので、「標準」ページを自作しちゃえばよいかと。
/foo/bar.file does not exist. とかの動的に生成する部分は、CGI の引数で処理。
124 :Name_Not_Found:04/06/07 20:02 ID:???
>>121
mod_rewriteでどうにかなると思った
mod_rewriteでどうにかなると思った
あぁ標準には出来ないんですか。。
わかりましたほかの方法でやります。
わかりましたほかの方法でやります。
127 :Name_Not_Found:04/06/07 21:53 ID:???
>>126
こんな感じ…かな。
RewriteEngine on
RewriteCond %{REQUEST_URI} [^/]$
RewriteCond /local/path/to/docroot%{REQUEST_URI} -d
RewriteRule .* %{REQUEST_URI}/ [L]
参考: http://httpd.apache.org/docs/misc/rewriteguide.html
こんな感じ…かな。
RewriteEngine on
RewriteCond %{REQUEST_URI} [^/]$
RewriteCond /local/path/to/docroot%{REQUEST_URI} -d
RewriteRule .* %{REQUEST_URI}/ [L]
参考: http://httpd.apache.org/docs/misc/rewriteguide.html
128 :Name_Not_Found:04/06/07 23:29 ID:???
URIの書き換えをしたいのですが、
http://example.com/one の場合は /test_a.cgi を、
http://example.com/some の場合は /test_b.cgi を、
http://example.com/another の場合は /test_c.cgi を、
(という感じで特定のURIに対して特定のCGIを起動するようなルールがいくつか並び、)
それ以外のアクセスの場合はすべて /test.php を起動したいと考えています。
それでmod_rewriteを使い、以下のルールを書いたのですが、
どの場合でも最後の test.php が起動してしまいます。
RewriteEngine on
RewriteRule ^one$ test_a.cgi [L]
RewriteRule ^some$ test_b.cgi [L]
RewriteRule ^another$ test_c.cgi [L]
RewriteRule .* test.php
最初に述べた意図どおりの動作をさせるにはどうしたらよいでしょうか?
(ただし最後のルールを
RewriteRule !^(test_a.cgi|test_b.cgi|test_c.cgi)$ test.php
のように列挙しない方法でお願いします。)
129 :Name_Not_Found:04/06/09 07:42 ID:???
>>128
^one$ この部分でわ?
^/one とか・・なのかな?わからない。
-----------------------------------------------------------
で、質問です
初めてmod_rewrite使ってるんですが、
hoge.comとfoo.comを同期させてる状態なんですが、
それぞれのトップディレクトリにアクセスされたときのみ、
特定のファイルに、、、つまり、
1. hoge.comにアクセスされたとき/hoge.htmlに飛ばし、
2. foo.com(hoge.com以外)なら/foo.htmlに飛ばす。
という風にしたいんです。
調べつつ↓のように書いてテストすると、動いたんですが、
なんせ初めてなもんで、、問題ないでしょうか?
RewriteEngine on
RewriteCond %{REQUEST_URI} ^/$
RewriteCond %{HTTP_HOST} hoge.com
RewriteRule .* /hoge.html [R,L]
RewriteCond %{REQUEST_URI} ^/$
RewriteRule .* /foo.html [R,L]
>>129
いえ、それでは動かないです。
正規表現内にルートを含めるとそれ自体もマッチしなくなるようで。
(>>128と比較して)どうも以下のようにしないと L フラグが動かないようなんですが、
これは仕様なんでしょうか…?
RewriteRule ^one$ test_a.cgi
RewriteRule ^test_a.cgi$ - [L]
RewriteRule ^some$ test_b.cgi
RewriteRule ^test_b.cgi$ - [L]
RewriteRule ^another$ test_c.cgi
RewriteRule ^test_c.cgi$ - [L]
# 上記ルールセットの場合、ここで test_[a-c].cgi が test.cgi に書き換えられなくなる。
RewriteRule .* test.cgi
test.cgi ではなく test.php でした。
132 :Name_Not_Found:04/06/09 12:15 ID:???
>>130
RewriteEngine on
RewriteRule ^one$ test_a.cgi [L]
RewriteRule ^some$ test_b.cgi [L]
RewriteRule ^another$ test_c.cgi [L]
RewriteRule ^$ - [C]
RewriteRule .* test.php
RewriteEngine on
RewriteRule ^one$ test_a.cgi [L]
RewriteRule ^some$ test_b.cgi [L]
RewriteRule ^another$ test_c.cgi [L]
RewriteRule ^$ - [C]
RewriteRule .* test.php
>>132
ありがとうございます。
しかしその場合、one, some, another, ルート以外は404になってしまうようです。
要件としては、特定のキーワード(例ではone, some, another)以外の
アクセスの場合はすべて /test.php を起動することなので、惜しいですが解決できません。
とはいえありがとうございました。
ありがとうございます。
しかしその場合、one, some, another, ルート以外は404になってしまうようです。
要件としては、特定のキーワード(例ではone, some, another)以外の
アクセスの場合はすべて /test.php を起動することなので、惜しいですが解決できません。
とはいえありがとうございました。
134 :Name_Not_Found:04/06/09 12:31 ID:???
不思議なのは、
RewriteRule ^one$ test_a.cgi [L]
RewriteRule .* test.php
このようにした場合、一行目で one が test_a.cgi に変換されて、
L フラグの効果によって二行目(以降)の変換は起きないということを直感的に期待するのですが、
実際には [L] の有無にかかわらず test_a.cgi がさらに test.php に変換されてしまうことです。
このような L フラグの使い方は正しくないのでしょうか…?
RewriteRule ^one$ test_a.cgi [L]
RewriteRule .* test.php
このようにした場合、一行目で one が test_a.cgi に変換されて、
L フラグの効果によって二行目(以降)の変換は起きないということを直感的に期待するのですが、
実際には [L] の有無にかかわらず test_a.cgi がさらに test.php に変換されてしまうことです。
このような L フラグの使い方は正しくないのでしょうか…?
136 :Name_Not_Found:04/06/09 14:25 ID:???
えーと、この図を見ればわかるんだけど。
http://httpd.apache.org/docs-2.0/images/mod_rewrite_fig1.gif
current URL が RewriteRule で書きかえられ、
その後の rewritten URL がもう一度 RewriteRule に入ってる。
Apache の内部的には、URL を書き換えただけで終わりなのではなく、
書き換えた後の URL でアクセスされたものとして、
もういちどはじめから処理をやりなおすわけ。
だから書き換えた後の URL が同じ .htaccess で処理されると
よけいに変換されたように見えてしまう。
ちうことで、RewriteCond を使って書き換えの起きる条件を限定してくださいまし。
http://httpd.apache.org/docs-2.0/images/mod_rewrite_fig1.gif
current URL が RewriteRule で書きかえられ、
その後の rewritten URL がもう一度 RewriteRule に入ってる。
Apache の内部的には、URL を書き換えただけで終わりなのではなく、
書き換えた後の URL でアクセスされたものとして、
もういちどはじめから処理をやりなおすわけ。
だから書き換えた後の URL が同じ .htaccess で処理されると
よけいに変換されたように見えてしまう。
ちうことで、RewriteCond を使って書き換えの起きる条件を限定してくださいまし。
つまり、同じディレクトリにアクセスして来てるんだけど、
見た目的には違うドメインなんです。
その上で、中身のコンテンツは同じものを表示したいのですが、
トップページだけ振り分けたいということです。
で、どっちのドメインでアクセスしてるのかは
HTTP_HOSTで判断できることは確認したんですが、
文法(?)的に問題ないか、ということが質問です。
わかりにくくてスイマセン。
見た目的には違うドメインなんです。
その上で、中身のコンテンツは同じものを表示したいのですが、
トップページだけ振り分けたいということです。
で、どっちのドメインでアクセスしてるのかは
HTTP_HOSTで判断できることは確認したんですが、
文法(?)的に問題ないか、ということが質問です。
わかりにくくてスイマセン。
140 :Name_Not_Found:04/06/09 21:51 ID:???
すみません。
ちょっと不安になったので教えて頂けないでしょうか。
SetEnvIf User-Agent "ia_archiver" shutout
SetEnvIf User-Agent "Googlebot" shutout
(↑このような記述がずらずらと続きます)
order allow,deny
allow from all
deny from env=shutout
サイトの内容がアレなもので、こんなふうにロボ避けをしていたのですが、
先日のアホーのエージェント名変更で、
アホーのサーチ結果に引っかかるようになってしまいました。
で、早々に
SetEnvIf User-Agent "Slurp" shutout
SetEnvIf REFERER "search.yahoo" shutout
を付け加えたのですが、
ひょっとして、リファをはじく時にSlurpもはじいてしまうのでしょうか?
トップページだけ検索結果から削除されて、
残りの内部ページがざくざく引っかかっているので、気が気でないのです…。
141 :Name_Not_Found:04/06/09 22:31 ID:???
>>140
よく意味が分からんが、巡回させたくないならdenyするだけ。robots.txtでもいいし。
よく意味が分からんが、巡回させたくないならdenyするだけ。robots.txtでもいいし。
やっぱり何かおかしなこと言ってるのかな・・・
とりあえず実際稼動中のサイトにhtaccess適用してみたけど不安。
とりあえず実際稼動中のサイトにhtaccess適用してみたけど不安。
>141
有難うございます。
アホーのデータベースが更新されるのを気長に待ちます…。
有難うございます。
アホーのデータベースが更新されるのを気長に待ちます…。
144 :Name_Not_Found:04/06/10 22:29 ID:???
セットされる変数について教えて下さい。
ttp://www.shtml.jp/htaccess/referer.htmlでは
>SetEnvIf Referer "^http://www\.shtml\.jp" ref_ok
>order deny,allow
>deny from all
>allow from env=ref_ok
と「ref_ok」が使われ、
ttp://www.yuzuriha.sakura.ne.jp/~akikan/kaigai/kaigai9.htmlでは
>SetEnvIf REFERER "www.yuzuriha.sakura.ne.jp/~akikan/kaigai" Lilith
>Order Deny,Allow
>Deny from all
>Allow from env=Lilith
と「Lilith」が使われています。
これらは何も考えずにコピペしてしまっていいものなのでしょうか。(URLは書き換えて)
それともこれらは特殊な意味を持つ単語なのですか?
このどちらでもない単語とかはどうなのでしょうか。
145 :Name_Not_Found:04/06/10 23:39 ID:???
>>144
そのまんま何も考えずにコピペしてしまっていいものだよ。(URLは書き換えて)
そのまんま何も考えずにコピペしてしまっていいものだよ。(URLは書き換えて)
146 :Name_Not_Found:04/06/12 20:51 ID:???
自分の au のケータイとLANからだけアクセスできるディレクトリを
作りたいと思い、以下のように設定しましたが、ケータイからの
アクセスができません(403になる)。
<Directory "/www/himitsu">
SetEnvIf HTTP_X_UP_SUBNO "050xxxxxxxxxxx_ad.ezweb.ne.jp" ok
AllowOverride None
Order Deny,Allow
Deny from all
Allow from env=ok
Allow from 192.168.0.0/255.255.255.0
</Directory>
どうしたらよろしいのでしょうか。
作りたいと思い、以下のように設定しましたが、ケータイからの
アクセスができません(403になる)。
<Directory "/www/himitsu">
SetEnvIf HTTP_X_UP_SUBNO "050xxxxxxxxxxx_ad.ezweb.ne.jp" ok
AllowOverride None
Order Deny,Allow
Deny from all
Allow from env=ok
Allow from 192.168.0.0/255.255.255.0
</Directory>
どうしたらよろしいのでしょうか。
>>145
ありがとうございました。
ありがとうございました。
148 :Name_Not_Found:04/06/13 00:05 ID:???
>>146
SetEnvIf X-UP-SUBNO ... じゃないか?
SetEnvIf X-UP-SUBNO ... じゃないか?
>>148 ダメでした。相変わらず403です。error_logは
[Sun Jun 13 11:51:16 2004] [error] [client 219.125.xxx.xxx] client denied by ser
ver configuration: /www/himitsu/
でした。
[Sun Jun 13 11:51:16 2004] [error] [client 219.125.xxx.xxx] client denied by ser
ver configuration: /www/himitsu/
でした。
150 :Name_Not_Found:04/06/13 12:24 ID:???
その環境変数に何が入ってるかを表示するssiなりperl-cgiなりを作って、
それに携帯でアクセスすればいいだろ
多分なにかゴミがついてるとかじゃにゃいの?
#というか、サブスクライバってuseragentに入ってるっておもてたorz=3
それに携帯でアクセスすればいいだろ
多分なにかゴミがついてるとかじゃにゃいの?
#というか、サブスクライバってuseragentに入ってるっておもてたorz=3
てか、おれhtaccess詳しくないんだけど、
チョット調べて観たけど、SetEnvIfのその""の中って
正規表現じゃないの?
つまり「.」とかエスケープいるのでわ?
よくわからんが。。
チョット調べて観たけど、SetEnvIfのその""の中って
正規表現じゃないの?
つまり「.」とかエスケープいるのでわ?
よくわからんが。。
152 :Name_Not_Found:04/06/13 12:32 ID:???
じゃなくて
""←これとったらいいのかな
""←これとったらいいのかな
>>150-152 ありがとうございます。
最初から付いてくるprintenvで表示させた結果を使っているので、
ゴミとかの心配はないと思いますが...
>正規表現じゃないの?
それだ!と思いまして、""ありなし、.→\.の組み合わせ(4つ)を試して
みたのですが、相変わらずダメでした。
キャッシュされている?(403を?)と思ってerror_log見ながら何回か
アクセスしてみましたが、毎回リクエストは飛んできています(しかし、
毎回アドレス変わるのですね...)。
最初から付いてくるprintenvで表示させた結果を使っているので、
ゴミとかの心配はないと思いますが...
>正規表現じゃないの?
それだ!と思いまして、""ありなし、.→\.の組み合わせ(4つ)を試して
みたのですが、相変わらずダメでした。
キャッシュされている?(403を?)と思ってerror_log見ながら何回か
アクセスしてみましたが、毎回リクエストは飛んできています(しかし、
毎回アドレス変わるのですね...)。
154 :Name_Not_Found:04/06/13 12:53 ID:???
んーと、もう出かけにゃならんのでこれ以上は詳しい人にお願いしたいんだけど、
俺がその状況だったら、まず、
SetEnvIfの条件をサブスクライバじゃなくて、UAとかにするなりして、
何処でつまずいているのか
つまり、SetEnvIfの構文なのか、変数の中身なのか、それ以下の部分なのか、etc..
を明確にするね。
でその部分を検索なりでつついたら解決すると思う。
スマソ&ガンガレ
俺がその状況だったら、まず、
SetEnvIfの条件をサブスクライバじゃなくて、UAとかにするなりして、
何処でつまずいているのか
つまり、SetEnvIfの構文なのか、変数の中身なのか、それ以下の部分なのか、etc..
を明確にするね。
でその部分を検索なりでつついたら解決すると思う。
スマソ&ガンガレ
>>154 お忙しいところありがとうございました。
User-Agent "^KDDI" にしたところアクセスできたので、
HTTP_X_UP_SUBNO が問題のようです。そして、
HTTP_X_UP_SUBNO "^0" でも X_UP_SUBNO "^0" でもダメです。
cgiだと見えるのに、何でだろう...
User-Agent "^KDDI" にしたところアクセスできたので、
HTTP_X_UP_SUBNO が問題のようです。そして、
HTTP_X_UP_SUBNO "^0" でも X_UP_SUBNO "^0" でもダメです。
cgiだと見えるのに、何でだろう...
>>156 も、です。
ええと、Apache2についてくるprintenvで見えているのが
HTTP_USER_AGENT="KDDI-HI31 UP.Browser/6.2.0.5 (GUI) MMP/2.0"
HTTP_VIA="1.1 wb01proxy06.ezweb.ne.jp, 1.1 wbcc1s02"
HTTP_X_UP_DEVCAP_CC="1"
HTTP_X_UP_DEVCAP_ISCOLOR="1"
HTTP_X_UP_DEVCAP_MAX_PDU="98303"
HTTP_X_UP_DEVCAP_MULTIMEDIA="6250541120400100"
HTTP_X_UP_DEVCAP_NUMSOFTKEYS="2"
HTTP_X_UP_DEVCAP_QVGA="1"
HTTP_X_UP_DEVCAP_SCREENCHARS="23,10"
HTTP_X_UP_DEVCAP_SCREENDEPTH="16,RGB565"
HTTP_X_UP_DEVCAP_SCREENPIXELS="233,268"
HTTP_X_UP_DEVCAP_SOFTKEYSIZE="6"
HTTP_X_UP_DEVCAP_TITLEBAR="0"
HTTP_X_UP_SUBNO="0500xxxxxxxxxx_ad.ezweb.ne.jp"
PATH="/bin:/sbin:...
です。
そして、
SetEnvIf HTTP_X_UP_SUBNO ".*" ok
SetEnvIf X_UP_SUBNO ".*" ok
だとアクセスできますが、
SetEnvIf HTTP_X_UP_SUBNO "^0" ok
SetEnvIf X_UP_SUBNO "^0" ok
ではダメです。
HTTP あってもなくても結果が同じ?
>>157
なんか君はハイフンを忘れているような気がしてならないのだが…。
なんか君はハイフンを忘れているような気がしてならないのだが…。
160 :Name_Not_Found:04/06/16 14:04 ID:LZJyeYJK
すみません、よくある画像直リンク防止などで
SetEnvIf で条件をつけて
Allow from env=ref1
という形で、閲覧を許可するというのがあるのですが、
その応用として、
Denyしてしまうのではなく、リダイレクトしたいとおもうのですが
どうも例がありません。
SetEnvIf REFERER "~" ref1
などで得たref1の環境変数を利用して、
env=ref1 であればリダイレクトするというのは
どのように記述すればよいのでしょうか?
(どこをみてもなぜかdeny してしまう
例ばかりなんです)
SetEnvIf で条件をつけて
Allow from env=ref1
という形で、閲覧を許可するというのがあるのですが、
その応用として、
Denyしてしまうのではなく、リダイレクトしたいとおもうのですが
どうも例がありません。
SetEnvIf REFERER "~" ref1
などで得たref1の環境変数を利用して、
env=ref1 であればリダイレクトするというのは
どのように記述すればよいのでしょうか?
(どこをみてもなぜかdeny してしまう
例ばかりなんです)
161 :Name_Not_Found:04/06/16 17:25 ID:???
163 :Name_Not_Found :04/06/17 18:55 ID:???
コンテンツのパクリに辟易して、.htaccessでそいつだけ弾きたいんですが
自IPで試してみても上手くいきません…。
order allow,deny
allow from all
deny from .***.com
ErrorDocument 403 http://www.google.co.jp/
これだけなんですが、どこか間違ってますか?
間の一行は開けない方がいいんでしょうか。
拡張子に .txtはついてないし、テキストモードでpublic_htmlのフォルダ内に
転送しているのに…。
自IPで試してみても上手くいきません…。
order allow,deny
allow from all
deny from .***.com
ErrorDocument 403 http://www.google.co.jp/
これだけなんですが、どこか間違ってますか?
間の一行は開けない方がいいんでしょうか。
拡張子に .txtはついてないし、テキストモードでpublic_htmlのフォルダ内に
転送しているのに…。
164 :Name_Not_Found:04/06/17 19:49 ID:???
>>163
サーバで.htaccess使えないってオチはないよね?
サーバで.htaccess使えないってオチはないよね?
165 :Name_Not_Found :04/06/17 23:25 ID:???
166 :Name_Not_Found:04/06/20 22:56 ID:???
SetEnvIf Referer "^http://www\.***\.com/" ref_ok
order allow,deny
deny from env=ref_ok
俺のサイトの相互リンク先が
トップページに1x1のインラインフレームを置いてうちのトップページを表示してる。
1x1だから見えるわけもなく鯖負荷だけが増えるわけで拒否したいのだが
上記の例だとアンカーからの通常のリンクも弾いてしまうので
通常のリンクは容認だがフレーム内表示は拒否するのに
何かいい方法ないだろうか?
order allow,deny
deny from env=ref_ok
俺のサイトの相互リンク先が
トップページに1x1のインラインフレームを置いてうちのトップページを表示してる。
1x1だから見えるわけもなく鯖負荷だけが増えるわけで拒否したいのだが
上記の例だとアンカーからの通常のリンクも弾いてしまうので
通常のリンクは容認だがフレーム内表示は拒否するのに
何かいい方法ないだろうか?
167 :Name_Not_Found:04/06/20 23:03 ID:???
>>166
何でそんなことをしているのか問いつめる。
何でそんなことをしているのか問いつめる。
168 :Name_Not_Found:04/06/20 23:21 ID:???
客呼んでやったぞ、とでも言いたいのか
169 :Name_Not_Found:04/06/21 00:23 ID:???
170 :Name_Not_Found:04/06/24 17:29 ID:36W11lvI
public_html直下のファイルは直リンOKで、public_html配下のディレクトリ内の
ファイルは直リン不可にするためには・・・
public_html内に一つだけ.htaccessを置いて処理できればなあと思うのですが
やっぱり駄目ですか?
public_html配下のディレクトリそれぞれに.htaccessを入れるしかない?
または直リン不可のディレクトリを1つのディレクトリに放り込んでそこに
.htaccessを置くしかない?
・・・20個ぐらいディレクトリがあるんで、それぞれに用意するのが難しくて(汗)
ファイルは直リン不可にするためには・・・
public_html内に一つだけ.htaccessを置いて処理できればなあと思うのですが
やっぱり駄目ですか?
public_html配下のディレクトリそれぞれに.htaccessを入れるしかない?
または直リン不可のディレクトリを1つのディレクトリに放り込んでそこに
.htaccessを置くしかない?
・・・20個ぐらいディレクトリがあるんで、それぞれに用意するのが難しくて(汗)
ミケネコさんの所見てるけど、・・・そんなことは書いてないんだなあ・・・。
172 :Name_Not_Found:04/06/24 19:33 ID:???
SetEnvIf Referer "your_address" ref_ok
order allow,deny
deny from all
allow from env=ref_ok
<Directory />
order allow
allow from all
</Directory>
これじゃだめか??
order allow,deny
deny from all
allow from env=ref_ok
<Directory />
order allow
allow from all
</Directory>
これじゃだめか??
173 :Name_Not_Found:04/06/24 20:53 ID:???
>>170
使えるならmod_rewrite使うのが早い
使えるならmod_rewrite使うのが早い
174 :Name_Not_Found:04/06/24 22:18 ID:???
>>172
<Directory>は(ry
<Directory>は(ry
>>172
!!
ディレクトリ指定あったのですね。
あるはず!とは思っていましたが(.htaccessを隠す、っていうのを見てなんとなく)
でも>>174とか・・・ぐぐって調べてみます。
>>173も。
ありがとうございました。
!!
ディレクトリ指定あったのですね。
あるはず!とは思っていましたが(.htaccessを隠す、っていうのを見てなんとなく)
でも>>174とか・・・ぐぐって調べてみます。
>>173も。
ありがとうございました。
176 :Name_Not_Found:04/06/24 22:38 ID:???
>>175
<Directory>は.htaccessファイル内では使用不可
<Directory>は.htaccessファイル内では使用不可
177 :Name_Not_Found:04/06/25 00:13 ID:???
出たよ
179 :Name_Not_Found:04/06/29 20:22 ID:???
素材屋をやっているのですが、直リン対策で.htaccessを使ってます。
それで、ノートン使ってリファラ吐けない人は見える設定にしたいのですが、これじゃ見えないらしいのです。
何か間違ってるでしょうか?
<Files ~ "\.(gif|jpe?g|png)$">
SetEnvIf Referer "^http://xxx.xxx.xxx/" ref_ok
SetEnvIf Referer "^$" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
</Files>
それで、ノートン使ってリファラ吐けない人は見える設定にしたいのですが、これじゃ見えないらしいのです。
何か間違ってるでしょうか?
<Files ~ "\.(gif|jpe?g|png)$">
SetEnvIf Referer "^http://xxx.xxx.xxx/" ref_ok
SetEnvIf Referer "^$" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
</Files>
180 :Name_Not_Found:04/06/30 02:27 ID:???
NortonはデフォでBlocked by Nortonとかなんとかいうリファラを吐く。
Blockedでref_okしる
Blockedでref_okしる
181 :Name_Not_Found:04/06/30 12:56 ID:???
こんな感じですか?すみません。全然詳しくないもので。。
<Files ~ "\.(gif|jpe?g|png)$">
SetEnvIf Referer "^http://xxx.xxx.xxx/" ref_ok
SetEnvIf Referer "^Blocked" ref_ok
SetEnvIf Referer "^$" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
</Files>
<Files ~ "\.(gif|jpe?g|png)$">
SetEnvIf Referer "^http://xxx.xxx.xxx/" ref_ok
SetEnvIf Referer "^Blocked" ref_ok
SetEnvIf Referer "^$" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
</Files>
182 :Name_Not_Found:04/06/30 14:50 ID:???
設置してみて、NISの体験版入れて確認すれば伝聞じゃなくなる薬缶。
183 :Name_Not_Found:04/06/30 18:29 ID:???
リファラーでのアクセス制限が出来ません。
SetEnvIf REFERER "http://www.foo.com" Lilith
Order Allow,Deny
Allow from all
Deny from env=Lilith
とやったんですが、全然foo.comから来れますし、
設置してるcgi(同サーバですが、uriが違います)が動かなくなってしまいました。
どうしたらいいのでしょうか?
SetEnvIf REFERER "http://www.foo.com" Lilith
Order Allow,Deny
Allow from all
Deny from env=Lilith
とやったんですが、全然foo.comから来れますし、
設置してるcgi(同サーバですが、uriが違います)が動かなくなってしまいました。
どうしたらいいのでしょうか?
184 :Name_Not_Found:04/06/30 18:58 ID:???
>>182
体験版入れたら再起動すれと永遠と表示がでるんですけど。
体験版入れたら再起動すれと永遠と表示がでるんですけど。
185 :Name_Not_Found:04/07/03 09:10 ID:70KlMZ5M
海外のレンタルサーバーを使っています。(一般ユーザーとして)
ISO-8859-1(西ヨーロッパ言語)とISO-2022-JP(日本語JIS)が
混在しているサイトなのですが、METAタグで文字コードを
設定しているにも関わらず全てのページがISO-8859-1にセットされてしまうので
AddHandler server-parsed html
AddType "text/html; charset=iso-2022-jp" html
と設定してみたのですが、今度は全てのページがISO-2022-JP(JISコード)
になってしまいます。できれば文字コードごとにディレクトリを分けて、
それぞれに.htaccessを置いたりするような方法をせずに
METAタグに文字コードを自動判別させたいのですが何か方法ありますか?
186 :Name_Not_Found:04/07/03 11:35 ID:???
IEだからだろ。
IEはたまにメタタグ読まないこともあるな
IEはたまにメタタグ読まないこともあるな
188 :Name_Not_Found:04/07/03 13:28 ID:???
と言ってみたが、ISO-8859-1とISO-2022-JPが混在しているという話なので、
HTTPヘッダで指定することにこしたことはないので
AddCharset ISO-8859-1 .iso8859-1
AddCharset ISO-2022-JP .jis
と指定して、ファイル名は hoge.iso8859-1.html, hoge.jis.html
などとする方がよいのでは。
HTTPヘッダで指定することにこしたことはないので
AddCharset ISO-8859-1 .iso8859-1
AddCharset ISO-2022-JP .jis
と指定して、ファイル名は hoge.iso8859-1.html, hoge.jis.html
などとする方がよいのでは。
191 :Name_Not_Found:04/07/05 17:38 ID:???
ケータイからのアクセスを専用ページに飛ばそうと考えています。
SetEnvIf User-Agent "J-PHONE" Mobile
Order Allow,Deny
Allow from all
Deny from env=mobile
ErrorDocument 403 /飛ばし先
といった感じでhtaccessを書きました。
PC上でuser-agentを偽装したテストでは問題なく指定ページへ移動します。
ところが、実際に手持ちのSH-10(vodafone)でサイトを見ると、
「403エラーのため表示できない」
となってしまいます。
DoCoMoやAUではテストできないので挙動が分かりませんが、同様なのでしょうか?
もしこれがvadafoneだけの挙動であれば、vodafoneだけ諦めようかとも思ってます。
ご存知の方、宜しくお願いします。
192 :Name_Not_Found:04/07/05 19:17 ID:???
>>191
IEも"/飛ばし先"のページ容量が一定以下だと独自のエラーページになったりする。
とりあえず "ErrorDocument 403 http://~" ならリダイレクトしてくれるはず。
# ところで ErrorDocument 403 を携帯転送に使っちゃったら不便じゃ…。
IEも"/飛ばし先"のページ容量が一定以下だと独自のエラーページになったりする。
とりあえず "ErrorDocument 403 http://~" ならリダイレクトしてくれるはず。
# ところで ErrorDocument 403 を携帯転送に使っちゃったら不便じゃ…。
193 :Name_Not_Found:04/07/05 19:33 ID:???
194 :Name_Not_Found:04/07/05 22:20 ID:???
>>192
ページのサイズでそうなるのは404ページだけだろ
ページのサイズでそうなるのは404ページだけだろ
>>194
そうだったか…。勘違いスマソ
そうだったか…。勘違いスマソ
196 :Name_Not_Found:04/07/06 15:03 ID:Bv7vgnVA
カスタム 404ページを、USER-AGENTで出し分けたいんですが、
無理な話なんでしょうか。。。
無理な話なんでしょうか。。。
197 :Name_Not_Found:04/07/06 15:20 ID:???
>>196
カスタム404をCGIにするのがいちばん簡単。
カスタム404をCGIにするのがいちばん簡単。
198 :Name_Not_Found:04/07/07 22:23 ID:nP3TFO1D
CGIによる動的な出力では割と簡単にgzip出力できますが、
htaccessとの組み合わせで初めからCGIで圧縮保存しておいたhtmlを
gzip転送としてブラウザで展開表示することは可能でしょうか
要するに動的処理を減らしてCPU負荷を下げつつ転送量も下げたいのですが…
htaccessとの組み合わせで初めからCGIで圧縮保存しておいたhtmlを
gzip転送としてブラウザで展開表示することは可能でしょうか
要するに動的処理を減らしてCPU負荷を下げつつ転送量も下げたいのですが…
199 :Name_Not_Found:04/07/07 23:11 ID:???
>>198
できません
できません
200 :Name_Not_Found:04/07/07 23:29 ID:???
AddEncoding x-gzip .gz では無いのか?
201 :Name_Not_Found:04/07/07 23:35 ID:dPA7QfXK
>>196
mod_setenvif や mod_rewrite を使えばいい
mod_setenvif や mod_rewrite を使えばいい
202 :Name_Not_Found:04/07/08 01:00 ID:???
>>198 mod_asis$B$8$c$@$a!)(B
203 :Name_Not_Found:04/07/08 01:30 ID:???
おぉ・・・。
レスありがとうございます。
とりあえずそれぞれのレスの意味する所を調べて行きます。
レスありがとうございます。
とりあえずそれぞれのレスの意味する所を調べて行きます。
205 :Name_Not_Found:04/07/08 02:52 ID:nbTNCHMs
アクセス解析にパスワード制限を使用したくて、
アクセス解析のCGIが入ってるフォルダにhtaccessを置いたのですが、
TOPのindex.htmlにまで反映されてしまいます。
indexでアクセス解析をとっているので、
読み込むときに反応してしまうのでしょうか。
何度記述をやりなおしても、
アクセス解析のCGIファイル自身に制限をかけても、
TOPページでパスワードを聞かれてしまいます。
何故でしょうか。
どなたかおわかりになりますでしょうか。
ちなみに同じサーバーを使用している友人は
ちゃんと作動しているみたいです。
アクセス解析のCGIが入ってるフォルダにhtaccessを置いたのですが、
TOPのindex.htmlにまで反映されてしまいます。
indexでアクセス解析をとっているので、
読み込むときに反応してしまうのでしょうか。
何度記述をやりなおしても、
アクセス解析のCGIファイル自身に制限をかけても、
TOPページでパスワードを聞かれてしまいます。
何故でしょうか。
どなたかおわかりになりますでしょうか。
ちなみに同じサーバーを使用している友人は
ちゃんと作動しているみたいです。
他の方法で制限することにしました。
読んで下さった方ありがとうございました。
無駄に書き込みをしてしまって、申し訳ありません。
読んで下さった方ありがとうございました。
無駄に書き込みをしてしまって、申し訳ありません。
207 :Name_Not_Found:04/07/09 19:54 ID:???
サーバーによってできないこと、とかありえますか?
サーバーは.htaccessを許可してて、リダイレクトとか404表示とかはできてるんですが、
特定のリファラをキック、がうまくいかないんです。
.htaccessが使えるなら全部使える、ってのなら記述ミスかもしれませんし、
どうも諦めがつかなくて。
記述は、>>183の通りなんですが。
サーバーは.htaccessを許可してて、リダイレクトとか404表示とかはできてるんですが、
特定のリファラをキック、がうまくいかないんです。
.htaccessが使えるなら全部使える、ってのなら記述ミスかもしれませんし、
どうも諦めがつかなくて。
記述は、>>183の通りなんですが。
208 :Name_Not_Found:04/07/09 20:10 ID:???
>>207
AllowOverrideディレクティブ
http://httpd.apache.org/docs-2.1/mod/core.html#allowoverride
これを見て分かるように、上書きできる機能が数グループに分類されている。
Order allow denyはLimitグループとなる。
一方、setenvifは、
http://httpd.apache.org/docs-2.1/mod/mod_setenvif.html#setenvif
を見て分かるように、上の分類だとFileInfoになる。
つまり、>>183が有効になるためにはサーバの設定で、
LimitとFileInfoの上書きが許可されていなければならないことになる。
で、その鯖の設定つーのは>>207か鯖管しか分からんわけだ。まぁがんがれ
209 :Name_Not_Found:04/07/10 00:44 ID:???
211 :Name_Not_Found:04/07/13 19:23 ID:???
ユーザーエージェント毎にリダイレクト先を変えるような
書き方ってありますか?
書き方ってありますか?
212 :Name_Not_Found:04/07/13 20:19 ID:???
あります。
213 :Name_Not_Found:04/07/14 05:53 ID:nQ+gCXDn
一番上のディレクトリだけhtaccessを読み込ませて、
そのhtaccess内で、
それ以下のディレクトリではhtaccessを探しに行かない
という風に書くことって出来ますでしょうか
負荷を少しでも減らしたく四苦八苦しています。
もし方法があるなら教えていただけませんでしょうか
そのhtaccess内で、
それ以下のディレクトリではhtaccessを探しに行かない
という風に書くことって出来ますでしょうか
負荷を少しでも減らしたく四苦八苦しています。
もし方法があるなら教えていただけませんでしょうか
214 :Name_Not_Found:04/07/14 06:19 ID:???
215 :Name_Not_Found:04/07/14 06:59 ID:???
有難う御座います。
そうですか出来ないですか。
あ、あと自鯖じゃないです。
>ピンとこないのか?
http.confですよね
ふむ。。専用鯖も検討はしてるんですけどね
そうですか出来ないですか。
あ、あと自鯖じゃないです。
>ピンとこないのか?
http.confですよね
ふむ。。専用鯖も検討はしてるんですけどね
216 :Name_Not_Found:04/07/14 16:49 ID:???
こいつ○○か?
ディレクトリを1つも作らないようにすれば問題ないだろ。
ディレクトリを1つも作らないようにすれば問題ないだろ。
217 :Name_Not_Found:04/07/14 16:50 ID:???
ふむ。。
218 :Name_Not_Found:04/07/14 22:33 ID:???
>>216
すんごい馬鹿ですねあなた
すんごい馬鹿ですねあなた
219 :Name_Not_Found:04/07/15 00:35 ID:???
AllowOverrideが.htaccessで使えればいいんだが無理ぽか
220 :Name_Not_Found:04/07/15 00:52 ID:???
>>219
鯖次第
鯖次第
221 :Name_Not_Found:04/07/15 01:00 ID:???
それはApacheなのか?
222 :Name_Not_Found:04/07/15 01:05 ID:???
>>221
それは誰へのレスなんだ?
それは誰へのレスなんだ?
223 :Name_Not_Found:04/07/15 01:07 ID:???
鯖の設定でできるのか?
じゃあ何故>>214は言い切ってるのだ?
じゃあ何故>>214は言い切ってるのだ?
225 :Name_Not_Found:04/07/16 02:11 ID:/28pcg96
質問です
RewriteEngine on
RewriteCond %{HTTP_HOST} ^aaa\.bbb\.com(:80)?
RewriteRule ^(.+)$ - [F,L]
↑こうすると「http://aaa.bbb.com/」以下のURLへの
アクセスを拒否(403Errorへ)できますが、
例外的に「http://aaa.bbb.com/ccc/」というディレクトリだけは
アクセスを可とする方法がありましたら教えて欲しいのですが・・・
RewriteEngine on
RewriteCond %{HTTP_HOST} ^aaa\.bbb\.com(:80)?
RewriteRule ^(.+)$ - [F,L]
↑こうすると「http://aaa.bbb.com/」以下のURLへの
アクセスを拒否(403Errorへ)できますが、
例外的に「http://aaa.bbb.com/ccc/」というディレクトリだけは
アクセスを可とする方法がありましたら教えて欲しいのですが・・・
226 :Name_Not_Found:04/07/16 02:14 ID:???
>>223
ApacheではAllowOverrideのコンテキストは「ディレクトリ」のみで
「.htaccess」は含まれないからどうあがいても.htaccessでは使えない。
まあ別途定める独自のWebサーバにそんな機能がついてれば
可能だから「鯖次第」とか無茶苦茶範囲の広い超曖昧な言い方なら
間違いとは言い切れないが
ApacheではAllowOverrideのコンテキストは「ディレクトリ」のみで
「.htaccess」は含まれないからどうあがいても.htaccessでは使えない。
まあ別途定める独自のWebサーバにそんな機能がついてれば
可能だから「鯖次第」とか無茶苦茶範囲の広い超曖昧な言い方なら
間違いとは言い切れないが
227 :Name_Not_Found:04/07/16 08:40 ID:ffOKRx/n
複数の指定を同じ.htaccessにまとめる事は出来ますか?
例えばアクセス制限と404エラーのカスタマイズと直リンク設定とか。
複数の時はどう記述すれば良いんでしょうか?
例えばアクセス制限と404エラーのカスタマイズと直リンク設定とか。
複数の時はどう記述すれば良いんでしょうか?
228 :Name_Not_Found:04/07/16 08:46 ID:igXoRhML
229 :Name_Not_Found:04/07/16 08:51 ID:???
mplusってこんなところでも宣伝してるんだ
貼るのやめよ
貼るのやめよ
230 :Name_Not_Found:04/07/16 11:12 ID:???
>ApacheではAllowOverrideのコンテキストは「ディレクトリ」のみで
>「.htaccess」は含まれないからどうあがいても.htaccessでは使えない。
つーか、.htaccess の中で設定の上書きを許可するかどうかのディレクティブを
.htaccess の中で変更できると考える方がおかしいわけで。
>「.htaccess」は含まれないからどうあがいても.htaccessでは使えない。
つーか、.htaccess の中で設定の上書きを許可するかどうかのディレクティブを
.htaccess の中で変更できると考える方がおかしいわけで。
231 :Name_Not_Found:04/07/16 16:02 ID:/28pcg96
>>225を誰かおながいします・・・
無理ですか?
無理ですか?
232 :Name_Not_Found:04/07/16 16:16 ID:???
次の場合、どのようにすればいいのでしょう?
「http://hoge.com/***」の***が、先頭一致で(aaa/|bbb/)以外の場合に、
hoge.com/***をhoge.com/index.cgi?***に変換。
〔(aaa/|bbb/)の場合通常のリクエストと見なす〕
〔***は任意〕
Apacheのmod_rewriteで行い、記述は.htaccessで行う。
「http://hoge.com/***」の***が、先頭一致で(aaa/|bbb/)以外の場合に、
hoge.com/***をhoge.com/index.cgi?***に変換。
〔(aaa/|bbb/)の場合通常のリクエストと見なす〕
〔***は任意〕
Apacheのmod_rewriteで行い、記述は.htaccessで行う。
233 :Name_Not_Found:04/07/16 16:40 ID:???
>>232
糞マルチは氏ね!
糞マルチは氏ね!
234 :Name_Not_Found:04/07/16 17:01 ID:???
235 :225:04/07/16 22:11 ID:/28pcg96
>>234
ありがとうございます。
しかし、/ccc/のディレクトリ以外を無効にする、という設定だけでは意味がないんです。
というのは、aaa.bbb.comをドメイン転送でddd.eee.comに送ってるサイトなのですが、
>>225は転送前のURLでの表示を避けるために設置したもので
ddd.eee.comは表示されないといけないんです・・・
なのでそれでは
ddd.eee.com/ccc/
以外のURLも表示不可になってしまいます。
ややこしくてすいません、おねがいします・・・
ありがとうございます。
しかし、/ccc/のディレクトリ以外を無効にする、という設定だけでは意味がないんです。
というのは、aaa.bbb.comをドメイン転送でddd.eee.comに送ってるサイトなのですが、
>>225は転送前のURLでの表示を避けるために設置したもので
ddd.eee.comは表示されないといけないんです・・・
なのでそれでは
ddd.eee.com/ccc/
以外のURLも表示不可になってしまいます。
ややこしくてすいません、おねがいします・・・
236 :Name_Not_Found:04/07/16 23:49 ID:???
>>235
/ccc/.htaccess で RewriteEngine off ではいかんの?
/ccc/.htaccess で RewriteEngine off ではいかんの?
237 :Name_Not_Found:04/07/17 01:09 ID:???
239 :Name_Not_Found:04/07/17 23:46 ID:???
ちょっとしたblogの様な物を作ろうとしているのですが、
RewriteEngine On
RewriteRule ^(.*) index\.php\?request=$1
としてみたのですが、そうすると画像などのファイルを読み出そうとする時にも
index.phpが呼び出されてしまいます。
そのため例外的に、imageディレクトリを指定された時はURIを書き換えないように
したいのですが、どのようにすればいいのでしょうか?
RewriteEngine On
RewriteCond %{REQUEST_URI} ^[^(/image/)]
RewriteRule ^(.*) index\.php\?request=$1
としてみたのですが、どうもうまくいかないようです。
お願いします。
RewriteEngine On
RewriteRule ^(.*) index\.php\?request=$1
としてみたのですが、そうすると画像などのファイルを読み出そうとする時にも
index.phpが呼び出されてしまいます。
そのため例外的に、imageディレクトリを指定された時はURIを書き換えないように
したいのですが、どのようにすればいいのでしょうか?
RewriteEngine On
RewriteCond %{REQUEST_URI} ^[^(/image/)]
RewriteRule ^(.*) index\.php\?request=$1
としてみたのですが、どうもうまくいかないようです。
お願いします。
240 :Name_Not_Found:04/07/18 00:10 ID:???
241 :Name_Not_Found:04/07/18 01:21 ID:???
>>240
ありがとうございます!
何となく「過去ログ嫁!」って感じですね...
RewriteEngine on
RewriteCond %{REQUEST_URI} !^/image/
RewriteRule ^(.*) index\.php\?request=$1
これで思っていることは出来ました。
しかも、imageディレクトリ内のファイルをリクエストしても
存在しない場合はindex.phpを呼び出してくれるので
理想により近くなった気がします。
取りあえず動くので大丈夫そうですが、$1でいいのでしょうか?
ありがとうございます!
何となく「過去ログ嫁!」って感じですね...
RewriteEngine on
RewriteCond %{REQUEST_URI} !^/image/
RewriteRule ^(.*) index\.php\?request=$1
これで思っていることは出来ました。
しかも、imageディレクトリ内のファイルをリクエストしても
存在しない場合はindex.phpを呼び出してくれるので
理想により近くなった気がします。
取りあえず動くので大丈夫そうですが、$1でいいのでしょうか?
242 :Name_Not_Found:04/07/18 01:27 ID:???
243 :Name_Not_Found:04/07/18 01:36 ID:???
>>242
ありがとうございます。
動くのでなんと出来るのですが、ちょっとした疑問です。
http://nantoka.jp/test (アドレスは任意)
でアクセスしてみたところ、
[REQUEST_URI] /nklasdla
[QUERY_STRING] index.php
という値がやってきます。
[REQUEST_URI]から解釈することで代替可能なのですが、
index.php?textとすると[QUERY_STRING] ・・・ testとなるハズなので。
どうなんでしょうか?
ありがとうございます。
動くのでなんと出来るのですが、ちょっとした疑問です。
http://nantoka.jp/test (アドレスは任意)
でアクセスしてみたところ、
[REQUEST_URI] /nklasdla
[QUERY_STRING] index.php
という値がやってきます。
[REQUEST_URI]から解釈することで代替可能なのですが、
index.php?textとすると[QUERY_STRING] ・・・ testとなるハズなので。
どうなんでしょうか?
244 :Name_Not_Found:04/07/18 01:41 ID:???
245 :Name_Not_Found:04/07/18 02:21 ID:???
246 :Name_Not_Found:04/07/18 02:44 ID:???
>>245
試してみると、何かだめな感じです。
RewriteCondが無視されてるみたい・・・
RewriteEngine on
RewriteCond %{REQUEST_URI} !^/image/
RewriteRule ^index.php - [L]
RewriteRule ^(.*) index.php?$1
試してみると、何かだめな感じです。
RewriteCondが無視されてるみたい・・・
RewriteEngine on
RewriteCond %{REQUEST_URI} !^/image/
RewriteRule ^index.php - [L]
RewriteRule ^(.*) index.php?$1
248 :Name_Not_Found:04/07/20 21:33 ID:???
高校以下からのアクセスは不許可で、大学以上は許可するってのはムリですよね…
249 :Name_Not_Found:04/07/20 22:00 ID:???
ご冗談を。
250 :Name_Not_Found:04/07/20 22:13 ID:???
ファイマンさん
251 :Name_Not_Found:04/07/20 22:15 ID:???
. ィ
.._ .......、._ _ /:/l! ご冗談でしょう。ファイマンさん
:~""''.>゙' "~ ,、、''‐'、| _
゙、'、::::::ノ:::::::_,.-=. _~:、 /_.}'':,
``、/:::::::::__....,._ `゙'Y' _.ェ-、....._ /_゙''i゙ノ、ノ
,.--l‐''"~..-_'.x-='"゙ー 、`'-、 ,:' ノ゙ノブ
" .!-'",/ `'-‐'') /\ `/ でノ-〈
.-''~ >'゙:: ‐'"゙./ ヽ.,' ~ /
//::::: ', / ,:'゙
.._ .......、._ _ /:/l! ご冗談でしょう。ファイマンさん
:~""''.>゙' "~ ,、、''‐'、| _
゙、'、::::::ノ:::::::_,.-=. _~:、 /_.}'':,
``、/:::::::::__....,._ `゙'Y' _.ェ-、....._ /_゙''i゙ノ、ノ
,.--l‐''"~..-_'.x-='"゙ー 、`'-、 ,:' ノ゙ノブ
" .!-'",/ `'-‐'') /\ `/ でノ-〈
.-''~ >'゙:: ‐'"゙./ ヽ.,' ~ /
//::::: ', / ,:'゙
252 :Name_Not_Found:04/07/21 02:28 ID:???
>>248
気休めにもならんが.ed.jpを弾いて.ac.jpは通すとか
気休めにもならんが.ed.jpを弾いて.ac.jpは通すとか
253 :Name_Not_Found:04/07/23 01:49 ID:???
弾けども弾けども我がサイトから厨去らず
一般バイダを使用する教育機関もあるのであった('A`)カンベンシル
一般バイダを使用する教育機関もあるのであった('A`)カンベンシル
254 :Name_Not_Found:04/07/23 08:45 ID:???
バイダ・・
255 :Name_Not_Found:04/07/23 09:03 ID:???
売女みたいなもんか
256 :Name_Not_Found:04/07/23 15:35 ID:???
バイダーキーック!
257 :Name_Not_Found:04/07/24 01:24 ID:???
質問させていただきます。
アップローダーなんですが、PCからアップされた画像ファイルを、「PC用画像」と
「CGIでリサイズした携帯用の画像」の2種類を別々のフォルダへ保存しようと考え
ています。※フォルダは別ですが、ファイル名は同じです。
そこで、PC用画像にアクセスがあった時に、UserAgantが携帯だった場合、
携帯用にリサイズした画像のフォルダにリダイレクトさせたいのですが、その
ような事はできるのでしょうか?。
よろしく、お願いします。
アップローダーなんですが、PCからアップされた画像ファイルを、「PC用画像」と
「CGIでリサイズした携帯用の画像」の2種類を別々のフォルダへ保存しようと考え
ています。※フォルダは別ですが、ファイル名は同じです。
そこで、PC用画像にアクセスがあった時に、UserAgantが携帯だった場合、
携帯用にリサイズした画像のフォルダにリダイレクトさせたいのですが、その
ような事はできるのでしょうか?。
よろしく、お願いします。
258 :Name_Not_Found:04/07/24 01:40 ID:???
出来る
終わり
終わり
259 :Name_Not_Found:04/07/24 03:57 ID:???
できますか、そうですか。
で は 、 頑 張 り ま す 。
で は 、 頑 張 り ま す 。
260 :Name_Not_Found:04/07/24 04:04 ID:???
頑張ってください。
261 :Name_Not_Found:04/07/24 05:50 ID:???
調べもせず教えてもらえるとでも思ってたんだろうね
そして未練たらたらでまだこのスレを覗いてるんでしょう
そして未練たらたらでまだこのスレを覗いてるんでしょう
262 :Name_Not_Found:04/07/24 08:20 ID:???
263 :Name_Not_Found:04/07/24 08:25 ID:???
つか過去ログにいっぱいあるね。逝ってきます。
264 :Name_Not_Found:04/07/26 22:25 ID:???
私の鯖はアドレス(DIR,ファイル名)の大/小文字を区別するので、
正式な文字列でアドレスを指定しないと404になってしまいます。
どういう設定をすれば区別をなくす事が出来ますか?
正式な文字列でアドレスを指定しないと404になってしまいます。
どういう設定をすれば区別をなくす事が出来ますか?
265 :Name_Not_Found:04/07/26 22:32 ID:???
266 :Name_Not_Found:04/07/27 09:11 ID:???
267 :Name_Not_Found:04/07/27 10:20 ID:???
mod_rewriteについて調べろや、なんでも聞くなボケ
268 :Name_Not_Found:04/07/27 12:43 ID:???
>>264
なんでそんなおかしなことしたいのか不思議だな
なんでそんなおかしなことしたいのか不思議だな
269 :Name_Not_Found:04/07/27 16:18 ID:???
普通だろ
区別なくしたいってのは
区別なくしたいってのは
270 :Name_Not_Found:04/07/27 16:22 ID:???
リンクを使わずに直打ちでアクセスするサイトなのか?
サイトの作成時によく間違うからと言うならバカとしか言いようがない。
サイトの作成時によく間違うからと言うならバカとしか言いようがない。
271 :Name_Not_Found:04/07/27 16:29 ID:???
つーか普通だろ
日本語ファイル名使うのは
日本語ファイル名使うのは
272 :Name_Not_Found:04/07/27 18:42 ID:???
きょうびメル欄会話ですか
273 :Name_Not_Found:04/07/28 03:26 ID:???
アクセスを許可したい相手のプロバイダが
abc*.com(abcは仮)で、*の部分が二桁のいろんな数字が入るみたいなんだけど
どんな風に書くのがよいでしょうか
abc*.com(abcは仮)で、*の部分が二桁のいろんな数字が入るみたいなんだけど
どんな風に書くのがよいでしょうか
274 :Name_Not_Found:04/07/28 04:55 ID:???
釣れるでしょうか?
275 :Name_Not_Found:04/07/28 12:32 ID:???
まあ、釣られるやつもいるかもな
276 :Name_Not_Found:04/07/28 13:13 ID:???
とかなんとか
277 :Name_Not_Found:04/07/30 02:59 ID:???
SetEnvIf Accept-Language ja acceptja
Order Deny,Allow
Deny from all
Allow from env=acceptja
の日本語以外を弾くhtaccessを設置したら、なぜかお絵かき掲示板のお絵かきアプレットが
起動しなくなってしまったんですが、なぜ?
Order Deny,Allow
Deny from all
Allow from env=acceptja
の日本語以外を弾くhtaccessを設置したら、なぜかお絵かき掲示板のお絵かきアプレットが
起動しなくなってしまったんですが、なぜ?
278 :Name_Not_Found:04/07/31 15:13 ID:???
>>277さんのを参考にさせていただいて…
# User-Agent設定
SetEnvIf Accept-Language ja acceptja
SetEnvIf User-Agent "PluginMGX" plugin
# Allow,Deny設定
order deny,allow
allow from env=acceptja
allow from env=plugin
deny from all
>>277さんの書き込みを参考にさせていただいて
専用ソフト(例えばPluginMGX)だけからアクセスできるように
通常のブラウザと外国の方を盗難防止の為にアクセスを弾こうと設定したのですが、
上手く認識されずに、アクセスを通過させてしまいます。
この場合は言語で制限せずにホストやIPで制限した方が良いのでしょうか?
279 :Name_Not_Found:04/07/31 18:04 ID:???
>>277
アプレットはHTTPアクセスのときAccept-Encodingを付けないので
弾かれちゃいます
SetEnvIf Accept-Language ^$ acceptja
を追加すればいいのかな?
アプレットはHTTPアクセスのときAccept-Encodingを付けないので
弾かれちゃいます
SetEnvIf Accept-Language ^$ acceptja
を追加すればいいのかな?
280 :Name_Not_Found:04/07/31 18:36 ID:???
ふつうのブラウザでもAccept-Languageを吐いてくれることは期待すべきじゃないと思う。
281 :Name_Not_Found:04/08/01 00:29 ID:???
うむ。Accept-Languageはprivateな情報を含むから送らないことを
選択できなくてはならないとRFCにも書かれてるからな
選択できなくてはならないとRFCにも書かれてるからな
282 :Name_Not_Found:04/08/01 01:45 ID:???
宜しくお願いします
**.0.0.0 - **.255.255.255
これを弾くのにはどう表記するべきでしょうか
**.0.0.0/**.255.255.255
でいいのでしょうか
**.0.0.0 - **.255.255.255
これを弾くのにはどう表記するべきでしょうか
**.0.0.0/**.255.255.255
でいいのでしょうか
283 :Name_Not_Found:04/08/01 03:09 ID:???
>>282
deny from **.
deny from **.
>>280-281レスしてくださった方々ありがとうございます。
Accept-Languageはあてに出来ませんか…
ログから地道にIPかホストを制限する事にします。
あと、もうひとつ質問させてください。
.htaccessでは「∧(および)」みたいな使い方はできるのでしょうか?
例えば、User-AgentとIPの両方が条件に合致しないと許可できないみたいな形で…
ご教授お願いします。
Accept-Languageはあてに出来ませんか…
ログから地道にIPかホストを制限する事にします。
あと、もうひとつ質問させてください。
.htaccessでは「∧(および)」みたいな使い方はできるのでしょうか?
例えば、User-AgentとIPの両方が条件に合致しないと許可できないみたいな形で…
ご教授お願いします。
285 :Name_Not_Found:04/08/01 07:27 ID:???
Sat(ry
286 :Name_Not_Found:04/08/01 13:21 ID:???
>283
ありがとうございました
宜しければこういうネットマスクでのdeny表記について
詳しく解説しているサイトを教えていただけませんでしょうか
ググっても分からなかったので
ありがとうございました
宜しければこういうネットマスクでのdeny表記について
詳しく解説しているサイトを教えていただけませんでしょうか
ググっても分からなかったので
287 :Name_Not_Found:04/08/01 13:42 ID:???
apacheのドキュメント
288 :セキュリティ:04/08/05 00:56 ID:jjLSrCEX
strutsを使ったWEBページ(JSP)でBASIC認証を掛けたいのですが
分かる方いますか?通常とおりにBASIC認証の設定をしても
URLが○○Action.doとか○○Return.doとかなのでJSPと指定した
ディレクトリ内のJSPだと認識してくれず、認証がかかりません。
指定したディレクトリに認証掛けるのではなく、指定したURLに認証を
掛けることってできるのでしょうか。
分かる方いますか?通常とおりにBASIC認証の設定をしても
URLが○○Action.doとか○○Return.doとかなのでJSPと指定した
ディレクトリ内のJSPだと認識してくれず、認証がかかりません。
指定したディレクトリに認証掛けるのではなく、指定したURLに認証を
掛けることってできるのでしょうか。
289 :Name_Not_Found:04/08/05 01:35 ID:???
.htaccess ではできない。
httpd.conf ではできる。
httpd.conf ではできる。
290 :Name_Not_Found:04/08/05 12:14 ID:???
291 :Name_Not_Found:04/08/07 00:58 ID:???
リファラ規制に関する質問です。ドメインを持っている場合、例えば
SetEnvIf Referer "^http://www\.hogehoge\.com" ok
SetEnvIf Referer "^http://hogehoge\.com" ok
SetEnvIf Referer "^http://sub\.hogehoge\.com" ok
SetEnvIf Referer "^http://sub2\.hogehoge\.com" ok
(中略)
order deny,allow
deny from all
allow from env=ok
という動作を、ワイルドカードのようなものを記載して
動かすことは可能なのでしょうか?「http://」から始めたいので、
「hogehoge.com」とはあまりしたくないですし、上記のような方法で
記載すると、少々長くなってしまうので。
よろしくお願いいたします。
292 :Name_Not_Found:04/08/07 01:09 ID:???
293 :Name_Not_Found:04/08/07 01:44 ID:???
>>292
早急な解答レスありがとうございます!
SetEnvIf Referer "^http://*\.www\.hogehoge\.com" ok
でやっても全くうまくいかなかったので、どうしてなんだろうと
丸一日調べていたのですが結局分からずで_| ̄|○
「.」が必要だったのですね。初めて知りました。
ありがとうございました。
早急な解答レスありがとうございます!
SetEnvIf Referer "^http://*\.www\.hogehoge\.com" ok
でやっても全くうまくいかなかったので、どうしてなんだろうと
丸一日調べていたのですが結局分からずで_| ̄|○
「.」が必要だったのですね。初めて知りました。
ありがとうございました。
294 :Name_Not_Found:04/08/07 01:59 ID:???
295 :Name_Not_Found:04/08/07 11:55 ID:???
>>292だとマッチしないでしょ
296 :Name_Not_Found:04/08/07 14:26 ID:???
>>295
なんで?
なんで?
297 :Name_Not_Found:04/08/07 14:30 ID:???
スラッシュにはクォートいるんじゃないの?
298 :Name_Not_Found:04/08/07 14:49 ID:???
>>297
いいえ
いいえ
299 :Name_Not_Found:04/08/07 15:02 ID:???
そうか、あれはphpのpreg_matchだけだったかな
301 :Name_Not_Found:04/08/08 19:17 ID:???
302 :Name_Not_Found:04/08/08 19:59 ID:???
ここは正規表現初心者のオレがっ
4つにマッチさせるなら、
http://[^\.]*\.?hogehoge.com
こんな感じかな?
>>301
http://.?\.hogehoge\.com
これだと、http://(何か0~1文字).hogehoge.com
にしかマッチしないのではないですかね?
4つにマッチさせるなら、
http://[^\.]*\.?hogehoge.com
こんな感じかな?
>>301
http://.?\.hogehoge\.com
これだと、http://(何か0~1文字).hogehoge.com
にしかマッチしないのではないですかね?
303 :Name_Not_Found:04/08/08 21:11 ID:???
まあ、がんばって
304 :Name_Not_Found:04/08/08 22:14 ID:???
305 :Name_Not_Found:04/08/08 22:31 ID:VNrbnLsJ
>>304
http://hogehoge.com/ にマッチしないぞ
>>305
http://other.com/#hogehoge.com にもマッチしちゃうぞ
^http://([-a-zA-Z0-9]+\.)*hogehoge\.com とか
^http://((www|sub|sub2)\.)?hogehoge\.com とかが固そう
http://hogehoge.com/ にマッチしないぞ
>>305
http://other.com/#hogehoge.com にもマッチしちゃうぞ
^http://([-a-zA-Z0-9]+\.)*hogehoge\.com とか
^http://((www|sub|sub2)\.)?hogehoge\.com とかが固そう
307 :Name_Not_Found:04/08/08 22:54 ID:???
308 :Name_Not_Found:04/08/09 00:17 ID:???
309 :Name_Not_Found:04/08/09 00:56 ID:???
このスレは正規表現ディスカッションスレとなりました。
310 :Name_Not_Found:04/08/09 07:44 ID:???
これが噂に名高い「イカれた甲斐性無し」でしょうか。
ttp://japache.infoscience.co.jp/rewriteguide/
ttp://japache.infoscience.co.jp/rewriteguide/
311 :Name_Not_Found:04/08/09 20:45 ID:???
^http://([^/]+\.)?hogehoge\.com
312 :Name_Not_Found:04/08/09 22:00 ID:???
もうその話題は終わりにしよう。
313 :Name_Not_Found:04/08/10 21:03 ID:KH1FzBAf
すみません。
ぷららで(CGIサーバ-ではない).htaccessを使ってディレクトリー一覧がでないようにしたいのですが、
CGIサーバーではIndexIgnore *
でOKなのですが、
通常の
www10.plala.or.jp
では
IndexIgnore *やOptions -Indexes
では500エラーがでます。
ぷららで同様の効果を出すにはどんな書き方になるでしょうか?
ぷららで(CGIサーバ-ではない).htaccessを使ってディレクトリー一覧がでないようにしたいのですが、
CGIサーバーではIndexIgnore *
でOKなのですが、
通常の
www10.plala.or.jp
では
IndexIgnore *やOptions -Indexes
では500エラーがでます。
ぷららで同様の効果を出すにはどんな書き方になるでしょうか?
314 :Name_Not_Found:04/08/10 22:30 ID:???
そういう個別的な話はぷららで聞いとくれ。
315 :Name_Not_Found:04/08/10 23:03 ID:???
訂正
AllowOverride Options Indexes
AllowOverride Options Indexes
レスありがとー
急用で出てたので遅れました。
>>314 ぷららはhtaccessについては何も回答してくれないんですよ。
「教えられない」って言うばかりで。
>>316 自分のマックではその設定してるのですが、ぷららではどうにもこうにも。
とにかくもう少しネットで探してみます。
どもでした。
急用で出てたので遅れました。
>>314 ぷららはhtaccessについては何も回答してくれないんですよ。
「教えられない」って言うばかりで。
>>316 自分のマックではその設定してるのですが、ぷららではどうにもこうにも。
とにかくもう少しネットで探してみます。
どもでした。
解決したので報告を。
ディレクトリーを701にかえる事で出来ました。(ぷららスレで回答いただきました)
無駄なindex.htmlを消せてスッキリしたので焼き肉食ってきます。
お騒がせしました。
ディレクトリーを701にかえる事で出来ました。(ぷららスレで回答いただきました)
無駄なindex.htmlを消せてスッキリしたので焼き肉食ってきます。
お騒がせしました。
319 :Name_Not_Found:04/08/12 15:03 ID:oTAoIaPo
すみません・・・
質問がございます。
http://www.test.com/test
を強制的に
http://www.test.com/test/
と、"/"(スララッシュ)を入れる
プログラミングはご存知でしょうか?
htaccessにはできるそうですが、
ネット上探しても見つかりません。
よろしくお願いします。
質問がございます。
http://www.test.com/test
を強制的に
http://www.test.com/test/
と、"/"(スララッシュ)を入れる
プログラミングはご存知でしょうか?
htaccessにはできるそうですが、
ネット上探しても見つかりません。
よろしくお願いします。
320 :Name_Not_Found:04/08/12 15:09 ID:???
>>319
たいていの鯖はhtaccessを使わなくてもそうなるようになってるだろ
たいていの鯖はhtaccessを使わなくてもそうなるようになってるだろ
321 :Name_Not_Found:04/08/12 15:20 ID:oTAoIaPo
322 :Name_Not_Found:04/08/12 15:35 ID:???
>>321
cgi-binがそうなのはあたりまえ。
cgi-binがそうなのはあたりまえ。
323 :Name_Not_Found:04/08/13 06:22 ID:???
324 :sage:04/08/13 13:39 ID:LNkhnpEz
調べても分からなかったので、質問させてください。
htaccessを使ってベーシック認証をしています。
9割の方は問題なく閲覧できているようですが、
一部の方だけパスワード入力画面が現れないそうです。
私自身はWinXP/IE6で確認しているのですが、
問題なく認証画面が表示されホームページも閲覧できます。
MACの方も問題ないそうです。
ベーシック認証が使えない環境があるとするならば、
どんな環境なのか教えていただけますでしょうか。
htaccessを使ってベーシック認証をしています。
9割の方は問題なく閲覧できているようですが、
一部の方だけパスワード入力画面が現れないそうです。
私自身はWinXP/IE6で確認しているのですが、
問題なく認証画面が表示されホームページも閲覧できます。
MACの方も問題ないそうです。
ベーシック認証が使えない環境があるとするならば、
どんな環境なのか教えていただけますでしょうか。
325 :Name_Not_Found:04/08/13 14:23 ID:???
327 :Name_Not_Found:04/08/13 18:03 ID:???
パスワード入力画面が現れずに何が現れるんだ。
それがまず問題だろ
それがまず問題だろ
328 :Name_Not_Found:04/08/13 19:14 ID:???
パス入力ナシでそのまま見れるのなら認証情報のキャッシュを使っているだけなんだが。
330 :Name_Not_Found:04/08/13 20:47 ID:???
ウィンドウが後ろに隠れてるとかじゃないだろーな
331 :Name_Not_Found:04/08/13 23:34 ID:???
砂時計がまわってるだけとかじゃないだろーな
332 :Name_Not_Found:04/08/15 02:15 ID:???
>324さんに便乗しての質問なんですが
IDとパスワードは絶対にあっているのに、制限かけたページが閲覧出来ないのは
何か原因とかあるのでしょうか?
ウイルスソフトをオンにしているとダメとか…
そんなことは無いと思うのですが、どうやっても閲覧出来ないという人が
いるのですが…何も原因が思いつかないのです。
IDとパスワードは絶対にあっているのに、制限かけたページが閲覧出来ないのは
何か原因とかあるのでしょうか?
ウイルスソフトをオンにしているとダメとか…
そんなことは無いと思うのですが、どうやっても閲覧出来ないという人が
いるのですが…何も原因が思いつかないのです。
333 :Name_Not_Found:04/08/15 02:23 ID:???
絶対というものに限って間違っている。
334 :Name_Not_Found:04/08/15 02:29 ID:???
>>332
認証に必要なヘッダを渡さない糞な串を使っているのかも
認証に必要なヘッダを渡さない糞な串を使っているのかも
335 :Name_Not_Found:04/08/15 02:39 ID:???
>>324
IEなら「インターネットオプション→セキュリティ→インターネット」の
「レベルのカスタマイズ」で「ユーザ認証・ログオン」が
「現在のユーザ名とパスワードで自動的にログオンする」または
「匿名でログオンする」になっているのかも
IEなら「インターネットオプション→セキュリティ→インターネット」の
「レベルのカスタマイズ」で「ユーザ認証・ログオン」が
「現在のユーザ名とパスワードで自動的にログオンする」または
「匿名でログオンする」になっているのかも
皆さん、ありがとうございます。
どうやっても認証できないかたには、>>335さんが教えてくださった
方法を試すようにお知らせしてみます。
後は、パス間違えをしていないか再度確かめてもらいます。
ありがとうございました。
どうやっても認証できないかたには、>>335さんが教えてくださった
方法を試すようにお知らせしてみます。
後は、パス間違えをしていないか再度確かめてもらいます。
ありがとうございました。
337 :Name_Not_Found:04/08/18 18:59 ID:h5Ej0gJL
RewriteEngine on
RewriteCond %{HTTP_REFERER} !^$
RewriteCond %{HTTP_REFERER} !^http://xxxxxx/.*$ [NC]
RewriteCond %{HTTP_REFERER} !^http://xxxxx/.*$ [NC]
RewriteRule ^(.*)$ - [F]
で画像を直リンくさせないようにしたんですが
できてるようです
鯖はxrea
RewriteCond %{HTTP_REFERER} !^$
RewriteCond %{HTTP_REFERER} !^http://xxxxxx/.*$ [NC]
RewriteCond %{HTTP_REFERER} !^http://xxxxx/.*$ [NC]
RewriteRule ^(.*)$ - [F]
で画像を直リンくさせないようにしたんですが
できてるようです
鯖はxrea
338 :Name_Not_Found:04/08/19 17:55 ID:???
トップページを表示するときに携帯なら携帯向け、PCならPC向けの画面を表示したいのですがどうしたらいいでしょうか?
339 :Name_Not_Found:04/08/19 18:38 ID:???
mod_setenvif でも mod_rewrite でも CGI でも SSI でも PHP でも
お好きな方法でどうぞ。
お好きな方法でどうぞ。
340 :Name_Not_Found:04/08/19 18:43 ID:???
回答になってない
341 :Name_Not_Found:04/08/19 20:14 ID:???
このスレか前スレに載ってんじゃない
342 :Name_Not_Found:04/08/19 20:34 ID:VLeR5gUM
サンクスです。
キーワードで検索してみます。
キーワードで検索してみます。
343 :Name_Not_Found:04/08/19 23:08 ID:cLBU98KX
http://www.example.com/aaa/bbb/
にアクセスがあったとき、
http://www.example.com/script.php?name=/aaa/bbb/
となるように次のように記述してます。
RewriteEngine on
RewriteRule ^(.*/)$ /script.php?name=/$1
RewriteRule ^$ /script.php?name=/
で、今回一部だけのディレクトリの移動があり、他サイトからのリンクに対応するために
http://www.example.com/diary/yyyy/mm/dd/ (yyyy、mm、ddはそれぞれ年月日の数字)
にアクセスがあったときにだけ
http://www.example.com/script.php?name=/diary/yyyymm/dd/
にアクセスさせるようにしたいんです。
そこで
RewriteEngine on
RewriteRule ^diary/(\d{4})/(\d{2})/(\d{2})/$ /script.php?name=/diary/$1$2/$3/
RewriteRule ^(.*/)$ /script.php?name=/$1
RewriteRule ^$ /script.php?name=/
と記述してみたんですが、なにも変化はありませんでした。
上二つのRewriteRuleを入れ替えても変わりませんでした。
どう記述すればいいのでしょうか?
344 :Name_Not_Found:04/08/20 00:09 ID:???
RewriteEngine Onの下に
RewriteBase http://www.example.com/
RewriteBase http://www.example.com/
346 :Name_Not_Found:04/08/20 00:48 ID:???
正規表現がおかしんだよヴォケ
正規表現勉強してこい
正規表現勉強してこい
347 :Name_Not_Found:04/08/20 00:52 ID:???
>>343
RewriteRule ^diary/(\d{4})/(\d{2})/(\d{2})/$ /script.php?name=/diary/$1$2/$3/
RewriteRule ^(.*/)$ /script.php?name=/$1
上が実行されたらそのrewrite後の結果が下の(.*/)にも一致してしまうんだぜ
RewriteRule ^diary/(\d{4})/(\d{2})/(\d{2})/$ /script.php?name=/diary/$1$2/$3/
RewriteRule ^(.*/)$ /script.php?name=/$1
上が実行されたらそのrewrite後の結果が下の(.*/)にも一致してしまうんだぜ
348 :Name_Not_Found:04/08/20 00:55 ID:???
やれやれORを知らないとはな
349 :Name_Not_Found:04/08/20 00:59 ID:???
350 :Name_Not_Found:04/08/20 01:37 ID:???
ん? \d がマッチしない手元の1.3.28……。[0-9] だけか…。
351 :Name_Not_Found:04/08/20 02:01 ID:???
OR?はて、何を言ってんじゃろ?
\dにマッチしないので、[0-9]に書き換えました。
diary以下のみに適用できればよかったので、
diaryの下にもう一つ.htaccessを置いて、次のように記述することによって達成できました。
RewriteEngine on
RewriteBase /diary/
RewriteRule ^([0-9]{4})/([0-9]{2})/([0-9]{2})/$ /script.php?name=/diary/$1$2/$3/
RewriteRule ^([0-9]{4})/([0-9]{2})/$ /script.php?name=/diary/$1$2/
RewriteRule ^([^0-9]*/)# /script.php?name=/diary/$1
RewriteRule ^$ /script.php?name=/diary/
ただこれだとdiaryより下に数字を含むディレクトリが作成できないという欠点がありますが。
>>346
\dが使えないとは思いませんでした。勉強不足ですね。
>>347
そのことに全く気づいてませんでした、ありがとうございました。
>>348
RewriteCondは全く知りませんでした、精進します。
>>349
[R]をつけてみましたが、結局>>347の指摘する点に引っかかってしまいました。
もしかしたら、というかきっと、記述が間違ってたのかもしれません。
>>350
\dが効かないことに気づいてませんでした、ご指摘ありがとうございました。
354 :Name_Not_Found:04/08/20 02:09 ID:???
>>349
なんでそこでリダイレクトを使うんだ?
[L]だろうが。
RewriteEngine on
RewriteRule ^diary/(\d{4})/(\d{2})/(\d{2})/$ /script.php?name=/diary/$1$2/$3/ [L]
RewriteRule ^(.*/)$ /script.php?name=/$1 [L]
RewriteRule ^$ /script.php?name=/
なんでそこでリダイレクトを使うんだ?
[L]だろうが。
RewriteEngine on
RewriteRule ^diary/(\d{4})/(\d{2})/(\d{2})/$ /script.php?name=/diary/$1$2/$3/ [L]
RewriteRule ^(.*/)$ /script.php?name=/$1 [L]
RewriteRule ^$ /script.php?name=/
355 :Name_Not_Found:04/08/20 02:32 ID:???
すみません、>>352の記述、間違ってたみたいです。
diary/yyyy/mm/dd/にアクセスがあったときに
diary/yyyymm/dd/に飛ばすようには出来たんですが、
diary/yyyymm/dd/にアクセスがあったときには>>347の指摘する点が問題になりますので、
[L]で回避する必要がありました。
でも結局>>354-355のアドバイス通りやってみたところ成功し、
.htaccessも一つで済ませることが出来ました。
# ただ\dではなく[0-9]とする必要がありましたが。
この問題に数時間悩んでいましたので、本当にありがとうございました。
diary/yyyy/mm/dd/にアクセスがあったときに
diary/yyyymm/dd/に飛ばすようには出来たんですが、
diary/yyyymm/dd/にアクセスがあったときには>>347の指摘する点が問題になりますので、
[L]で回避する必要がありました。
でも結局>>354-355のアドバイス通りやってみたところ成功し、
.htaccessも一つで済ませることが出来ました。
# ただ\dではなく[0-9]とする必要がありましたが。
この問題に数時間悩んでいましたので、本当にありがとうございました。
357 :Name_Not_Found:04/08/20 03:01 ID:???
ああ、正規表現はよく見ないでコピペしちゃった。
358 :Name_Not_Found:04/08/20 10:29 ID:???
Apache1.x は標準的な正規表現しか使えないので [0-9] でないとダメ。
2.x は perl 互換の拡張正規表現が使えるので \d も可。
2.x は perl 互換の拡張正規表現が使えるので \d も可。
359 :Name_Not_Found:04/08/20 18:42 ID:???
apache2なんか入れたくない
360 :Name_Not_Found:04/08/20 20:44 ID:???
入れなきゃいいじゃん
361 :Name_Not_Found:04/08/20 22:22 ID:???
言われなくても入れないし
362 :Name_Not_Found:04/08/20 23:18 ID:???
しつこいね
363 :Name_Not_Found:04/08/20 23:23 ID:???
お前がな
364 :Name_Not_Found:04/08/20 23:59 ID:???
お前もな
365 :Name_Not_Found:04/08/21 00:05 ID:???
やっと自分がしつこいと言うことを認めたか
366 :Name_Not_Found:04/08/21 00:06 ID:???
お前がな
367 :Name_Not_Found:04/08/21 00:10 ID:???
ほんとにね
368 :Name_Not_Found:04/08/21 00:18 ID:???
360=362=364=366
359=361=363=365
いい加減つまらない
359=361=363=365
いい加減つまらない
369 :Name_Not_Found:04/08/21 00:18 ID:???
よし、俺が最後だ!
370 :Name_Not_Found:04/08/21 00:27 ID:???
>>368
違うし
違うし
371 :Name_Not_Found:04/08/21 00:42 ID:???
>>370
いいから
いいから
372 :Name_Not_Found:04/08/21 01:01 ID:???
よし、俺が最後だ!
373 :Name_Not_Found:04/08/21 14:45 ID:???
話題が無いって素直に言えよ
374 :Name_Not_Found:04/08/24 17:55 ID:geO0uF++
と、何事もなく、一日が暮れていくのでした。
375 :Name_Not_Found:04/08/25 12:01 ID:???
外部リンクをクリックした時のrefarerを変えてやることはできますか?
376 :Name_Not_Found:04/08/25 15:22 ID:???
>>375
意味が解らない
意味が解らない
377 :Name_Not_Found:04/08/25 15:30 ID:???
378 :Name_Not_Found:04/08/27 10:45 ID:???
>>376
読解力が足らない。
読解力が足らない。
379 :Name_Not_Found:04/08/30 11:23 ID:???
SSI や PHP でホストをチェックして
飛び先コンテンツを自動で振り分けする事は可能ですが
.htaccess のでみ、同じ様な機能を再現できないでしょうか?
(アクセスの制限では無いです)
可能であれば、参考になるサイトだけでもいいので
どうぞご教授くださいませ
飛び先コンテンツを自動で振り分けする事は可能ですが
.htaccess のでみ、同じ様な機能を再現できないでしょうか?
(アクセスの制限では無いです)
可能であれば、参考になるサイトだけでもいいので
どうぞご教授くださいませ
380 :Name_Not_Found:04/08/30 11:30 ID:???
リダイレクトと一緒にごにょごにょ
重いぞ。
重いぞ。
381 :Name_Not_Found:04/08/31 10:47 ID:???
のでみ?
382 :Name_Not_Found:04/08/31 14:11 ID:???
>>379
mod_rewrite!
mod_rewrite!
383 :Name_Not_Found:04/09/02 16:43 ID:???
外部呼び出し禁止のを置いていて、それを解除しようと思ったのに
.htaccessのファイルが見つからない…
「sousaku」ってディレクトリに置いたのは覚えてて、消した覚えもないし
いまだに外部呼出しできないから.htaccessの効果は出ているのですが、
ファイルが行方不明なのです
どうしたら解除できますか?
ちなみにディレクトリ名変えても解除されない…
.htaccessのファイルが見つからない…
「sousaku」ってディレクトリに置いたのは覚えてて、消した覚えもないし
いまだに外部呼出しできないから.htaccessの効果は出ているのですが、
ファイルが行方不明なのです
どうしたら解除できますか?
ちなみにディレクトリ名変えても解除されない…
384 :Name_Not_Found:04/09/02 16:56 ID:???
と思ったらfetchでは見えないから削除で.htaccess入力すればいいのか
失礼しやした
失礼しやした
385 :Name_Not_Found:04/09/03 03:44 ID:???
NLST -al
386 :Name_Not_Found:04/09/03 11:09 ID:lFZIdbAh
携帯用サイト作ってます。
TOPページから.htaccessを使って全てPCを排除しているのですが、中にある掲示板だけPCからの閲覧を許可したいのですがどうやればいいのでしょうか?
TOPページから.htaccessを使って全てPCを排除しているのですが、中にある掲示板だけPCからの閲覧を許可したいのですがどうやればいいのでしょうか?
387 :Name_Not_Found:04/09/03 15:52 ID:???
>>386
逆
逆
388 :386:04/09/03 17:06 ID:4vKKGcnk
と、いうと?
389 :Name_Not_Found:04/09/03 18:14 ID:???
掲示板だけ、許可、後をデニータン
ちょっと違う方法で解決しました!
皆さんご迷惑おかけしますたm(_ _)m
(っつってもあんま人居ないかw)
皆さんご迷惑おかけしますたm(_ _)m
(っつってもあんま人居ないかw)
391 :Name_Not_Found:04/09/04 22:50 ID:1YZmoTHG
携帯用HP作成してるのですが、
特定の携帯だけをアクセス禁止したいのですが、
どうすればいいですか?
主にau向けのHPです
他のキャリアは全体の10%ほどです
auはサブスクライバIDとかで拒否だと思うんだけど
やり方がわかりません
特定の携帯だけをアクセス禁止したいのですが、
どうすればいいですか?
主にau向けのHPです
他のキャリアは全体の10%ほどです
auはサブスクライバIDとかで拒否だと思うんだけど
やり方がわかりません
392 :Name_Not_Found:04/09/04 23:13 ID:eC9avAST
htmlがshtmlの効き目をもつよう設定してます。
だからSSIを使用してないページはhtmlでなくhtmに
しているのですが、SSI使うなら普通にshtmlに
した方がいいのでしょうか。
これのせいでサイトが重くなった気がするんです。
タイミングが重なっただけで勘違いかもしれませんが。
だからSSIを使用してないページはhtmlでなくhtmに
しているのですが、SSI使うなら普通にshtmlに
した方がいいのでしょうか。
これのせいでサイトが重くなった気がするんです。
タイミングが重なっただけで勘違いかもしれませんが。
393 :Name_Not_Found:04/09/04 23:16 ID:???
すみません。
htmlがshtmlの効き目をもつよう設定してます。
だからSSIを使用してないページはhtmlでなくhtmに
しているので負担少なくしてるつもりなのですが、
SSI使うなら普通にshtmlにした方がいいのでしょうか。
htmlがshtmlの効き目をもつよう設定してます。
だからSSIを使用してないページはhtmlでなくhtmに
しているので負担少なくしてるつもりなのですが、
SSI使うなら普通にshtmlにした方がいいのでしょうか。
394 :Name_Not_Found:04/09/04 23:24 ID:???
395 :Name_Not_Found:04/09/04 23:26 ID:???
いえ、それは分かっていますが
重すぎてサイトが見れない状態にまでなるものでしょうか?
重すぎてサイトが見れない状態にまでなるものでしょうか?
396 :Name_Not_Found:04/09/04 23:34 ID:???
なりません。
397 :Name_Not_Found:04/09/05 11:07 ID:???
>>392-393
XBitHack使え
XBitHack使え
398 :Name_Not_Found:04/09/05 12:59 ID:???
399 :Name_Not_Found:04/09/05 13:01 ID:???
400 :Name_Not_Found:04/09/05 17:20 ID:???
ありがとうございます。
トップページがスラッシュで終わらずにmain.htmlなので、
shtmlに変えるとリンク登録のしなおしが面倒だから
htmlで使えるようにしたかったのです。
>しかも通常のhtmlをhtmに変えてるし。。。
これは何がいけないのか、教えてください。
htmにしておけばSSIは読み込まないので軽いままじゃ
ないのですか?
トップページがスラッシュで終わらずにmain.htmlなので、
shtmlに変えるとリンク登録のしなおしが面倒だから
htmlで使えるようにしたかったのです。
>しかも通常のhtmlをhtmに変えてるし。。。
これは何がいけないのか、教えてください。
htmにしておけばSSIは読み込まないので軽いままじゃ
ないのですか?
401 :Name_Not_Found:04/09/05 17:37 ID:???
>>400
shtmlでSSI。これだけでいいのにhtmlでSSI、htmlをhtmになんて
二度手間やっちゃってと言うことだろ。
htmlでSSIを使えるようにしたかった理由を後出しにしたお前が悪い。
shtmlでSSI。これだけでいいのにhtmlでSSI、htmlをhtmになんて
二度手間やっちゃってと言うことだろ。
htmlでSSIを使えるようにしたかった理由を後出しにしたお前が悪い。
402 :Name_Not_Found:04/09/05 17:54 ID:???
はい私が悪かったです。
>htmlをhtmになんて
これは誤解です。SSI使いたいページはhtmlにしていますが
通常のページは単にhtmにしてるだけです。特に何の
設定もしてません。
拡張子 html に SSI を有効にした場合、すべての html ファイルが
サーバによる解釈を受け、パフォーマンスが低下する
ミケネコにこう書かれていたので、SSI使う必要のないページは
htmにしてサーバによる解釈を受けないようにしてます。
どちらにしても高負担かけてるみたいですので
SSIは諦めたほうがよさそうですね。
>htmlをhtmになんて
これは誤解です。SSI使いたいページはhtmlにしていますが
通常のページは単にhtmにしてるだけです。特に何の
設定もしてません。
拡張子 html に SSI を有効にした場合、すべての html ファイルが
サーバによる解釈を受け、パフォーマンスが低下する
ミケネコにこう書かれていたので、SSI使う必要のないページは
htmにしてサーバによる解釈を受けないようにしてます。
どちらにしても高負担かけてるみたいですので
SSIは諦めたほうがよさそうですね。
まず、実装の変更程度でURIが変わってしまうようなサイト設計自体が問題。
今さら言っても遅いが、今からでもこれを読んでおいて、繰り返さないよう
にしる。
http://www.kanzaki.com/docs/Style/URI.html
見ていると、 >>399 の問題を解消するのが最優先と思うが、
暫定策として >>397 のXBitHackである程度SSIの起動回数を
減らすことができる。XBitHack full にしておいて
main.html のパーミッションを 754 にしておけば、
UserAgentが最新版のキャッシュを持っているとき、
サーバは「キャッシュを使え」という返事を返すことができる。
このとき、SSIは起動しないので、負荷を軽減できる。
404 :Name_Not_Found:04/09/05 20:08 ID:gJVno/yT
質問です。
http://hoge.com
http://hoge.com/test.html
が、あると仮定します。
何処からか、http://hoge.com/test.htmlに直接アドレス指定したら
普通は、見れますが、test.htmlにアクセスしてきた人を
http://hoge.com(このページにはtest.htmlのリンクは張ってます。)
経由じゃないと見れないようにするにはどのような記述すればいいですかね?
http://hoge.com
http://hoge.com/test.html
が、あると仮定します。
何処からか、http://hoge.com/test.htmlに直接アドレス指定したら
普通は、見れますが、test.htmlにアクセスしてきた人を
http://hoge.com(このページにはtest.htmlのリンクは張ってます。)
経由じゃないと見れないようにするにはどのような記述すればいいですかね?
405 :Name_Not_Found:04/09/05 21:40 ID:???
リファラ
406 :Name_Not_Found:04/09/05 21:48 ID:???
リファ出さないセキュリティーソフト使ってるやつを総弾きしてくれるがな。
そんなせこいサイトは見ずにさよなら。
そんなせこいサイトは見ずにさよなら。
407 :Name_Not_Found:04/09/05 23:11 ID:gJVno/yT
404です
書き方がまずかった・・説明不足ソマス
setenvif referer "http://hoge.com/" good_referer
order deny,allow
deny from all
allow from env=good_referer
↑でリファからの制限は出来たのですが、
test.htmlに直接見に来た人に、hoge.comに飛ばして
リンクを踏んで、test.htmlを見るって感じなんですが・・
どのように記述したらよいか、サパーリ分かりません。
書き方がまずかった・・説明不足ソマス
setenvif referer "http://hoge.com/" good_referer
order deny,allow
deny from all
allow from env=good_referer
↑でリファからの制限は出来たのですが、
test.htmlに直接見に来た人に、hoge.comに飛ばして
リンクを踏んで、test.htmlを見るって感じなんですが・・
どのように記述したらよいか、サパーリ分かりません。
408 :Name_Not_Found:04/09/06 01:04 ID:???
>>407
SetEnvIf Referer "^http://hoge.com" ref_ok
Deny from all
Allow from env=ref_ok
ErrorDocument 404 http://hoge.com/test.html
SetEnvIf Referer "^http://hoge.com" ref_ok
Deny from all
Allow from env=ref_ok
ErrorDocument 404 http://hoge.com/test.html
s/404/403/
s/test/html//
……意味も無く焦って書いてしまった
s/test/html//
……意味も無く焦って書いてしまった
410 :Name_Not_Found:04/09/06 01:27 ID:???
無限るーぷキタ━━━━(゚∀゚)━━━━ッ!!
411 :Name_Not_Found:04/09/06 02:04 ID:???
ぶっちゃけセッションクッキーとか使った方が楽じゃねーか?
この板の範囲じゃなくなるけど。
この板の範囲じゃなくなるけど。
412 :Name_Not_Found:04/09/06 02:14 ID:???
>>408は寝ぼけすぎて危険人物だ。気をつけろ
413 :Name_Not_Found:04/09/07 01:19 ID:???
>>411
mod_deny_deeplink入れれば.htaccessだけで制御できる
mod_deny_deeplink入れれば.htaccessだけで制御できる
アクセスファイルだけで制御するためにhttpd本体を大改造するんかゴルァアアアァァァァァ
415 :Name_Not_Found:04/09/08 17:59 ID:f8YkgIyn
すごい質問して いいでしょうか?
.htaccessって どこで入手できるのでしょうか?
.htaccessって どこで入手できるのでしょうか?
416 :Name_Not_Found:04/09/08 18:02 ID:???
417 :Name_Not_Found:04/09/08 18:15 ID:f8YkgIyn
.htaccessの作り方を教えてください
テキストファイルになんて書けば完成でしょうか?
418 :Name_Not_Found:04/09/08 18:32 ID:???
>>417
そこまでいくとスレ違い
こちらでどうぞ
Webサイト制作初心者用質問スレ Part.102
http://pc5.2ch.net/test/read.cgi/hp/1094219908/l50
そこまでいくとスレ違い
こちらでどうぞ
Webサイト制作初心者用質問スレ Part.102
http://pc5.2ch.net/test/read.cgi/hp/1094219908/l50
419 :Name_Not_Found:04/09/09 18:57 ID:???
>>417がたらい回しにされてる(・∀・)
420 :Name_Not_Found:04/09/09 19:00 ID:???
テンプレさえ見ない奴はそんなもんさ
421 :Name_Not_Found:04/09/10 21:52:11 ID:???
サイト全体がそのまま移転したので、
旧URLから新URLへダイレクトに飛ぶよう指定してみました。
(例)
Redirect permanent /~mona/ http://www.utudasinou.com/
ただ、こうするとすべてのディレクトリに対して新URLへの移動が
適用されてしまい、移転告知バナーなどの表記ができなくなります。
一部のディレクトリ(例:imgフォルダ)のみ旧URLでのアクセスが
適用されるような設定方法はあるでしょうか?
旧URLから新URLへダイレクトに飛ぶよう指定してみました。
(例)
Redirect permanent /~mona/ http://www.utudasinou.com/
ただ、こうするとすべてのディレクトリに対して新URLへの移動が
適用されてしまい、移転告知バナーなどの表記ができなくなります。
一部のディレクトリ(例:imgフォルダ)のみ旧URLでのアクセスが
適用されるような設定方法はあるでしょうか?
422 :Name_Not_Found:04/09/11 04:08:57 ID:???
>>421
Files か FilesMatch の中で Redirect を書けばいい
Files か FilesMatch の中で Redirect を書けばいい
423 :Name_Not_Found:04/09/11 04:52:51 ID:???
RedirectMatchでいいんじゃないの
424 :Name_Not_Found:04/09/11 16:24:55 ID:???
EroorDocumentと、Order allow,denyで同じファイルに記述して規制したのですが、
規制はされるのですが、eroordocumentで指定した403のページに飛ばないのですが、何故でしょうか?
何かいい方法はないものか・・・・
規制はされるのですが、eroordocumentで指定した403のページに飛ばないのですが、何故でしょうか?
何かいい方法はないものか・・・・
425 :424:04/09/11 16:54:46 ID:tKCODeOd
え~と原因がわかりました。
.htaccessで、PCを規制してたのですが
どうやら、403があるディレクトリにも規制がかかるみたいで
結局、403が表示されないわけでした。
しかし、public_htmlの下に.htaccess(PC規制)のを置くとなると
EroorDocumentは、どこに飛ぶようにすればいいのでしょうか?
.htaccessは設定が引き継がれるので、結局どこのディレクトリの下にしようと
PC規制のせいで、403が表示されないと思うのですが
何か解決策はありませんでしょうか?
お願いいたします。
.htaccessで、PCを規制してたのですが
どうやら、403があるディレクトリにも規制がかかるみたいで
結局、403が表示されないわけでした。
しかし、public_htmlの下に.htaccess(PC規制)のを置くとなると
EroorDocumentは、どこに飛ぶようにすればいいのでしょうか?
.htaccessは設定が引き継がれるので、結局どこのディレクトリの下にしようと
PC規制のせいで、403が表示されないと思うのですが
何か解決策はありませんでしょうか?
お願いいたします。
426 :Name_Not_Found:04/09/11 17:36:44 ID:tKCODeOd
すみません、DirectoryIndexって そのフォルダに限り有効なんですよね
下位層のフォルダには、適用されずに白紙になりますか?
例えば、DirectoryIndex index.cgiと設定しておいて
/~ddd/ とアクセスしても /~ddd/index.cgiに アクセスするのと同じですよね
そして、
/~ddd/next/ にアクセスしても /~ddd/next/index.cgi とはなりませんよね?
かといって、/~ddd/next/index.html にもなりません。
普通なら、index.htmlにいきますよね。でも.htaccessで.cgiに設定したから
下位層にも反映されるはずなんですが、実際のところは反映されませんよね?
DirectoryIndexは、
下位層には反映されず、白紙の設定になるということでしょうか?
427 :Name_Not_Found:04/09/11 17:40:27 ID:???
ErrorDocumentを除外すればいい。
すぐ上の>>422にヒントがあるじゃん。
すぐ上の>>422にヒントがあるじゃん。
428 :Name_Not_Found:04/09/11 17:47:48 ID:???
>>426
反映されます
反映されます
429 :Name_Not_Found:04/09/11 19:10:54 ID:tKCODeOd
>>428
その割に、
DirectoryIndex index.cgiを/~ddd/に設定して
/~ddd/next/index.cgi を見ても、404errorにならないんですが・・・・
あっ、一応規制してるので403にはなりますが
その割に、
DirectoryIndex index.cgiを/~ddd/に設定して
/~ddd/next/index.cgi を見ても、404errorにならないんですが・・・・
あっ、一応規制してるので403にはなりますが
430 :Name_Not_Found:04/09/11 19:15:35 ID:tKCODeOd
例えば、上のフォルダで
Order allow,deny
allow from 210.153.84
allow from 210.136.161
こう設定して、その下のフォルダで
Order allow,deny
deny from all
とした場合、どちらが適用されるのでしょうか?
Order allow,deny
allow from 210.153.84
allow from 210.136.161
こう設定して、その下のフォルダで
Order allow,deny
deny from all
とした場合、どちらが適用されるのでしょうか?
431 :Name_Not_Found:04/09/11 22:19:01 ID:???
>>429>>430
わかんないやつは「一応規制してるので」なんて言ってないで
解除して確かめろよ。
.htaccessの効果は下位ディレクトリにも継承が基本。
下位ディレクトリに反映させたくなかったり別の設定をしたい場合は
そこに上位の設定を打ち消したり別の設定の.htaccessを置く。
わかんないやつは「一応規制してるので」なんて言ってないで
解除して確かめろよ。
.htaccessの効果は下位ディレクトリにも継承が基本。
下位ディレクトリに反映させたくなかったり別の設定をしたい場合は
そこに上位の設定を打ち消したり別の設定の.htaccessを置く。
432 :Name_Not_Found:04/09/14 08:08:24 ID:oQydNBLd
htaccessを使って、そのサーバーからの他サイトへのアクセスを禁止することはできますか?
アップローダーを設置しているのですが、
ブラクラサイトへ飛ぶフラッシュなどをアップロードされると対処のしようがないので・・・
よろしくお願いします。
アップローダーを設置しているのですが、
ブラクラサイトへ飛ぶフラッシュなどをアップロードされると対処のしようがないので・・・
よろしくお願いします。
433 :Name_Not_Found:04/09/14 09:41:22 ID:???
HTTPの仕組みを考えれば無理なのは自明
434 :Name_Not_Found:04/09/14 10:45:59 ID:???
435 :Name_Not_Found:04/09/14 16:30:19 ID:???
そんなことできたらそれこそブラクラだろ
にしてもhtaccessって・・・.は重要だぞ
にしてもhtaccessって・・・.は重要だぞ
436 :Name_Not_Found:04/09/14 20:04:28 ID:???
XHTML 1.1 でマークアップしています。
鯖が .html ファイルの MIME-type を全て text/html で返す
設定になっているので、仕方なく、.htaccess で application/xhtml+xml
を返すように変更しようと思いました。
すると、AddType で application/xhtml+xml に変更すること自体は
できたのですが、.html ファイル内に設定した外部スタイルシートへの
リンクが全く効かなくなってしまいました(スタイルシートが適用されなく
なってしまいました)。
外部スタイルシートの内容を<style></style>で .html ファイル内に書き込んでも
同様の結果です。
ちなみに、XHTML 1.1 でも外部スタイルシートへのリンクはサポートされています。
原因は何だと思われますか?
【該当部分】
・index.html (XHTML 1.1)
<link rel="stylesheet" type="text/css" href="./style/style.css" />
・.htaccess
AddType "application/xhtml+xml; charset=Shift_JIS" htm html
437 :Name_Not_Found:04/09/14 22:28:11 ID:???
勘だけど href="./style/style.css" ←この辺がアヤシい気がする。
この場所に実際にこのファイルある?
おれはこういうの置き忘れたりとかよくやるもんで
この場所に実際にこのファイルある?
おれはこういうの置き忘れたりとかよくやるもんで
>>437
レスありがとうございます。
実際に
# AddType "application/xhtml+xml; charset=Shift_JIS" htm html
と、該当部分をコメントアウトすれば正常に表示される(ただし、text/html 扱いですが)ので、
ファイル自体は存在しています。
最初、「相対パスじゃだめなのかな?」と思って絶対パスで指定してみたり、あるいは >>436 で
書いたように .html ファイル内に直接記述してみたんですけど、やはりダメでした。
鯖は Apache/1.3.29 (Unix) です。
レスありがとうございます。
実際に
# AddType "application/xhtml+xml; charset=Shift_JIS" htm html
と、該当部分をコメントアウトすれば正常に表示される(ただし、text/html 扱いですが)ので、
ファイル自体は存在しています。
最初、「相対パスじゃだめなのかな?」と思って絶対パスで指定してみたり、あるいは >>436 で
書いたように .html ファイル内に直接記述してみたんですけど、やはりダメでした。
鯖は Apache/1.3.29 (Unix) です。
439 :Name_Not_Found:04/09/14 23:29:03 ID:???
440 :Name_Not_Found:04/09/22 17:34:30 ID:HslaB/By
すみません。
アクセスを拒否と許可を組み合わせる事は出来ますか?
出来るとすれば、どういう風に書けば宜しいでしょうか?
order allow,deny
allow from all
deny from
order deny,allow
deny from all
allow from
アクセスを拒否と許可を組み合わせる事は出来ますか?
出来るとすれば、どういう風に書けば宜しいでしょうか?
order allow,deny
allow from all
deny from
order deny,allow
deny from all
allow from
441 :Name_Not_Found:04/09/22 18:06:46 ID:???
>>440
具体的に
具体的に
例えば、a.b.cのホストのみ許可にしてdホストだけ拒否するような。
order allow,deny
allow from all
deny from a.a.a
deny from b.b.b
deny from c.c.c
order deny,allow
deny from all
allow from d.d.d
order allow,deny
allow from all
deny from a.a.a
deny from b.b.b
deny from c.c.c
order deny,allow
deny from all
allow from d.d.d
443 :Name_Not_Found:04/09/22 18:25:12 ID:???
>>442
a,b,c,d以外のホストはどうするって話だが。
a,b,c,d以外のホストはどうするって話だが。
444 :Name_Not_Found:04/09/23 02:30:53 ID:???
>>440
これねー、何年もこういうの弄ってるからプロフェッショナルだって人も間違ってる
あるいは知ってない事なんだけど、
Allow from all とか Deny from all ってのは本来は書く必要は無いんだよ。
Order allow,deny を書けば基本的にすべてのホストがDeny、
Order deny,allow を書けば基本的にすべてのホストがAllowって事になる。
で、a,b,cだけをAllowにするには
Order allow,deny
Allow a b c
でいいわけよ。 d を含むすべてのホストはDenyされる。
d だけDenyにするには
Order deny,allow
Deny d
これでいい。dだけがDenyされる。
で、AllowとDenyを同時に使う時。これはどんな時かというと例えば、
*.2ch.netの中の人は困るから拒否、でもpc5.2ch.netは問題ないから許可というとき。
その時は
Order deny,allow
Deny 2ch.net
Allow pc5.2ch.net
こう書けばとりあえず基本はすべてAllow、ただし*.2ch.netは拒否なんだけどpc5.2ch.netはやっぱ許可
という事になる。 ©TM
あっ from が抜けてた orz
9,13,19,20行目のAllowはAllow from、DenyはDeny fromでそれぞれ解釈してくれやー。
9,13,19,20行目のAllowはAllow from、DenyはDeny fromでそれぞれ解釈してくれやー。
446 :Name_Not_Found:04/09/23 10:22:38 ID:???
>これねー、何年もこういうの弄ってるからプロフェッショナルだって人も間違ってる
>あるいは知ってない事なんだけど、
プロならばたいていは意味をわかってて、それでもなおわざと書いてるんだと思うよ。
>あるいは知ってない事なんだけど、
プロならばたいていは意味をわかってて、それでもなおわざと書いてるんだと思うよ。
447 :Name_Not_Found:04/09/23 14:03:56 ID:???
せっかく得意気に語ってるのに言っちゃかわいそうだよw
どうもありがとうございます。
もう一つお聞きしたいのですが、2ちゃん規制で良く見る
YahooBB123456*.bbtec.netを全サーバで規制。
などで規制される人を最小限にする方法が知りたいのです。
bbtec.netと規制すれば簡単ですが、YahooBB全てが規制されてしまうので・・
上で書いたYahooBB123456 が含まれる人だけ規制するにはどうやれば
いいでしょうか?
もう一つお聞きしたいのですが、2ちゃん規制で良く見る
YahooBB123456*.bbtec.netを全サーバで規制。
などで規制される人を最小限にする方法が知りたいのです。
bbtec.netと規制すれば簡単ですが、YahooBB全てが規制されてしまうので・・
上で書いたYahooBB123456 が含まれる人だけ規制するにはどうやれば
いいでしょうか?
449 :Name_Not_Found:04/09/23 15:24:28 ID:???
2ちゃんのはbbs.cgiで規制してるんじゃないのか?
そうですか。。
.htaccessで最小限に留める方法はないですかね?
.htaccessで最小限に留める方法はないですかね?
451 :Name_Not_Found:04/09/24 04:33:50 ID:???
含めたい部分全て書けばいいじゃない。
452 :Name_Not_Found:04/09/24 05:34:17 ID:???
SetEnvIf Remote_Host ^YahooBB123456.*\.bbtec\.net$ hoge
Order deny,allow
Deny from env=hoge
としてみるとか。やったこと無いけど。
Order deny,allow
Deny from env=hoge
としてみるとか。やったこと無いけど。
454 :Name_Not_Found:04/09/24 15:23:00 ID:???
>>452
それだと自動でホスト名逆引きしてくれない予感
それだと自動でホスト名逆引きしてくれない予感
455 :Name_Not_Found:04/09/24 15:31:14 ID:???
>>453
お前何がしたいんだ?
お前何がしたいんだ?
YahooBBは、他プロバイダみたく地域とか無いので
規制しにくいですよね・・
せめて固定ホストならいいのですがね。
規制しにくいですよね・・
せめて固定ホストならいいのですがね。
457 :Name_Not_Found:04/09/24 17:35:25 ID:???
この質問は終了でいいな。
458 :Name_Not_Found:04/09/25 11:54:37 ID:6X/4eOWl
日記に直接アクセスされるのが嫌だから(ブクマとか)>>1のサイトなどをみて
.htアクセスで規制しようと思ったのですが
SetEnvIf REFERER "www.自分のトップページURL.jp" Lilith
Order Deny,Allow
Deny from all
Allow from env=Lilith
をアップロードしました。
ちゃんとトップページから行って入れる人もいるのですが、入れない人もいるようなのです。
これは・・・・・・?
.htアクセスで規制しようと思ったのですが
SetEnvIf REFERER "www.自分のトップページURL.jp" Lilith
Order Deny,Allow
Deny from all
Allow from env=Lilith
をアップロードしました。
ちゃんとトップページから行って入れる人もいるのですが、入れない人もいるようなのです。
これは・・・・・・?
459 :Name_Not_Found:04/09/25 13:47:37 ID:???
.htアクセス…
460 :Name_Not_Found:04/09/25 13:51:35 ID:???
ドットエイチティアクセスで打つと変換されるようにしてあったのに変換間違えましたorz
まあ、揚げ足とらんでも
まあ、揚げ足とらんでも
461 :Name_Not_Found:04/09/25 14:11:53 ID:???
簡単な英単語もろくに覚えてないヤツはちょっとな・・・
IMEのカタカナ英語変換使ってるヤツとか見てて腹立つし
.htaccess
dottoeitithiakusesu
IMEのカタカナ英語変換使ってるヤツとか見てて腹立つし
.htaccess
dottoeitithiakusesu
462 :Name_Not_Found:04/09/25 14:16:34 ID:???
自分のPCだし自分の使いやすいようにしてあるんだよ・・・・・
腹たたれても困る罠。
腹たたれても困る罠。
463 :Name_Not_Found:04/09/25 14:31:02 ID:???
464 :Name_Not_Found:04/09/25 14:35:33 ID:???
465 :Name_Not_Found:04/09/25 14:38:13 ID:???
ここの記述を参考にしたわけですが
p://www.yuzuriha.sakura.ne.jp/~akikan/kaigai/kaigai9.html
p://www.yuzuriha.sakura.ne.jp/~akikan/kaigai/kaigai9.html
466 :Name_Not_Found:04/09/25 14:38:21 ID:???
そいつら脳㌧使ってないか?他にも似たようなのとか。
467 :Name_Not_Found:04/09/25 14:39:46 ID:???
SetEnvIf REFERER "www.自分のトップページURL.jp" Lilith
ここが間違ってる
SetEnvIf REFERER "自分のトップページURL" Lilith
ここが間違ってる
SetEnvIf REFERER "自分のトップページURL" Lilith
468 :Name_Not_Found:04/09/25 14:40:17 ID:???
469 :Name_Not_Found:04/09/25 14:40:52 ID:???
>>467
あ、wwwはハズして書きました。
あ、wwwはハズして書きました。
470 :Name_Not_Found:04/09/25 14:50:38 ID:???
>>464
だから、マッチしたかしてないかで弾いてるんだから
マッチしてない奴が見れないだけだろ。
リファはクライアント側から送信され、それを遮断、変更、偽装は可能。
人により環境はまちまちなんだから、環境に左右されるような設定してる時点で全員が見れるようになるなんて無理。
だから、マッチしたかしてないかで弾いてるんだから
マッチしてない奴が見れないだけだろ。
リファはクライアント側から送信され、それを遮断、変更、偽装は可能。
人により環境はまちまちなんだから、環境に左右されるような設定してる時点で全員が見れるようになるなんて無理。
471 :Name_Not_Found:04/09/25 14:52:39 ID:???
>>470
んじゃ見れないひとはほっとくことにします。
んじゃ見れないひとはほっとくことにします。
472 :Name_Not_Found:04/09/25 15:18:42 ID:???
ミケネコさん。。。
473 :Name_Not_Found:04/09/25 15:21:53 ID:???
ご冥福、お祈りいたします・・・・・。
驚きました・・・・
驚きました・・・・
474 :Name_Not_Found:04/09/25 15:44:52 ID:???
すいません、ベーシック認証で、通過を許可するユーザ名によって
飛ばすウェブページを変更することはできますか?
http://www.example.com/ に.htaccessと.htpasswdを設置して、
こんな感じで振り分けたいです
user1 http://www.example.com/user1/index.html
user2 http://www.example.com/user2/index.html
user3 http://www.example.com/user3/index.html
こんな感じでもいいんですが…
user1 http://www.example.com/user1.html
user2 http://www.example.com/user2.html
user3 http://www.example.com/user3.html
475 :Name_Not_Found:04/09/25 15:53:59 ID:???
漏れ、ミケネコさんがないと何もできないよー 。・゚・(ノД`)・゚・。
中身とっといてくんないかなぁ…。
沢山お世話になりますた。ご冥福をお祈り致します 。・゚・(ノД`)・゚・。
中身とっといてくんないかなぁ…。
沢山お世話になりますた。ご冥福をお祈り致します 。・゚・(ノД`)・゚・。
476 :Name_Not_Found:04/09/25 16:03:52 ID:???
ミケネコさん亡くなったのか・・・
477 :Name_Not_Found:04/09/25 16:07:27 ID:???
・ 故ミケネコの htaccess リファレンス
http://web.archive.org/web/20040202031123/http://www.mikeneko.ne.jp/~lab/web/htaccess/
http://web.archive.org/web/20040202031123/http://www.mikeneko.ne.jp/~lab/web/htaccess/
478 :Name_Not_Found:04/09/25 16:46:07 ID:???
ミケネコさん・・・
ご冥福をお祈りします。
ご冥福をお祈りします。
479 :Name_Not_Found:04/09/25 17:03:59 ID:???
>>474
環境変数REMOTE_USERを使ってリダイレクトでできるようなできないような
環境変数REMOTE_USERを使ってリダイレクトでできるようなできないような
480 :Name_Not_Found:04/09/25 17:18:10 ID:???
友人一同とやらは「クールなURIは変わらない」という言葉を知らぬのか・゚・(ノД`)・゚・。
ともかくご冥福をお祈りします。
ともかくご冥福をお祈りします。
481 :Name_Not_Found:04/09/25 17:29:35 ID:???
何歳だったんだ?
482 :Name_Not_Found:04/09/25 18:18:25 ID:???
なんだってー・゚・(ノД`)・゚・。
483 :Name_Not_Found:04/09/25 20:15:15 ID:???
……マジ?
484 :Name_Not_Found:04/09/25 20:29:48 ID:???
勉強させてもらいました。
ありがとうございました。
リンクを外すの切ないなぁ
ありがとうございました。
リンクを外すの切ないなぁ
485 :Name_Not_Found:04/09/25 20:34:59 ID:???
亡くなったか・・・おそらくはまだそれほど年をとってない人だと思うんだけど。
ご冥福をお祈りします。
しかしどうしよう、あそこと同じくらい読みやすいhtaccessのリファレンスって
なかなかないんだけどな。
WebArchiveはいざって時に頼りにならないし。
ご冥福をお祈りします。
しかしどうしよう、あそこと同じくらい読みやすいhtaccessのリファレンスって
なかなかないんだけどな。
WebArchiveはいざって時に頼りにならないし。
486 :c-style ◆xo4BF0spps :04/09/26 01:32:33 ID:???
487 :Name_Not_Found:04/09/26 01:36:14 ID:???
>>486
アホですか?
アホですか?
488 :Name_Not_Found:04/09/26 01:42:30 ID:???
Apache の公式ドキュメントで十分だと思うのだが。
489 :Name_Not_Found:04/09/26 02:44:38 ID:w3UZWJf3
今はじめて知った
リアルで亡くなったのか?
本当ならご冥福をお祈りします
いままでありがとう。・゚・(ノД`)
リアルで亡くなったのか?
本当ならご冥福をお祈りします
いままでありがとう。・゚・(ノД`)
490 :Name_Not_Found:04/09/26 02:47:47 ID:???
うわぁ。
利用させてもらった身としちゃショックでかいよ……
ご冥福をお祈りします。
友人さん達はローカルのファイルは……なんてさすがに無理だよな
保存しときゃよかった
利用させてもらった身としちゃショックでかいよ……
ご冥福をお祈りします。
友人さん達はローカルのファイルは……なんてさすがに無理だよな
保存しときゃよかった
491 :Name_Not_Found:04/09/26 03:03:34 ID:uLtR/j9n
xreaでサーバーを借りています。
xreaはApache/1.3.26のようです。
自分のパソコン(OSはWindowsXP)にもApachiをインストールしていて、ヴァージョンは1.3.26です。
httpd.confにAccessFileName .htaccessの記載があることを確認しています。
お亡くなりになられた、というミケネコさんのサイトのキャッシュなども読ませていただきました。ご冥福をお祈りいたします。
フルパスをチェックすると、xreaのフルパスは
/virtual/hoge/public_html/です。
パソコンは d:\www をルートディレクトリにしています。
そしてその中に、\hogeというフォルダを作って、xreaにアップしているものを管理しています。
以上を前提に質問があります。
借りてるサーバーではpublic_html/error/error404.htmlパソコンではhoge/error/error404.html
の場所に404用のhtmlを置いています。
.htsccessはそれぞれpublic_html hoge内に置いています。
存在しないファイルへのアクセスがあったときに、error404.htmlを表示させるためには、
ErrorDocument 404 /error/404.html
と書けばいいと思うのですが、xreaでもパソコンでも表示されません。
ErrorDocument 404 http://hoge.sXX.xrea.com/error/404.html
と書けば、xreaでは表示されますが、
ErrorDocument 404 http://127.0.0.1/hoge/error/404.html
と書いてもパソコンでは表示されません。ものすごく重くなって、5分経っても表示されません。
ErrorDocument 404 /error/404.htmlという書き方自体はあっているけど、xreaやパソコンのApacheの設定により、その書き方ではダメなのでしょうか?
出来ればまったく同じ.htsccessをxreaとパソコンで使って、確認しながら書いていってみたいのです。
どうしても同じじゃないと嫌だ、というわけではないので、パソコンで確認できればいいのですが、ErrorDocument 404 http://127.0.0.1/hoge/error/404.htmlと書いても表示されない、ということは、インストールしたApacheの設定に問題があるのでしょうか…?
そしてもうひとつ質問を…。.htsccessでcharsetを強制的に指定したいのですが、AddType "text/html; charset=UTF-8" .html
を記載しても文字化けが生じます。xhtml1.1で書いているので、metaでcharsetを指定できません。
よろしくお願いします。
492 :Name_Not_Found:04/09/26 03:07:27 ID:???
XHTML1.1 を text/html で送るのをやめればよい
>>492
バイナリモードで転送したら化けませんでした!
アスキーモードで転送してたからダメだったんですね・・・昼からずっと悩んでました。
本当にありがとうございます。
ずうずうしいですが、もう一つの方もお願いします。。。
バイナリモードで転送したら化けませんでした!
アスキーモードで転送してたからダメだったんですね・・・昼からずっと悩んでました。
本当にありがとうございます。
ずうずうしいですが、もう一つの方もお願いします。。。
494 :Name_Not_Found:04/09/26 03:21:33 ID:???
>>491
> サーバーではpublic_html/error/error404.htmlパソコンではhoge/error/error404.html
> の場所に404用のhtmlを置いています。
> ErrorDocument 404 /error/404.html
> と書けばいいと思うのですが、xreaでもパソコンでも表示されません。
ファイル名が違う模様。
> ErrorDocument 404 http://hoge.sXX.xrea.com/error/404.html
> と書けば、xreaでは表示されますが、
これは不思議?
> ErrorDocument 404 http://127.0.0.1/hoge/error/404.html
> と書いてもパソコンでは表示されません。ものすごく重くなって、5分経っても表示されません。
これは無限ループ。ミケネコ氏も解説してたね。
> xhtml1.1で書いているので、metaでcharsetを指定できません。
関係無いけどtext/htmlなら問題ないんじゃ…。
XHTML1.1でtext/htmlであることは問題だろうけど。
495 :Name_Not_Found:04/09/26 03:23:55 ID:???
>>491
# 1.3.31 じゃなかったっけ?s73使ってるけど…。
とりあえず、 error404.html なのか 404.html なのかハッキリしておくれ。
で、両方で環境合わせたいんだったら、404.html だとして
xrea: public_html/error/404.html
public_html/.htaccess
pc: d:\www/error/404.html
d:\www/.htaccess
という配置にしてみる。
ErrorDocument 404 /error/404.html
# 1.3.31 じゃなかったっけ?s73使ってるけど…。
とりあえず、 error404.html なのか 404.html なのかハッキリしておくれ。
で、両方で環境合わせたいんだったら、404.html だとして
xrea: public_html/error/404.html
public_html/.htaccess
pc: d:\www/error/404.html
d:\www/.htaccess
という配置にしてみる。
ErrorDocument 404 /error/404.html
>>494
> > と書けばいいと思うのですが、xreaでもパソコンでも表示されません。
> ファイル名が違う模様。
あぁ・・・書き間違えました。
ErrorDocument 404 /error/error404.html
です。。。が。。。最初にこれでアップしたつもりだったのがそうではなかったのでしょう。。。
色々試していて、今は
ErrorDocument 404 ./error/error404.html
と書いていました…。
ErrorDocument 404 /error/error404.html
でxreaはスッキリ表示されました。
何で分からなくなっていたんだろうというくらいくだらないことでスミマセンでした。
しかし、パソコンのほうは
ErrorDocument 404 /error/error404.html
と書き直しても表示されません。
これはもうApacheの設定の問題なのでしょうか?
> 関係無いけどtext/htmlなら問題ないんじゃ…。
> XHTML1.1でtext/htmlであることは問題だろうけど。
頑張ってxhtml1.1で書いてみようと思ったのですが、よく分かっていないようなので勉強しなおしてみます。。。
497 :Name_Not_Found:04/09/26 03:36:45 ID:???
>>491
表示されないってどうなるわけ?
まず.htaccessをなしにしてhttpから404ファイルを表示できるか確認した?
XREAのほうは ErrorDocument 404 /error/404.html でいいけど
PCのほうは ErrorDocument 404 /hoge/error/404.html
.htaccessのある位置からのパスではなくドキュメントルートからのパス。
表示されないってどうなるわけ?
まず.htaccessをなしにしてhttpから404ファイルを表示できるか確認した?
XREAのほうは ErrorDocument 404 /error/404.html でいいけど
PCのほうは ErrorDocument 404 /hoge/error/404.html
.htaccessのある位置からのパスではなくドキュメントルートからのパス。
>>497
> PCのほうは ErrorDocument 404 /hoge/error/404.html
> .htaccessのある位置からのパスではなくドキュメントルートからのパス。
>>495さんのご指摘で、これも試してみました!
無事表示されました。
重ね重ねありがとうございました!
> PCのほうは ErrorDocument 404 /hoge/error/404.html
> .htaccessのある位置からのパスではなくドキュメントルートからのパス。
>>495さんのご指摘で、これも試してみました!
無事表示されました。
重ね重ねありがとうございました!
500 :Name_Not_Found:04/09/26 09:50:27 ID:???
Σ(゚Д゚) マジでリアルに亡くなられたのですか……?
驚きました。
ミケネコさん、ありがとう。ウワーンミケネコたんがいないとおいら何も出来ないよー(つД`)
ご冥福をお祈りします。
驚きました。
ミケネコさん、ありがとう。ウワーンミケネコたんがいないとおいら何も出来ないよー(つД`)
ご冥福をお祈りします。
501 :Name_Not_Found:04/09/26 12:50:31 ID:???
502 :Name_Not_Found:04/09/26 13:11:11 ID:???
自殺だったらヤだな・・・
503 :Name_Not_Found:04/09/26 13:15:52 ID:???
おいおまいら、thankyouを見る限り、
なくなられたのはミケネコ氏じゃないと思うんだが
ttp://web.archive.org/web/20040202025353/www.mikeneko.ne.jp/~lab/staffroom.html
なくなられたのはミケネコ氏じゃないと思うんだが
ttp://web.archive.org/web/20040202025353/www.mikeneko.ne.jp/~lab/staffroom.html
504 :Name_Not_Found:04/09/26 13:20:39 ID:???
そろそろミケネコ氏の話題はよそでやってくれんか?
必要ならスレ立てるけど。
必要ならスレ立てるけど。
505 :Name_Not_Found:04/09/26 13:24:00 ID:???
>>504(´゚c_,゚` ) プッ
506 :Name_Not_Found:04/09/26 15:15:09 ID:???
>>503
お前が死んだほうがよかったな
お前が死んだほうがよかったな
507 :Name_Not_Found:04/09/26 15:15:10 ID:???
そうか。ミケネコ氏じゃなくてサーブル氏か。
508 :Name_Not_Found:04/09/26 18:49:50 ID:???
レンタルサーバーから与えられたアドレスと、独自ドメインと両方でアクセスできるサイトなのですが、
独自ドメインでのみ、アクセスできるようにしたいのです。
SetEnvIf Host "独自ドメイン" hos_ok
order deny,allow
deny from all
allow from env=hos_ok
これに、localhostもhos_okにする行を足したいのですが、
記述方法がわかりません。
今日1日検索してもみつかりません。
お助け下さい。
独自ドメインでのみ、アクセスできるようにしたいのです。
SetEnvIf Host "独自ドメイン" hos_ok
order deny,allow
deny from all
allow from env=hos_ok
これに、localhostもhos_okにする行を足したいのですが、
記述方法がわかりません。
今日1日検索してもみつかりません。
お助け下さい。
509 :Name_Not_Found:04/09/26 18:59:23 ID:???
適当に書いたら動きました。
∧||∧
( ⌒ ヽ
∪ ノ
∪∪
動いてたらいいんですよね??
∧||∧
( ⌒ ヽ
∪ ノ
∪∪
動いてたらいいんですよね??
511 :Name_Not_Found:04/09/27 12:07:27 ID:sJuH6OYv
ホスト情報を送ってこないものを拒否するには
何て書くんですか?
deny from ??
何て書くんですか?
deny from ??
512 :Name_Not_Found:04/09/27 12:54:57 ID:???
513 :Name_Not_Found:04/09/27 14:06:22 ID:???
ホスト情報送ってこないなんてあるのか?
今まで見たことねぇ。
IPはある、とかじゃねーだろな。
今まで見たことねぇ。
IPはある、とかじゃねーだろな。
514 :Name_Not_Found:04/09/27 14:16:35 ID:???
warata
515 :Name_Not_Found:04/09/27 14:38:40 ID:sJuH6OYv
516 :Name_Not_Found:04/09/27 14:45:28 ID:???
(´-`).。oO(・・・・・)
517 :Name_Not_Found:04/09/27 15:07:03 ID:???
なんだかとんでもないのが来たな
518 :Name_Not_Found:04/09/27 16:06:24 ID:???
吊られすぎ。飼ってる猫が死んだんだぞ。
519 :Name_Not_Found:04/09/27 17:31:34 ID:???
ガイシュツ
520 :Name_Not_Found:04/09/27 19:21:24 ID:???
トップページにアクセスされた時に、LAN からのアクセス、WAN からのアクセス、
携帯電話からのアクセスでトップページの内容(URL) を変えたいんですが、
一番楽な方法として http://www.sample.host/ にアクセスされた時、
http://www.sample.host/index.cgi にて、 CGI が実行されるように設定し、
その CGI の中で環境変数を評価しながら、 Location: ヘッダーをクライアントに
渡すという方法以外に web サーバーの設定だけで、できる方法は無い物でしょうか?
やっぱり、mod_rewrite ですかね?(´д⊂ヾ
環境
OS:Windows2000 Pro + SP4
Web鯖:Apache 1.3.31
521 :Name_Not_Found:04/09/29 21:22:10 ID:???
>>520
DirectoryIndex
DirectoryIndex
522 :Name_Not_Found:04/09/30 04:06:46 ID:???
.htaccessを使ってできるのかどうか分からないんで恐縮なんですが、URLの転送についてどなたか教えてください。
例えば、あるサイトにアクセスするのに下記の4種のアドレスがあるとします。
http://hogeuser.com/
http://www.hogeuser.com/
http://hogeuser.lolipop.jp/
http://110.110.110.110/
これらは全てドメインネームが違うだけで同一のディレクトリにアクセスされるようになっている状態と仮定します。この状況から、例えば
http://www.hogeuser.com/
http://hogeuser.lolipop.jp/
http://110.110.110.110/
の3種らにアクセスされた場合、すべて
http://hogeuser.com/
に転送されるよう設定し、URLを上記1つに統一したいのですが、できるもんなんでしょうか。
で、その場合はもちろん、
http://www.hogeuser.com/profile.html
などへのアクセスの場合、
http://hogeuser.com/profile.html
へと転送されるような設定にしたいのです。
例えば canon のサイト(canon.jp)なんかはこの設定がなされているのですが、どのように設定しているのかよくわかりません。.htaccess などを使ってできるものならやってみたいのです。どなたかご教示いただけませんでしょうか。
523 :Name_Not_Found:04/09/30 04:52:50 ID:???
.htaccess というよりは httpd.conf の範疇だな
524 :Name_Not_Found:04/09/30 04:56:19 ID:???
525 :Name_Not_Found:04/09/30 06:50:31 ID:???
526 :Name_Not_Found:04/09/30 20:34:52 ID:RqRBkQfr
htaccessってので荒らしを締め出したいです
218.220.236.26をWhoisで 調べたら
a. [IPネットワークアドレス] 218.220.224.0-218.220.243.0
って出たのですが これを締め出せばいいんですよね?
この範囲をhtaccessで弾く方法をおしえてください
お願いします!
218.220.236.26をWhoisで 調べたら
a. [IPネットワークアドレス] 218.220.224.0-218.220.243.0
って出たのですが これを締め出せばいいんですよね?
この範囲をhtaccessで弾く方法をおしえてください
お願いします!
527 :Name_Not_Found:04/09/30 21:18:52 ID:???
ミケネコ……はもう無いのか(´・ω・`)
mod_rewrite で解決。おかげで、mod_rewrite の勉強にもなった…
529 :Name_Not_Found:04/09/30 21:46:49 ID:???
すまそ。リンク先間違えた http://pc5.2ch.net/test/read.cgi/hp/1092690398/121
531 :Name_Not_Found:04/09/30 22:57:11 ID:???
おお、継続するのか。えがったえがった。
532 :Name_Not_Found:04/10/01 00:13:38 ID:???
533 :Name_Not_Found:04/10/01 06:21:10 ID:???
>>532
こういう輩は thru しようよ。
こういう輩は thru しようよ。
534 :Name_Not_Found:04/10/02 01:17:29 ID:Oisv2cs2
>>533
どうしてですか。教えてください
参考サイト見ても答えが出ません
218.220.224. ~ 218.220.243.まで書いて12行になってしまってます
そんな意地悪書かないでアドバイスしてください
ヒントだけでもいいですからお願いします!
どうしてですか。教えてください
参考サイト見ても答えが出ません
218.220.224. ~ 218.220.243.まで書いて12行になってしまってます
そんな意地悪書かないでアドバイスしてください
ヒントだけでもいいですからお願いします!
535 :Name_Not_Found:04/10/02 01:49:50 ID:???
ミケネコが・・・( ´・ω・`)
管理人さん亡くなったんだね・・・(p_;)
ご冥福をお祈りします。
ミケネコにはかなりお世話になりますた。
ミケネコがフカーツしたら誰かageてお知らせして下さいm(_ _)m
ここで聞く香具師に
聞く前ににミケネコで勉強しろ!!
と言いたいとこだが・・・残念。
管理人さん亡くなったんだね・・・(p_;)
ご冥福をお祈りします。
ミケネコにはかなりお世話になりますた。
ミケネコがフカーツしたら誰かageてお知らせして下さいm(_ _)m
ここで聞く香具師に
聞く前ににミケネコで勉強しろ!!
と言いたいとこだが・・・残念。
536 :Name_Not_Found:04/10/02 02:43:17 ID:???
537 :Name_Not_Found:04/10/02 05:02:49 ID:???
リモホなしの生IPを全て弾きたい場合は
deny from *.
でよいのでしょうか?
deny from *.
でよいのでしょうか?
538 :Name_Not_Found:04/10/02 06:41:59 ID:???
やってみたら全部denyになりました。
>538さんの方法を試してみます。ありがとうございました。
>538さんの方法を試してみます。ありがとうございました。
540 :Name_Not_Found:04/10/02 10:22:08 ID:???
541 :Name_Not_Found:04/10/02 15:38:38 ID:???
542 :Name_Not_Found:04/10/02 17:13:43 ID:gLeZPtlG
html以外を直リン禁止にするには、どうしたらいいですか?
543 :Name_Not_Found:04/10/02 17:29:57 ID:rY8hLTFv
自宅のPCにapache1.3.31入れてます。
今まで.htaccessを試したことないのですが、自宅でもできるのでしょうか?
さっき
# パスワード認証
AuthUserFile /home/user/ ... /.htpasswd
AuthGroupFile /dev/null
AuthName "Please enter username and password"
AuthType Basic
require valid-user
このファイルをhtdocs以下のフォルダに起きましたが認証ができませんでした。
自宅のPCで色々とテストしたいですのですが無理でしょうか?
httpd.confのどこをいじれば.htaccessを使えるようになるのかわかいませんが
どこかイイサイトはないでしょうか?
544 :Name_Not_Found:04/10/02 17:34:25 ID:???
>>543
Allowoverride all
Allowoverride all
545 :543:04/10/02 17:50:03 ID:rY8hLTFv
>>544
<Directory "C:/Program Files/Apache Group/Apache/htdocs">~</Dilectory>
のとこにあるやつをallに書きえました。
でもそうしたら、先ほどのhtaccessファイルを置いたディレクトリにいくと500エラーが
でます。ファイルが間違ってるということでしゅか?
<Directory "C:/Program Files/Apache Group/Apache/htdocs">~</Dilectory>
のとこにあるやつをallに書きえました。
でもそうしたら、先ほどのhtaccessファイルを置いたディレクトリにいくと500エラーが
でます。ファイルが間違ってるということでしゅか?
547 :Name_Not_Found:04/10/02 17:59:39 ID:???
認証だけならallじゃなくてAllowoverride AuthConfig
548 :543:04/10/02 19:09:24 ID:rY8hLTFv
>>546
htaccessがなければエラーが出ないです。
>>543のhtaccessの中身はサイトから拾ったものです。
パスワードなどを記述したファイルを作ってませんがそのせいでしょうか?
まだ作り方がわからないので、とりあえず何もなければ、なんでもパスできるような
感じになうかと思ってましたorz
htaccessがなければエラーが出ないです。
>>543のhtaccessの中身はサイトから拾ったものです。
パスワードなどを記述したファイルを作ってませんがそのせいでしょうか?
まだ作り方がわからないので、とりあえず何もなければ、なんでもパスできるような
感じになうかと思ってましたorz
549 :Name_Not_Found:04/10/02 19:14:10 ID:???
550 :Name_Not_Found:04/10/02 20:49:58 ID:???
homeが site.ne.jp/home/ だとして、
SetEnvIf Referer "site.ne.jp" ok ・・・だと制限がかかるけど、
SetEnvIf Referer "site.ne.jp/home/" ok ・・・だとかかりません。
どのように指定すればよいでしょう?よろしくおねがいします。
SetEnvIf Referer "site.ne.jp" ok ・・・だと制限がかかるけど、
SetEnvIf Referer "site.ne.jp/home/" ok ・・・だとかかりません。
どのように指定すればよいでしょう?よろしくおねがいします。
551 :Name_Not_Found:04/10/02 20:52:30 ID:???
552 :Name_Not_Found:04/10/02 21:01:17 ID:???
>>551 早速のお返事ありがとうございます。
絶対パスは "^http://site\.ne\.jp" の事でしょうか?
やってみたけどこれだと制限がかからないのです。(正規表現のせい?)
自分は大手プロバイダなのでサーバー名ではなく、
できれば自分のアカウントで弾きたいのですが諦めた方が早いかな?
絶対パスは "^http://site\.ne\.jp" の事でしょうか?
やってみたけどこれだと制限がかからないのです。(正規表現のせい?)
自分は大手プロバイダなのでサーバー名ではなく、
できれば自分のアカウントで弾きたいのですが諦めた方が早いかな?
553 :Name_Not_Found:04/10/02 21:26:44 ID:kkC+ZP9x
.htaccess配下のディレクトリに.htaccessを置いたら、
配下の.htaccessが全く利いてないみたいです。
.htaccessは下位ディレクトリに継承するけど上書き可能だと聞きました。
自分が間違っているのでしょうか。
配下の.htaccessが全く利いてないみたいです。
.htaccessは下位ディレクトリに継承するけど上書き可能だと聞きました。
自分が間違っているのでしょうか。
554 :Name_Not_Found:04/10/02 21:35:18 ID:???
555 :Name_Not_Found:04/10/02 22:02:51 ID:???
556 :Name_Not_Found:04/10/02 22:04:33 ID:???
>>553
どんなのおいてるかはしらないけど、
例えば一番上のディレクトリに制限を掛けていて、下のディレクトリの一つだけ外すのは出来ない。
上のディレクトリよりさらにキツイディレクティブを掛けることは出来る。
どんなのおいてるかはしらないけど、
例えば一番上のディレクトリに制限を掛けていて、下のディレクトリの一つだけ外すのは出来ない。
上のディレクトリよりさらにキツイディレクティブを掛けることは出来る。
557 :Name_Not_Found:04/10/02 22:27:23 ID:???
>556
あ~なるほど、なんかわかったような気がします。
上位と下位でぶつかってる制限ありますわ。
ぶつからないようにやってみます。
あ~なるほど、なんかわかったような気がします。
上位と下位でぶつかってる制限ありますわ。
ぶつからないようにやってみます。
558 :Name_Not_Found:04/10/03 00:47:18 ID:y0p1K59Z
念のため確認させていただけますでしょうか。
RedirectMatch (.*)\.html$ $1.php
自鯖のHTMLファイルを全部PHP化したとき、
ファイル名が同じで拡張子だけ変わったファイルへのリダイレクトは上記でよいのでしょうか。
http~の絶対指定でなければダメでしょうか?
RedirectMatch (.*)\.html$ $1.php
自鯖のHTMLファイルを全部PHP化したとき、
ファイル名が同じで拡張子だけ変わったファイルへのリダイレクトは上記でよいのでしょうか。
http~の絶対指定でなければダメでしょうか?
559 :Name_Not_Found:04/10/03 01:10:43 ID:???
>>550 SetEnvIf Referer site\.ne\.jp/home/ ok
560 :Name_Not_Found:04/10/03 01:41:58 ID:???
561 :Name_Not_Found:04/10/03 01:59:43 ID:???
>558
マニュアル嫁
マニュアル嫁
562 :Name_Not_Found:04/10/03 11:47:48 ID:???
マニュアルに記載してある事を恥ずかしげも無く質問してくるのはスルーしようぜ
563 :Name_Not_Found:04/10/03 12:52:23 ID:???
マニュアルを完全に理解できる人しか居ないのなら質問スレは必要ないわけで
まぁ、限度と言うのがあるが
まぁ、限度と言うのがあるが
564 :Name_Not_Found:04/10/03 16:53:55 ID:???
あまりにもポピュラーな質問する厨が多すぎるって事。そんな質問はわざわざ2chまできて
質問するほどのことじゃない。検索エンジンにやりたい事をそのままズバリ入力すれば
ヒットするような質問ばかりだ
質問するほどのことじゃない。検索エンジンにやりたい事をそのままズバリ入力すれば
ヒットするような質問ばかりだ
565 :Name_Not_Found:04/10/03 17:33:23 ID:pULtJ/Oa
.htaccessで認証するときに
AuthUserFile
この部分はルートからのパスを書かないといけないらしいのですが、
ルートがどこかを調べる方法はありませんか?
httpd.confファイルのどこらへんがルーtの設定行になるのでしょうか?
ドキュメントルートはわかるのですが;
AuthUserFile
この部分はルートからのパスを書かないといけないらしいのですが、
ルートがどこかを調べる方法はありませんか?
httpd.confファイルのどこらへんがルーtの設定行になるのでしょうか?
ドキュメントルートはわかるのですが;
566 :Name_Not_Found:04/10/03 17:34:36 ID:pULtJ/Oa
間違えました。
ServerRoot "C:/Program Files/Apache Group/Apache"
この行でいいんでしょね?
ServerRoot "C:/Program Files/Apache Group/Apache"
この行でいいんでしょね?
567 :Name_Not_Found:04/10/03 17:36:27 ID:pULtJ/Oa
ところでパスワードを書いたファイルはどのディレクトリに置くのが普通ですか?
自宅ではどこでもいけますが、強要レンサバの通常のおき場所を知りたいです。
自宅ではどこでもいけますが、強要レンサバの通常のおき場所を知りたいです。
568 :Name_Not_Found:04/10/03 17:44:23 ID:???
569 :Name_Not_Found:04/10/03 17:45:27 ID:pULtJ/Oa
.htpasswdで保存しようとしても
.htpasswd.cgiで保存されてしまいます。
どうやら私のwinXPにはまだ.htpasswdという拡張子が認識できないようです。
フォルダオプションでやるようなきがするのですが、
フォルダオプション→ファイルの種類→新規→ファイルの拡張子
だけをニュウリョクすればいいですか?関連付けはいりますか?とりあえずopenでterapadにしますよ。
.htpasswd.cgiで保存されてしまいます。
どうやら私のwinXPにはまだ.htpasswdという拡張子が認識できないようです。
フォルダオプションでやるようなきがするのですが、
フォルダオプション→ファイルの種類→新規→ファイルの拡張子
だけをニュウリョクすればいいですか?関連付けはいりますか?とりあえずopenでterapadにしますよ。
570 :Name_Not_Found:04/10/03 17:48:41 ID:???
わかりました。sageます。
とりあえず.htpasswdを登録できました。
ルートからのパスについてですが、絶対パスではなく
ServerRoot "C:/Program Files/Apache Group/Apache"
からの相対でやるとうまくいくようです。
絶対でやると500版のエラーがでます。
しかし相対でやって、やっと認証画面が出るようになったのですが、
何故か.htpasswdに書いてある
test:aiueo
をそのまま入れてもうまくできません。
とりあえず.htpasswdを登録できました。
ルートからのパスについてですが、絶対パスではなく
ServerRoot "C:/Program Files/Apache Group/Apache"
からの相対でやるとうまくいくようです。
絶対でやると500版のエラーがでます。
しかし相対でやって、やっと認証画面が出るようになったのですが、
何故か.htpasswdに書いてある
test:aiueo
をそのまま入れてもうまくできません。
572 :Name_Not_Found:04/10/03 17:56:37 ID:???
物凄くアホな間違いをしているような気もするんですが
行き詰まってしまったので質問させてください。
htpasswdでパスワードファイルを作りたく、
BetterTelnet2.0fc1J9でレンタルサーバーに繋げました。
ログインしパスワードを入力すると
Changing local password for 私のID.
Old password:
となってしまい、パスワードの書き換えしかできません。
ウェブスペースのみを借りていたときはログインすると
プロンプトが出てコマンドを入力できたのですが
レンタルサーバーでは考え方が違いますか?
行き詰まってしまったので質問させてください。
htpasswdでパスワードファイルを作りたく、
BetterTelnet2.0fc1J9でレンタルサーバーに繋げました。
ログインしパスワードを入力すると
Changing local password for 私のID.
Old password:
となってしまい、パスワードの書き換えしかできません。
ウェブスペースのみを借りていたときはログインすると
プロンプトが出てコマンドを入力できたのですが
レンタルサーバーでは考え方が違いますか?
573 :Name_Not_Found:04/10/03 18:00:40 ID:???
>>571
絶対パスはスングルクォートしなさいよ
絶対パスはスングルクォートしなさいよ
574 :Name_Not_Found:04/10/03 18:00:45 ID:???
htpasswdなんかどこで使おうが同じなんだから、(r
絶対パスでクォートしたらできました。
しかしサーバでは
AuthUserFile 'C:/Program Files/Apache Group/Apache/htdocs/.htpasswd'
↑であるとは限らず、サーバによって差があるパスになるのですか?
ローカルでのテストと書き直すのは面倒ですね。
しかしサーバでは
AuthUserFile 'C:/Program Files/Apache Group/Apache/htdocs/.htpasswd'
↑であるとは限らず、サーバによって差があるパスになるのですか?
ローカルでのテストと書き直すのは面倒ですね。
576 :Name_Not_Found:04/10/03 18:04:19 ID:???
>>571
AuthUserFileのパスに相対パスは使えない。
どうやって書いて相対だと思ったのか、うまくいったのかは知らんけど。
>test:aiueo
こんなんでうまくいくわけない。
適当にやってないで>>1の参考サイト見て来いや。
AuthUserFileのパスに相対パスは使えない。
どうやって書いて相対だと思ったのか、うまくいったのかは知らんけど。
>test:aiueo
こんなんでうまくいくわけない。
適当にやってないで>>1の参考サイト見て来いや。
>>576
相対では認証画面は出ますが、やはり読めてなかったようです。
>>test:aiueo
>こんなんでうまくいくわけない。
うまくいきましたよ。
AuthUserFileのパスだけ間違ってただけです。変なこと言わないで下さい。
相対では認証画面は出ますが、やはり読めてなかったようです。
>>test:aiueo
>こんなんでうまくいくわけない。
うまくいきましたよ。
AuthUserFileのパスだけ間違ってただけです。変なこと言わないで下さい。
578 :Name_Not_Found:04/10/03 18:37:13 ID:???
釣りかな?
579 :Name_Not_Found:04/10/03 18:38:37 ID:???
>>572
借りてる鯖次第なのでそちらで聞いてください
借りてる鯖次第なのでそちらで聞いてください
結局何度接続してもパスワードの書き換えしか出来ませんでしたが
サーバーが提供しているファイルマネージャーで該当ディレクトリに
.htaccessを作成したら勝手に同ディレクトリ内に.htpasswdも
作成されました。お騒がせしました…
サーバーが提供しているファイルマネージャーで該当ディレクトリに
.htaccessを作成したら勝手に同ディレクトリ内に.htpasswdも
作成されました。お騒がせしました…
>>578
どういうことですか?
今色々読んでたら、どうやら.htpasswdは暗号化しないといけないらしく。
これがまた意味不明で・・・orz
何故に暗号化してるのに、複合化を自動でやれるのかが意味不明で・・・・
それも暗号の方法は指定されてるわけではないみたいで;
> このパスワードファイルの作成には、httpd プログラムとおなじ場所に用意された htpasswd プログラムを使います
こんなこと書いてある意味が不明で・・・そもそも両方プログラムではなくて、
ただのファイルなのに;もしかして俺のpCに入ってるapche1.3.31はおかしいのでしょうか?
プログラムではありませんよ。だから自動で複合なんてしてくれません。
582 :Name_Not_Found:04/10/03 19:34:32 ID:???
basic認証に使われる暗号化(つーのも御幣があるが)には、
DES方式やMD5方式がある。Windowsは多分MD5だな。
意味不明で困ってるなら MD5の仕組みを調べれ。
後半はあほらしくて答える気になれん。そんなことでツマってるなら鯖たてるのを止めれ。
DES方式やMD5方式がある。Windowsは多分MD5だな。
意味不明で困ってるなら MD5の仕組みを調べれ。
後半はあほらしくて答える気になれん。そんなことでツマってるなら鯖たてるのを止めれ。
583 :Name_Not_Found:04/10/03 19:37:38 ID:???
まあ確かにapche1.3.31はおかしいな
584 :Name_Not_Found:04/10/03 19:37:45 ID:???
質問している方も凄いが、それに答えてる方も凄いな…
585 :Name_Not_Found:04/10/03 20:06:24 ID:???
Windows版1.3の場合はhttpdがApache.exeになってて、htpasswdプログラムは
Apache.exeと同じフォルダにあるbinフォルダの中にhtpasswd.exeという名前であるな。
Apache.exeと同じフォルダにあるbinフォルダの中にhtpasswd.exeという名前であるな。
586 :Name_Not_Found:04/10/03 20:30:18 ID:???
聞く方も答える方もドキュメントの該当部分を読んでください。
http://httpd.apache.org/docs-2.0/mod/mod_auth.html#authuserfile
>>567
>ところでパスワードを書いたファイルはどのディレクトリに置くのが普通ですか?
セキュリティ上、置くとマズい場所について触れられています。
>>576
>AuthUserFileのパスに相対パスは使えない。
相対パスで書いた場合の扱いについて明記されています。
http://httpd.apache.org/docs-2.0/mod/mod_auth.html#authuserfile
>>567
>ところでパスワードを書いたファイルはどのディレクトリに置くのが普通ですか?
セキュリティ上、置くとマズい場所について触れられています。
>>576
>AuthUserFileのパスに相対パスは使えない。
相対パスで書いた場合の扱いについて明記されています。
587 :Name_Not_Found:04/10/03 20:42:29 ID:???
>>567
ブラウザで読まれたくなかったらルートの外におくのが一番手っ取り早い。
パブリック_htmlの外や、/home/hogehage/の外。
CGIのログも全部ソコに置けばブラウザからは見えない。
ブラウザで読まれたくなかったらルートの外におくのが一番手っ取り早い。
パブリック_htmlの外や、/home/hogehage/の外。
CGIのログも全部ソコに置けばブラウザからは見えない。
>>585
そういうことでしたか・・・;
.htpasswdはファイルだと思ってましたので、わざわざ.htpasswdという形式を
winXPに新しく追加したのですが、プログラムも別にあるのですね。
httpd.confファイルではなくApache.exe君でしたか^^
ありがとうございました。
そういうことでしたか・・・;
.htpasswdはファイルだと思ってましたので、わざわざ.htpasswdという形式を
winXPに新しく追加したのですが、プログラムも別にあるのですね。
httpd.confファイルではなくApache.exe君でしたか^^
ありがとうございました。
589 :571:04/10/03 21:59:13 ID:pULtJ/Oa
で、
john:joFWnPF2bJhPc
このパスを暗号化されたものだとどこで判定してるの?
実際
test:aiueo
でやって、認証時に
test
aiueo
とやっても認証クリアできる。エロイ人解説お願いします。
john:joFWnPF2bJhPc
このパスを暗号化されたものだとどこで判定してるの?
実際
test:aiueo
でやって、認証時に
test
aiueo
とやっても認証クリアできる。エロイ人解説お願いします。
test:aiueo
をPHPのcrypt関数で暗号化しました。
test:teX69Y3mvhXNE
このファイルを.htpasswdとして、認証を試しました。
すると
test
aiueo
でははじかれ
test
teX69Y3mvhXNE
これだとOKというとても当然のことがおきました。
暗号化とは一体なんでしょうか?もうわかりませんorz
をPHPのcrypt関数で暗号化しました。
test:teX69Y3mvhXNE
このファイルを.htpasswdとして、認証を試しました。
すると
test
aiueo
でははじかれ
test
teX69Y3mvhXNE
これだとOKというとても当然のことがおきました。
暗号化とは一体なんでしょうか?もうわかりませんorz
591 :Name_Not_Found:04/10/03 22:41:43 ID:???
暗号化じゃなくてハッシュを求めてるだけだが
>>591
連想配列ですか?
よくわかりませんがもしかしてwinXPにインスコされてるapache1.3.31では
暗号化もくそもないのですか?
UNIX上で動いてるapacheなら
test:teX69Y3mvhXNE
このファイルがあれば、実際の認証時には
test
aiueo
と入力すればクリアできるという感じなのですか?
連想配列ですか?
よくわかりませんがもしかしてwinXPにインスコされてるapache1.3.31では
暗号化もくそもないのですか?
UNIX上で動いてるapacheなら
test:teX69Y3mvhXNE
このファイルがあれば、実際の認証時には
test
aiueo
と入力すればクリアできるという感じなのですか?
593 :Name_Not_Found:04/10/03 23:35:19 ID:???
Windows 上での BASIC 認証(普通、MD5を使用) は
Windows 版Apache の htpasswd.exe を使わないと機能しないよ。
まさか cygwin 用とかのを使ってないだろうね?
(apacheのディレクトリ)/bin/htpasswd -c (filename) (username)
で作ってる?
>>592
UNIX 上では動く。
Windows 版Apache の htpasswd.exe を使わないと機能しないよ。
まさか cygwin 用とかのを使ってないだろうね?
(apacheのディレクトリ)/bin/htpasswd -c (filename) (username)
で作ってる?
>>592
UNIX 上では動く。
>>593
terapadを開いて
test:aiueo
と入力して、.htpasswdという名前を付けて保存してます・・・・・orz
一応認証は機能してます^^;ただ暗号化ができないと・・・・そういうことなのですね。
今
(apacheのディレクトリ)/bin/htpasswd -c (filename) (username)
これでやってみたらできました。
ところで不思議なのですが、win上でも同じようにhtpasswdプログラムを使って
作らなくても、同じ方法で暗号化すれば使えるですよね?ただUNIXと違ってそのCGIとかが
あまり公開してるサイトが少ないってだけで。
しかし何故に誰でもできる暗号化なら誰でも解けるのではないかと・・・
要はhtpasswdと同じ方法で複合すればいいってだけですよね・・よくわかりません。
595 : :04/10/04 02:09:18 ID:???
596 :Name_Not_Found:04/10/04 02:20:33 ID:???
>>594
いいからもう来るな。
いいからもう来るな。
597 :Name_Not_Found:04/10/04 02:40:41 ID:???
598 :Name_Not_Found:04/10/04 06:58:03 ID:???
>>594 いい加減にしてくれ。頼むからもう来るな
599 :Name_Not_Found:04/10/04 07:10:47 ID:???
ハッシュなんだから復号なんてできる訳ねーし
600 :Name_Not_Found:04/10/04 14:46:23 ID:???
1.3.2?まではプレーンテキストでもOKだったけどあるバージョンからはだめだったような。
ハッシュとの見分けが出来ないからかな?
> PHPのcrypt関数で暗号化
Windows版はDESも使えないよ。
ハッシュとの見分けが出来ないからかな?
> PHPのcrypt関数で暗号化
Windows版はDESも使えないよ。
601 :Name_Not_Found:04/10/04 15:38:32 ID:???
602 :Name_Not_Found:04/10/04 18:04:48 ID:???
>>601
非可逆なんだからどの言語だって複合はできん。
非可逆なんだからどの言語だって複合はできん。
603 :Name_Not_Found:04/10/04 19:26:52 ID:???
複合できたら使い物にならんよ
604 :Name_Not_Found:04/10/04 21:18:15 ID:???
605 :Name_Not_Found:04/10/04 22:58:14 ID:???
Windows ならプレーンテキストでも可だけどね。
というか、聞く方も答える方もお願いですからドキュメント読んでください。
http://httpd.apache.org/docs-2.0/programs/htpasswd.html
-p のところ。
というか、聞く方も答える方もお願いですからドキュメント読んでください。
http://httpd.apache.org/docs-2.0/programs/htpasswd.html
-p のところ。
606 :Name_Not_Found:04/10/04 23:56:49 ID:???
頼むからもうヤメテくれ…○| ̄|_
607 :Name_Not_Found:04/10/05 00:00:04 ID:???
608 :Name_Not_Found:04/10/05 06:25:20 ID:???
↑オマエコソカエレ
609 :Name_Not_Found:04/10/05 07:57:18 ID:???
↑オマエコ(ry
610 :Name_Not_Found:04/10/05 14:10:59 ID:???
オマンコカエレは下品だろ
611 :Name_Not_Found:04/10/05 15:21:36 ID:???
オマンコニカエリタイ...
612 :Name_Not_Found:04/10/05 20:50:53 ID:???
>>611
イヤンダメン
イヤンダメン
613 :Name_Not_Found:04/10/06 01:01:30 ID:97C5j9hO
環境変数に、別の環境変数の中身を代入することは出来るでしょうか?
出来ればmod_rewriteを使わない範囲で実装したいのですが。
出来ればmod_rewriteを使わない範囲で実装したいのですが。
614 :Name_Not_Found:04/10/06 01:27:10 ID:???
615 :Name_Not_Found:04/10/06 01:36:32 ID:???
このページは下調べの段階で目を通しましたが、
別の環境変数の中身を代入することは何も書かれてないですよね。
>環境を操作するディレクティブを使って標準 CGI 変数を上書きしたり変更したりすることはできません。
とありますが、実際には変更できました。ただ、環境変数をコピーしたいので。
別の環境変数の中身を代入することは何も書かれてないですよね。
>環境を操作するディレクティブを使って標準 CGI 変数を上書きしたり変更したりすることはできません。
とありますが、実際には変更できました。ただ、環境変数をコピーしたいので。
616 :Name_Not_Found:04/10/06 12:43:53 ID:???
CGIで使う環境変数ならCGIの中でコピーしろよ
617 :Name_Not_Found:04/10/06 12:59:50 ID:???
リバースプロキシを使ってサイトを公開したいのですが、
するとCGIの設置先にはプロキシのIPアドレスが通知されます。
それだと動作が色々と困りますので、HTTP_X_FORWARDED_FORの中身を
REMOTE_ADDRに上書きしたいと思います。
サイトにある全てのCGIのソースを書き換えるよりは楽だと考えました。
それと実際のサイトは自鯖ではないのでmod_rewriteの使用が期待できません。
するとCGIの設置先にはプロキシのIPアドレスが通知されます。
それだと動作が色々と困りますので、HTTP_X_FORWARDED_FORの中身を
REMOTE_ADDRに上書きしたいと思います。
サイトにある全てのCGIのソースを書き換えるよりは楽だと考えました。
それと実際のサイトは自鯖ではないのでmod_rewriteの使用が期待できません。
619 :Name_Not_Found:04/10/06 15:10:07 ID:UMkxcbCq
【参考サイト】
・ ミケネコの htaccess リファレンス
http://www.mikeneko.ne.jp/~lab/web/htaccess/
これってwebmasterお亡くなりになって閉鎖か…
・ ミケネコの htaccess リファレンス
http://www.mikeneko.ne.jp/~lab/web/htaccess/
これってwebmasterお亡くなりになって閉鎖か…
620 :Name_Not_Found:04/10/06 20:26:06 ID:???
どこを探しても見つかりませんので、ソースを調べてみました。
するとapr.h にRESOLVE_ENV_PER_TOKENを定義して
再コンパイルしないと有効にならないという、いわば削除された機能で(CHENGES)、
環境変数を展開したいときはmod_rewriteを使えとありました。
現実的にムリなやり方であるということがわかりましたので、
別の方法をとりたいと思います。
するとapr.h にRESOLVE_ENV_PER_TOKENを定義して
再コンパイルしないと有効にならないという、いわば削除された機能で(CHENGES)、
環境変数を展開したいときはmod_rewriteを使えとありました。
現実的にムリなやり方であるということがわかりましたので、
別の方法をとりたいと思います。
622 :Name_Not_Found:04/10/06 22:54:08 ID:MX/CQFXt
623 :Name_Not_Found:04/10/06 23:29:01 ID:???
624 :Name_Not_Found:04/10/06 23:49:21 ID:???
.htaccessと.htpasswdファイルってFTP転送時にアスキーでやるべきですか?
今FFFTPつかってて拡張子によって自動切り替えモードになってます。
で、まだ.htpasswdなどは登録してないのでバイナリ転送してます。
一応今のとこ動いてますが、今後のタメにもエロイ人の意見を聞きにきました。
どうぞ宜しくお願いします。
今FFFTPつかってて拡張子によって自動切り替えモードになってます。
で、まだ.htpasswdなどは登録してないのでバイナリ転送してます。
一応今のとこ動いてますが、今後のタメにもエロイ人の意見を聞きにきました。
どうぞ宜しくお願いします。
625 :Name_Not_Found:04/10/07 00:15:16 ID:???
>>624
FTPのアスキー・バイナリモードの違いは、
改行コードを鯖に合わせて変更するかどうかの一点にある。
アスキーモード
送信するものの中に改行コードと同じパターンがあれば、送信先の改行コードに置き換える。
画像ファイルであっても改行コードっぽいのがあれば置き換えてしまう。
送信元・送信先で改行コードが一致する場合は、バイナリモードと同じになる。
バイナリ
なんもしない。
htpasswd等の改行コードが意味をもつファイルの場合は、
アスキーモードの方が余計なことを気にしなくていいやね。
FTPのアスキー・バイナリモードの違いは、
改行コードを鯖に合わせて変更するかどうかの一点にある。
アスキーモード
送信するものの中に改行コードと同じパターンがあれば、送信先の改行コードに置き換える。
画像ファイルであっても改行コードっぽいのがあれば置き換えてしまう。
送信元・送信先で改行コードが一致する場合は、バイナリモードと同じになる。
バイナリ
なんもしない。
htpasswd等の改行コードが意味をもつファイルの場合は、
アスキーモードの方が余計なことを気にしなくていいやね。
626 :Name_Not_Found:04/10/07 19:47:37 ID:???
627 :Name_Not_Found:04/10/07 19:55:14 ID:???
>>626
アスキーモードとテキストモードは全く同じ意味で用いられます。
アスキーモードとテキストモードは全く同じ意味で用いられます。
628 :Name_Not_Found:04/10/10 10:59:04 ID:???
.htaccessと.htpasswdでの、BASIC認証を使ってます。
今までは、そのディレクトリにアクセスした時に一度だけ、
ユーザ名とパスワードを入力してOKを押せば、
その後はパス入力を求めるダイアログは出現しなかったのですが。
ついこの間から、ファイルを呼び出すごと(ページ移動する毎)に、
ダイアログが何度も出現するようになってしまいました。
たまに何かの拍子で今まで通りに、すんなり一度の認証でOKな事もありますが、
ページが切り替わる毎にダイアログが飛び出す事が殆どです。
フレームページでは、フレームに組み込まれてるページの数だけ
ダイアログが出てきます。
それをキャンセルすると、当たり前の認証エラーの画面になります。
パスワードを保存するにチェックしたはずなのに、パスワードも保存されてません。
この間、Windows XP Service Pack 2 にしたのがいけなかったのでしょうか。
一体何が原因なのでしょうか。
前のように一度だけのユーザ名とパスワード入力にするには、
どこを直したらよいのでしょうか。
.htaccessには以下のように記述してます
AuthUserFile /home/user/hoge/.htpasswd
AuthGroupFile /dev/null
AuthName Login
AuthType Basic
<Limit GET POST>
require valid-user
</Limit>
今まではこれで、問題なかったのですが…
AuthUserFile /home/user/hoge/.htpasswd
AuthGroupFile /dev/null
AuthName Login
AuthType Basic
<Limit GET POST>
require valid-user
</Limit>
今まではこれで、問題なかったのですが…
630 :Name_Not_Found:04/10/10 11:03:23 ID:???
ブラウザの問題だろ
毎回認証はしているさ
ブラウザが裏でがんばっているだけ
毎回認証はしているさ
ブラウザが裏でがんばっているだけ
631 :Name_Not_Found:04/10/10 11:56:37 ID:???
ミケネコさんのリファレンスってここですよね?
ttp://web.archive.org/web/20040131062514/www.mikeneko.ne.jp/~lab/
ttp://web.archive.org/web/20040131062514/www.mikeneko.ne.jp/~lab/
632 :Name_Not_Found:04/10/10 12:37:27 ID:???
633 :Name_Not_Found:04/10/10 15:24:33 ID:nUpEIKWM
質問です。どうか.htaccessの神のお力をお借りしたい。
任意のディレクトリ上の hoge.php でPATH_INFOを使用し
動的な表示を静的に見せかける方法を取ろうとし、以下のような.htaccessを用意しました。
#-----------------------------
<FilesMatch "^(hoge)$">
ForceType application/x-httpd-php
</FilesMatch>
#-----------------------------
これによって、~/hoge/foo/ や、~/hoge/nurupo/ などに対するアクセスを
hoge.php によってコントロールしようという目論見です。
そして、実験用の鯖上では上手くいきました。
そしていざ本鯖で稼動させようとしたらば、
なんとその本鯖上では ForceType が使用不可という事実に気が付いたのです。
634 :Name_Not_Found:04/10/10 15:25:52 ID:nUpEIKWM
そこで他の方法を用いてなんとか解決できまいか?
と思案し、このようにしてみました。
#-----------------------------
AddType application/x-httpd-php hoge
#-----------------------------
こうすることによって hoge.php を hoge にリネームしたファイルを
phpスクリプトとして動かし、同様の効果を期待したのです。
が、
動きませんでした。
どうにかして 実現する方法はありませんでしょうか?マイガッ!
と思案し、このようにしてみました。
#-----------------------------
AddType application/x-httpd-php hoge
#-----------------------------
こうすることによって hoge.php を hoge にリネームしたファイルを
phpスクリプトとして動かし、同様の効果を期待したのです。
が、
動きませんでした。
どうにかして 実現する方法はありませんでしょうか?マイガッ!
635 :Name_Not_Found:04/10/10 16:03:17 ID:???
>>633-634 の件ですが、自己解決致しましたので、
今後似たような問題を抱えた方のために報告させていただきます。
実を言うと
#-----------------------------
AddType application/x-httpd-php .hoge
#-----------------------------
これならば hoge.php を .hoge とリネームすることによって
実現できていました。が、あくまで hoge (コロン無し) で実現したく
質問させて頂いた次第。
その後も継続して調べており、
結果的にこうすることにより解決することが出来ました。
#-----------------------------
<FilesMatch "^(hoge)$">
SetHandler application/x-httpd-php
</FilesMatch>
#-----------------------------
AddType,AddHandler,では、無条件に第二引数を拡張子として判断してしまうのですが、
SetHandler ならば、拡張子の有無を問わない設定が可能で、
且つ、本鯖側で使用可能だとわかったのです。
解決のきっかけは故ミケネコ氏のweb archive 上のドキュメントでした。
どうもありがとうございました。
ちなみに本鯖とは XREA だという事を付け加えておきます。
直りました!ありがとうございました!
私も最初はブラウザのせいかと思い、
IEのユーザ認証のレベルを弄ったりしてみたんですが、
全く効果なくお手上げでした。
アップしたファイルのせいなのか、ブラウザのせいなのか、
もう解らない状態になってたのですが、
ブラウザ側の問題という事で、再度あれこれしてみたところ直りました。
この間入ったWindowsファイアウォールをOFFにしたら
元の通りに、一度の認証でOKになるようになりました。
レスありがとうございました!
私も最初はブラウザのせいかと思い、
IEのユーザ認証のレベルを弄ったりしてみたんですが、
全く効果なくお手上げでした。
アップしたファイルのせいなのか、ブラウザのせいなのか、
もう解らない状態になってたのですが、
ブラウザ側の問題という事で、再度あれこれしてみたところ直りました。
この間入ったWindowsファイアウォールをOFFにしたら
元の通りに、一度の認証でOKになるようになりました。
レスありがとうございました!
638 :Name_Not_Found:04/10/19 20:37:25 ID:???
age
639 :Name_Not_Found:04/10/19 20:37:46 ID:4jPfL3Om
あ、ミスった
今度こそage
今度こそage
640 :Name_Not_Found:04/10/20 07:06:51 ID:???
画像直リン対策で一応空リファは許可してるのですが、
ノーマルノートンなどの人は直リンしているサイトでも画像が表示されてしまってるってことですよね?
もしそうだったら、空リファ不許可にするしかないんですかね。。
ノーマルノートンなどの人は直リンしているサイトでも画像が表示されてしまってるってことですよね?
もしそうだったら、空リファ不許可にするしかないんですかね。。
641 :Name_Not_Found:04/10/20 10:27:21 ID:???
referer で制限するという発想をやめるのがよろしいかと。
642 :Name_Not_Found:04/10/20 13:18:17 ID:???
でも他に制限する方法は無いからな。画像の場合。
643 :Name_Not_Found:04/10/20 20:14:45 ID:???
/public_html/.htaccessにてBASIC認証の設定をしているのですが
「/public_html/.htaccessをいじらず」に下層の特定のディレクトリの.htaccessをいじって
その下層の特定のディレクトリだけ認証無しということは出来るでしょうか。
・/public_html/は当然認証有り
・/public_html/abc/も上位ディレクトリの設定を引き継いで認証有り
・/public_html/def/.htaccessを設定してrequire undefのような記述を
して上位ディレクトリの認証設定をオーバーライドして認証無し
というような動作を期待しています。
「/public_html/.htaccessをいじらず」に下層の特定のディレクトリの.htaccessをいじって
その下層の特定のディレクトリだけ認証無しということは出来るでしょうか。
・/public_html/は当然認証有り
・/public_html/abc/も上位ディレクトリの設定を引き継いで認証有り
・/public_html/def/.htaccessを設定してrequire undefのような記述を
して上位ディレクトリの認証設定をオーバーライドして認証無し
というような動作を期待しています。
644 :Name_Not_Found:04/10/21 11:06:03 ID:???
AuthTypeをnoneやらOffやらにすると認証しなくなるとかならないとか。
実装はされてないことになってるから、どうなっても知らんけど。
実装はされてないことになってるから、どうなっても知らんけど。
645 :Name_Not_Found:04/10/21 13:53:59 ID:???
>>644さん
none, Offとも「configuration error: couldn't check user.」とエラーが出てしまい駄目でした。
色々模索したところ
Satisfy any
を記述することで認証せずにアクセスが可能になりました。
デフォルトの状態で「Allow from host all」が設定されているために
全てのホストからのアクセスでAllowをパスしその時点でSatisfy anyによって
BASIC認証はスキップされる。
といった動作になるようです。
none, Offとも「configuration error: couldn't check user.」とエラーが出てしまい駄目でした。
色々模索したところ
Satisfy any
を記述することで認証せずにアクセスが可能になりました。
デフォルトの状態で「Allow from host all」が設定されているために
全てのホストからのアクセスでAllowをパスしその時点でSatisfy anyによって
BASIC認証はスキップされる。
といった動作になるようです。
646 :Name_Not_Found:04/10/21 17:20:06 ID:???
認証しなくてもアクセスできるようにはなってるけど、
ブラウザは認証が必要と思いこんで、不要のはずのユーザ名/パスワードを
サーバに送っているのでセキュリティには十分注意のこと。
ブラウザは認証が必要と思いこんで、不要のはずのユーザ名/パスワードを
サーバに送っているのでセキュリティには十分注意のこと。
647 :Name_Not_Found:04/10/25 22:58:43 ID:2DIakBVr
サイト外からの(○○.jpg)へのアクセスを
(○○.jpg.html)へリダイレクトしたいんだけど
mod_Rewrite無しでできる方法あります?
ちなみにhtmlやCGIはリダイレクトしたら困る
(http://www.yahoo.net/がサイトとする)
RewriteCond %{HTTP_REFERER} !^http://www.yahoo.net/.*$ [NC]
RewriteCond %{REQUEST_FILENAME} !(\.html$|\.cgi$) [NC]
RewriteRule (○○$) /$1.html [R]
こんな感じのをしたいんだが。
メインのサーバーは使えるんだけど、最近レンタルしたの使えない…。
よろしくおながいします。
648 :Name_Not_Found:04/10/25 23:03:27 ID:???
御免よく読んでなかった…。>>648は無視してくろ。
普通にRedirectMatchでいいとオモ
普通にRedirectMatchでいいとオモ
650 :647:04/10/25 23:10:05 ID:2DIakBVr
>>649
RedirectMatchでReferer弾きと組み合わせられる?
RedirectMatchでReferer弾きと組み合わせられる?
だーだめだ。規制明けで変になってるよ御免
652 :Name_Not_Found:04/10/27 01:22:07 ID:7pQDcY/d
質問させて下さい。
私のサイトの掲示板で住人同士の暴言だらけの喧嘩が絶えないので
order allow,deny
allow from all
deny from YahooBB************.bbtec.net
という感じでググって調べた通り.htaccess規制で規制してるのですが、
すぐに串を使ってくるのでイタチごっこになってしまいます。そこで
order deny,allow
deny from all
allow from .jp
という風に.htaccessで海外からのアクセスを禁止にしてみたんですが、
今度は生IPで荒らされてしまいます…
そこで生IPを規制しつつ海外からのアクセスを禁止にしたいんですがどうもこのやり方がわかりません…
どうか、海外のアクセスを規制しつつ特定のリモートホストを規制する方法を教えて頂けませんか?
私は知識がほとんどないものでバカな質問かと思われるかもしれませんがどうかお願いします。
ちなみに↓に書き込んでしまったのですが、こちらのスレが適切だったようなので来ました。
△▲ WebProg 初心者の質問 Part10 ▼▽
http://pc5.2ch.net/test/read.cgi/php/1095633323/
653 :Name_Not_Found:04/10/27 02:15:46 ID:???
654 :652:04/10/27 02:19:23 ID:7pQDcY/d
>>653
はっレスありがとうございます!早速読んでみます!
はっレスありがとうございます!早速読んでみます!
655 :652:04/10/27 02:36:05 ID:7pQDcY/d
全部読んでみたけど難しくて意味がよくわからないですね…
63のじいさんだからですかね。高齢者にはカタカナ文字連呼は辛い。単純にバカなのかなぁ。
63のじいさんだからですかね。高齢者にはカタカナ文字連呼は辛い。単純にバカなのかなぁ。
656 :Name_Not_Found:04/10/27 03:13:54 ID:???
質問文をよく読むと実は結構難しいねぇ。
その串とやらがおそらく無数にあるからまず既定ではすべて拒否する
つまり
Order allow,deny
と。それから通したい生IPとやらを許可する。
Allow from .jp .bbtec.net
Allowは半角のスペースで区切って列挙できるよと。
それから許可した生IPとやらの中でも拒否したかったら
Deny from YahooBB************.bbtec.net ***.ne.jp
Denyも半角のスペースで区切って列挙できる。
その串とやらがおそらく無数にあるからまず既定ではすべて拒否する
つまり
Order allow,deny
と。それから通したい生IPとやらを許可する。
Allow from .jp .bbtec.net
Allowは半角のスペースで区切って列挙できるよと。
それから許可した生IPとやらの中でも拒否したかったら
Deny from YahooBB************.bbtec.net ***.ne.jp
Denyも半角のスペースで区切って列挙できる。
657 :652:04/10/27 03:28:13 ID:7pQDcY/d
>>656
おぉおおお!おっしゃるとおりにやって見たところ出来ました!
試しに自分のIPでやったら私が入れなくなりました!すごいですなこれは。
HTMLも満足に出来ない私が自力でやるのは難しかったようです。
ありがとうございます!大変感謝しております!
おぉおおお!おっしゃるとおりにやって見たところ出来ました!
試しに自分のIPでやったら私が入れなくなりました!すごいですなこれは。
HTMLも満足に出来ない私が自力でやるのは難しかったようです。
ありがとうございます!大変感謝しております!
658 :Name_Not_Found:04/11/06 11:27:45 ID:???
突然の質問、ご許し下さい
Xreaのhtaccessでmod_rewriteのことをググったのですが
PC用と携帯用を同じURLで使いたくて
下記のように入れたのですが
DirectoryIndex index.html
RewriteEngine on
RewriteCond %{REMOTE_HOST} \.docomo\.ne\.jp$ [or]
RewriteCond %{REMOTE_HOST} \.[cdknqrst]\.vodafone\.ne\.jp$ [or]
RewriteCond %{REMOTE_HOST} \.ezweb\.ne\.jp$
RewriteRule index.shtml index.html [S]
何か表記ミスが在るようでうまく動作をしてもらえません。
リモホ単位で操作することは不可能なのでしょうか?
どうかご指導お願いします(ループな話題を持ち込んで本当に申し訳無しです
659 :Name_Not_Found:04/11/06 23:56:00 ID:???
>>658
XREAってREMOTE_HOSTは空じゃなかったっけ?
XREAってREMOTE_HOSTは空じゃなかったっけ?
661 :Name_Not_Found:04/11/07 14:10:13 ID:???
そうだよ
phpとかでリモホ取るにもgethostbyaddr使わないとダメ
phpとかでリモホ取るにもgethostbyaddr使わないとダメ
662 :658:04/11/07 21:59:56 ID:gqC9IqVl
むぅ;;どうやって書けばよいのでしょうか?
厨で本当にすみません;
厨で本当にすみません;
663 :Name_Not_Found:04/11/07 22:08:17 ID:???
IPで弾くしかないんじゃ・・・
各キャリアのHPみて割り当ててるIP調べてくれ
各キャリアのHPみて割り当ててるIP調べてくれ
664 :Name_Not_Found:04/11/07 22:38:13 ID:???
HostnameLookups on と書けばいいはずだが、
そうしないだけの理由があってわざと逆引きしていないことを察するべきかと。
そうしないだけの理由があってわざと逆引きしていないことを察するべきかと。
665 :Name_Not_Found:04/11/08 16:27:35 ID:???
>>664
理由も何も、HostnameLookupsディレクティブの説明のところに書いてあるね。
理由も何も、HostnameLookupsディレクティブの説明のところに書いてあるね。
666 :Name_Not_Found:04/11/08 18:25:39 ID:???
# HostnameLookups: Log the names of clients or just their IP addresses
# e.g., www.apache.org (on) or 204.62.129.132 (off).
# The default is off because it'd be overall better for the net if people
# had to knowingly turn this feature on, since enabling it means that
# each client request will result in AT LEAST one lookup request to the
# nameserver.
#
# e.g., www.apache.org (on) or 204.62.129.132 (off).
# The default is off because it'd be overall better for the net if people
# had to knowingly turn this feature on, since enabling it means that
# each client request will result in AT LEAST one lookup request to the
# nameserver.
#
667 :Name_Not_Found:04/11/08 19:06:16 ID:???
>>666
そこじゃない。
そこじゃない。
668 :Name_Not_Found:04/11/09 18:07:45 ID:???
>>667
英語読めよ。
英語読めよ。
669 :Name_Not_Found:04/11/11 14:25:59 ID:rbWcUmGA
教えてください。
現在hi-hoでサイトを運営しています。
basic認証でアクセス制限をかけたページを作りたくて四苦八苦しています。
丁度、「hi-hoでアクセス制限をかけよう」みたいなサイトがあり、
そこを参考にしているのですがうまくいきません。
.htaccessは以下のように書いています。
AuthUserFile ~*****/private/htpasswd.dat
AuthGroupFile /dev/null
AuthName IDとパスワードを入力してください
AuthType Basic
<Limit POST GET PUT>
require valid-user
</Limit>
このファイルはhtmlディレクトリのmembersというディレクトリにUPしています。
htpasswd.datというファイルはhtmlディレクトリと同じ階層にprivateというディレクトリを作ってUPしています。
サイトに書いてあるようにしているつもりですが、どこがおかしいのか全く分かりません。
他の認証系ページも色々見てみたのですが、他は「htpasswd.dat」が「.htpasswd」になっていることが多いようでした。
「.htpasswd」というファイルでのUPもしてみました。ダメでした…_| ̄|○
お手上げです。助けてください。よろしくお願いします。
670 :669:04/11/11 14:34:33 ID:rbWcUmGA
すみません、どううまくいかないのか書き忘れました。
アクセス制限のあるページへのリンクをクリックすると
認証のダイアログは一応出ます。
IDとパスワードを入れると、また、認証ダイアログが出て…という感じになります。
三回くらい繰り返すと「Authorization Required」のページに行き着いてしまいます。
もう3日もコレに掛かりきり…。「簡単!」とか書いてあるけど、私にとって全然簡単じゃないよ…_| ̄|○
アクセス制限のあるページへのリンクをクリックすると
認証のダイアログは一応出ます。
IDとパスワードを入れると、また、認証ダイアログが出て…という感じになります。
三回くらい繰り返すと「Authorization Required」のページに行き着いてしまいます。
もう3日もコレに掛かりきり…。「簡単!」とか書いてあるけど、私にとって全然簡単じゃないよ…_| ̄|○
671 :Name_Not_Found:04/11/11 14:49:21 ID:???
htpasswd.dat の中身が間違ってるんだろ
672 :669:04/11/11 15:12:47 ID:rbWcUmGA
>>671
レス有難うございます。
中身は、「**** : *****(ID:パス)」だけなんですけど…。
それがいけないのかな。
因みに、パスワードの暗号化には参考にしているサイトに
「暗号化用」というスクリプト(だと思うのですが…)があったので
それで暗号化したものを入れています。
all about japanにtelnetによる暗号化の方法も載っていたのですが、
hi-hoはtelnet使用禁止でした。
なので、前述のところで暗号化したのですが、それがいけないのでしょうか…?
レス有難うございます。
中身は、「**** : *****(ID:パス)」だけなんですけど…。
それがいけないのかな。
因みに、パスワードの暗号化には参考にしているサイトに
「暗号化用」というスクリプト(だと思うのですが…)があったので
それで暗号化したものを入れています。
all about japanにtelnetによる暗号化の方法も載っていたのですが、
hi-hoはtelnet使用禁止でした。
なので、前述のところで暗号化したのですが、それがいけないのでしょうか…?
673 :669:04/11/11 16:26:35 ID:rbWcUmGA
できました~~~!!
お騒がせしました。
htpasswd.datのIDとパスワードの行の最後に「改行」を入れたのと
hi-ho用の暗号化cgiっていうのを置いてくださっているサイトがあって、
どちらが功を奏したのかわからないのですが、とにかくうまくいきました~!
どうも「暗号化」って事が全然分かっていないので、
これからそっちのお勉強に行ってきます~。
お騒がせしました。
htpasswd.datのIDとパスワードの行の最後に「改行」を入れたのと
hi-ho用の暗号化cgiっていうのを置いてくださっているサイトがあって、
どちらが功を奏したのかわからないのですが、とにかくうまくいきました~!
どうも「暗号化」って事が全然分かっていないので、
これからそっちのお勉強に行ってきます~。
674 :Name_Not_Found:04/11/11 16:58:10 ID:???
わかってない奴が適当な事を書いて他に誤解する馬鹿チンが出ると困るので書いておくが、
パスワードファイルの行の最後に改行を入れた事が原因ではない。
複数のユーザーを認証する事が出来なくなるからな。
改行で問題が出るなんて、テキストファイルとして扱わなければならないファイルを
バイナリファイルとして扱ってしまっている等、サーバーに送る時の設定が間違ってるだけだろ。
アクセスファイルが原因じゃねぇ。
パスワードファイルの行の最後に改行を入れた事が原因ではない。
複数のユーザーを認証する事が出来なくなるからな。
改行で問題が出るなんて、テキストファイルとして扱わなければならないファイルを
バイナリファイルとして扱ってしまっている等、サーバーに送る時の設定が間違ってるだけだろ。
アクセスファイルが原因じゃねぇ。
675 :669:04/11/11 18:10:16 ID:rbWcUmGA
すみません、なんかスレ汚してしまって。
改行は関係ないのですね。アスキーモードというので送っていたのですが…。
674さんが書いてくださっているそのへんも良く分かってないんですね…私。
出直してきます。お騒がせしました。
改行は関係ないのですね。アスキーモードというので送っていたのですが…。
674さんが書いてくださっているそのへんも良く分かってないんですね…私。
出直してきます。お騒がせしました。
676 :Name_Not_Found:04/11/11 18:12:32 ID:???
.htsaccessでサイトに一般非公開ディレクトリを作ることは可能ですか?
677 :Name_Not_Found:04/11/11 18:22:04 ID:???
質問が意味不明です
678 :Name_Not_Found:04/11/11 18:26:51 ID:???
679 :Name_Not_Found:04/11/11 22:17:27 ID:???
惰性でlimit使うのもそうだけど、setenvif の環境変数を lilithってのにしてる人多いよなぁ。
lilith1 lilith2 ... ってなんやねん、みたいな
lilith1 lilith2 ... ってなんやねん、みたいな
680 :Name_Not_Found:04/11/12 00:17:52 ID:???
何か基督教系だな
681 :Name_Not_Found:04/11/12 02:08:30 ID:???
682 :Name_Not_Found:04/11/14 02:25:25 ID:???
.htaccessでエラーページと直リンク防止を一緒に指定したらエラーがでます。どうしたらいいのでしょうか
SetEnvIf Referer "^http://www\.***\.com" ref01
order deny,allow
deny from all
allow from env=ref01
ErrorDocument 401 /error/401.html
ErrorDocument 403 /error/403.html
ErrorDocument 404 /error/404.html
ErrorDocument 500 /error/405.html
SetEnvIf Referer "^http://www\.***\.com" ref01
order deny,allow
deny from all
allow from env=ref01
ErrorDocument 401 /error/401.html
ErrorDocument 403 /error/403.html
ErrorDocument 404 /error/404.html
ErrorDocument 500 /error/405.html
683 :Name_Not_Found:04/11/14 14:05:53 ID:???
>>682
/error/403.html への内部リクエストで403が出ている。
/error/ 以下のみアクセスを許可するようにする。
SetEnvIf Referer "^http://www\.***\.com" ref01
SetEnvIf Request_URI "^/error/" in_error_dir
order deny,allow
deny from all
allow from env=ref01 env=in_error_dir
ErrorDocument 401 /error/401.html
ErrorDocument 403 /error/403.html
ErrorDocument 404 /error/404.html
ErrorDocument 500 /error/405.html
684 :Name_Not_Found:04/11/14 14:27:23 ID:???
>SetEnvIf Request_URI "^/error/" in_error_dir
SetEnvIf Request_URI "^/error/" !ref01
でじゅーぶん。
SetEnvIf Request_URI "^/error/" !ref01
でじゅーぶん。
685 :Name_Not_Found:04/11/15 21:21:10 ID:fNGSfAbM
質問させてください。
特定のディレクトリ配下で
拡張子が cgi のファイルのみ参照を許可し
それ以外の拡張子のファイルはすべて参照できないようにするには
どう書いたらいいのでしょうか?
これじゃだめですよね
<Files ~ "\.^(cgi)$">
特定のディレクトリ配下で
拡張子が cgi のファイルのみ参照を許可し
それ以外の拡張子のファイルはすべて参照できないようにするには
どう書いたらいいのでしょうか?
これじゃだめですよね
<Files ~ "\.^(cgi)$">
686 :Name_Not_Found:04/11/15 21:33:09 ID:???
order deny,allow
deny from all
<Files ~ "\.cgi$">
order allow,deny
allow from all
</Files>
deny from all
<Files ~ "\.cgi$">
order allow,deny
allow from all
</Files>
688 :Name_Not_Found:04/11/19 00:12:50 ID:???
特定の人物をアクセス拒否したいのですが、
ちょっと質問させてください。
その人のホスト=■■■○○.*****.+++.ne.jp
で、毎日「■■■」の部分だけが変わると言う仕組みです。
「deny from .*****.+++.ne.jp」で行こうと思ったのですが、同じホストの方が数名いらっしゃるらしく
その方々も弾いてしまうのが申し訳ないので「○○.*****.+++.ne.jp」と言う風にしたいのです。
これは可能でしょうか?また、他に方法はあるのでしょうか?
ちょっと質問させてください。
その人のホスト=■■■○○.*****.+++.ne.jp
で、毎日「■■■」の部分だけが変わると言う仕組みです。
「deny from .*****.+++.ne.jp」で行こうと思ったのですが、同じホストの方が数名いらっしゃるらしく
その方々も弾いてしまうのが申し訳ないので「○○.*****.+++.ne.jp」と言う風にしたいのです。
これは可能でしょうか?また、他に方法はあるのでしょうか?
689 :Name_Not_Found:04/11/19 01:19:08 ID:???
ありがとうございます!これで様子を見てみようと思います。
パーミッションは特に変えなくて良いんですよね?(644になってます)
パーミッションは特に変えなくて良いんですよね?(644になってます)
691 :Name_Not_Found:04/11/20 01:19:38 ID:???
トップディレクトリにhoge.gifという画像を置き、
http://localhost/hoge.gif
http://localhost/dir1/hoge.gif
http://localhost/dir2/hoge.gif
http://localhost/dir1/subdir1/hoge.gif
http://localhost/dir1/subdir2/hoge.gif
などのようにどこでもhoge.gifを表示させるにはどのような設定をすればよいですか?
どこのディレクトリでも<img src="hoge.gif">のようにPATHを指定せずに表示させたいのです。
<FilesMatch "(hoge\.gif)">
RewriteRule (.+) /hoge.gif
</FilesMatch>
このようにしてみましたが駄目でした。宜しくお願いします。
http://localhost/hoge.gif

http://localhost/dir1/hoge.gif

http://localhost/dir2/hoge.gif

http://localhost/dir1/subdir1/hoge.gif

http://localhost/dir1/subdir2/hoge.gif

などのようにどこでもhoge.gifを表示させるにはどのような設定をすればよいですか?
どこのディレクトリでも<img src="hoge.gif">のようにPATHを指定せずに表示させたいのです。
<FilesMatch "(hoge\.gif)">
RewriteRule (.+) /hoge.gif
</FilesMatch>
このようにしてみましたが駄目でした。宜しくお願いします。
692 :Name_Not_Found:04/11/20 02:08:26 ID:???
>691
これだとどう?
RewriteRule /hoge\.gif$ hoge.gif
これだとどう?
RewriteRule /hoge\.gif$ hoge.gif
>>692
ありがとうございます。
でも、だめでした。
それを参考に以下も試してみましたが駄目でした。
RewriteRule hoge\.gif$ hoge.gif
RewriteRule hoge\.gif hoge.gif
RewriteRule .+hoge\.gif hoge.gif
RewriteRule /hoge\.gif$ /hoge.gif
ありがとうございます。
でも、だめでした。
それを参考に以下も試してみましたが駄目でした。
RewriteRule hoge\.gif$ hoge.gif
RewriteRule hoge\.gif hoge.gif
RewriteRule .+hoge\.gif hoge.gif
RewriteRule /hoge\.gif$ /hoge.gif
694 :Name_Not_Found:04/11/20 02:26:57 ID:???
>>691
RewriteEngine on が無い?
RewriteEngine on が無い?
695 :Name_Not_Found:04/11/20 02:27:42 ID:???
NotFoundになるってこと?
RewriteEngine on
RewriteRule /hoge\.jpg hoge.jpg
としてる?
RewriteEngine on
RewriteRule /hoge\.jpg hoge.jpg
としてる?
ごめんリロードしてなかった
692-693の方法だと400(Bad Request)になります。
指定しないとindex.phpが実行されてしまいます。
上で書いたdir1などは実際には存在しません
index.phpではPATH_INFOで値を受け取っています。
htaccessはこんな感じです。
DirectoryIndex index.php index.cgi index.shtml index.html
RewriteEngine on
RewriteBase /
RewriteRule (.+) /?q=/$1
Options +MultiViews
RewriteRule /hoge\.gif$ hoge.gif
<FilesMatch "(search\.php|help\.php)">
RewriteEngine off
</FilesMatch>
698 :Name_Not_Found:04/11/20 02:48:06 ID:???
RewriteEngine on
RewriteBase /
RewriteRule /hoge\.gif$ hoge.gif [L]
RewriteRule (.+) /?q=/$1[L]
では?
RewriteBase /
RewriteRule /hoge\.gif$ hoge.gif [L]
RewriteRule (.+) /?q=/$1[L]
では?
698でもだめでした。
参考に他にも試しましたがそれぞれ以下のようになってしまいます。
(全て実行されているのはindex.phpです)
RewriteRule /hoge\.gif$ hoge.gif [L]
http://localhost/hoge.gif%5BL%5D
RewriteRule /hoge\.gif$ hoge.gif[L]
http://localhost/hoge.gif%5BL%5D/dir1/dir1/hoge.gif%5BL%5D
RewriteRule /hoge\.gif$ hoge.gif
http://localhost/hoge.gif/dir1/dir1/hoge.gif%5BL%5D
参考に他にも試しましたがそれぞれ以下のようになってしまいます。
(全て実行されているのはindex.phpです)
RewriteRule /hoge\.gif$ hoge.gif [L]
http://localhost/hoge.gif%5BL%5D

RewriteRule /hoge\.gif$ hoge.gif[L]
http://localhost/hoge.gif%5BL%5D/dir1/dir1/hoge.gif%5BL%5D

RewriteRule /hoge\.gif$ hoge.gif
http://localhost/hoge.gif/dir1/dir1/hoge.gif%5BL%5D

ごめん間違えた
RewriteEngine on
RewriteBase /
RewriteCond %{REQUEST_URI} /hoge\.jpg$
RewriteRule .+ hoge.gif [L]
RewriteRule (.+) /?q=/$1 [L]
RewriteEngine on
RewriteBase /
RewriteCond %{REQUEST_URI} /hoge\.jpg$
RewriteRule .+ hoge.gif [L]
RewriteRule (.+) /?q=/$1 [L]
↑あ、3行目jpgになってるけどgifの間違い
>>698
ありがとうございました。700では出来ませんでしたが、
おかげさまで解決しました。
RewriteRule /hoge\.gif$ hoge.gif
RewriteCond %{REQUEST_FILENAME} !-f
RewriteRule (.+) /?q=/$1
ところで[L]はどんな意味があるのでしょうか?
RewriteRule /hoge\.gif$ hoge.gif
は
RewriteRule /hoge\.gif$ hoge.gif [L]
でも動きました。
ありがとうございました。700では出来ませんでしたが、
おかげさまで解決しました。
RewriteRule /hoge\.gif$ hoge.gif
RewriteCond %{REQUEST_FILENAME} !-f
RewriteRule (.+) /?q=/$1
ところで[L]はどんな意味があるのでしょうか?
RewriteRule /hoge\.gif$ hoge.gif
は
RewriteRule /hoge\.gif$ hoge.gif [L]
でも動きました。
あららすみません
自分とこではできたんだけど
ほかの時間帯ならエロイ人が簡潔に答えてくれたはず
[L]についてはこのへんに
http://httpd.apache.org/docs/mod/mod_rewrite.html#RewriteRule
自分とこではできたんだけど
ほかの時間帯ならエロイ人が簡潔に答えてくれたはず
[L]についてはこのへんに
http://httpd.apache.org/docs/mod/mod_rewrite.html#RewriteRule
今、読み直してみたのですが、
691の質問だけだと692の時点で完了していたんですね・・・。
最後まで本当にありがとうございました。
参考サイト見て勉強してみます。
691の質問だけだと692の時点で完了していたんですね・・・。
最後まで本当にありがとうございました。
参考サイト見て勉強してみます。
705 :Name_Not_Found:04/11/20 06:59:23 ID:???
RewriteRule で URLの置き換えを行った場合に
クライアントからクッキーが送信されてこないのですが
これは何故なのでしょうか?
何か設定で回避できるのでしょうか?
クライアントからクッキーが送信されてこないのですが
これは何故なのでしょうか?
何か設定で回避できるのでしょうか?
706 :Name_Not_Found:04/11/20 13:40:42 ID:???
特定の URL 以下に対してのみ有効というオプションつきで
クッキーを発行してるからだろ。.htaccess ではなくスクリプトの方を書き換えるべし。
クッキーを発行してるからだろ。.htaccess ではなくスクリプトの方を書き換えるべし。
707 :Name_Not_Found:04/11/20 13:43:17 ID:???
鯖に置いてある特定の名前のファイル(例えば 「xxx-」または「yyy-」からファイル名が始まる)を
表示できなくするにはどうしたらいいですか?
ルールが複数あるので、どうやったらいいのかが分かりません
表示できなくするにはどうしたらいいですか?
ルールが複数あるので、どうやったらいいのかが分かりません
708 :Name_Not_Found:04/11/20 14:19:31 ID:???
複数のルールがあってもひとつの設定でやるのではなく
複数の設定をするだけだと思うが?
つーか、表示させたくないファイルならば最初から置いておくな。
それがいちばん簡単で安全。
複数の設定をするだけだと思うが?
つーか、表示させたくないファイルならば最初から置いておくな。
それがいちばん簡単で安全。
709 :Name_Not_Found:04/11/20 15:27:08 ID:???
つーか、表示させたくないファイルならば最初から置いておくな。
↑
よくこういう極論ぶちまける厨房っているよね。
こういう厨房のサイトって、.htpasswdも.htaccessもないんだろうなぁ。
↑
よくこういう極論ぶちまける厨房っているよね。
こういう厨房のサイトって、.htpasswdも.htaccessもないんだろうなぁ。
710 :Name_Not_Found:04/11/20 15:31:12 ID:???
.htpasswdは見えるとこに置く必要無いぜよ
711 :Name_Not_Found:04/11/20 15:44:31 ID:???
でも鯖に置いておく必要はある。
public_html以下に置くな、だったら分かるが。
public_html以下に置くな、だったら分かるが。
712 :Name_Not_Found:04/11/20 16:23:55 ID:???
713 :Name_Not_Found:04/11/20 17:49:18 ID:???
714 :Name_Not_Found:04/11/20 17:57:52 ID:???
それなら
<FilesMatch "^(xxx|yyy)\-">
Deny from All
</FilesMatch>
<FilesMatch "^(xxx|yyy)\-">
Deny from All
</FilesMatch>
715 :Name_Not_Found:04/11/20 18:07:33 ID:???
.htaccessでの設定をBenchMarkする方法ってないですか?
716 :Name_Not_Found:04/11/20 18:22:45 ID:???
benchmarkとな・・・
付属のabとか jakartaのjmeterとかは?
付属のabとか jakartaのjmeterとかは?
717 :Name_Not_Found:04/11/20 21:09:15 ID:???
abは使ったことがあるけど思いつかなかった。。。
早速、あとで試してみます。
早速、あとで試してみます。
718 :Name_Not_Found:04/11/20 22:58:01 ID:???
403エラーページを自作&アク禁をしたいのですが
Order allow,deny
Allow from all
Deny from ●●●.ne.jp
ErrorDocument 403 http://(サイトURL)/(エラーページ).html
で良いのでしょうか?
Order allow,deny
Allow from all
Deny from ●●●.ne.jp
ErrorDocument 403 http://(サイトURL)/(エラーページ).html
で良いのでしょうか?
719 :Name_Not_Found:04/11/20 23:23:51 ID:???
ErrorDocument 403 /(エラーページ).html
403エラーページを自作はこれだけでOKなはず。
確かhttpから入れたら駄目だった気がする。
403エラーページを自作はこれだけでOKなはず。
確かhttpから入れたら駄目だった気がする。
720 :Name_Not_Found:04/11/20 23:31:26 ID:???
>>719
駄目ではないよ。ループの危険はあるけど。
駄目ではないよ。ループの危険はあるけど。
721 :Name_Not_Found:04/11/20 23:50:42 ID:???
403.htmlへのアクセスまでdenyしちゃダメですよ。
719-721さんありがとうございます。
●●●.ne.jpさんに403.htmlだけ許可するにはどう直せばいいでしょうか?
●●●.ne.jpさんに403.htmlだけ許可するにはどう直せばいいでしょうか?
723 :Name_Not_Found:04/11/21 06:49:19 ID:???
<Files 403.html>
Allow from all
</Files>
Allow from all
</Files>
いろいろ探したんですがわかりません
ご伝授ください
必ずトップから入るように他ページを直リン禁止にし、うまく行ったのですが
その後、トップページに飛ばすにはどうしたらいいのでしょうか?
今現在
SetEnvIf Referer "^http://aaa\.bbb\.com" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
で直リン禁止になっています
何を付け加えたらトップの http://aaa.bbb.com に飛ばすことが出来るでしょうか?
ご伝授ください
必ずトップから入るように他ページを直リン禁止にし、うまく行ったのですが
その後、トップページに飛ばすにはどうしたらいいのでしょうか?
今現在
SetEnvIf Referer "^http://aaa\.bbb\.com" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
で直リン禁止になっています
何を付け加えたらトップの http://aaa.bbb.com に飛ばすことが出来るでしょうか?
725 :Name_Not_Found:04/11/21 23:57:34 ID:???
>>724
deny されたら ErrorDocument 403 のページに行くので 403 のページをトップに指定すればいい。
deny されたら ErrorDocument 403 のページに行くので 403 のページをトップに指定すればいい。
726 :724 (=^・^=):04/11/22 00:24:08 ID:???
>>725
すいません
サイトはxrea.comを使っています
確かに直リン禁止ページに直接アクセスすると
Forbidden.
考えられる原因
ディレクトリ「/public_html」にインデックスファイル(index.html等)がない。
パーミッションが非許可になっている。
.htaccessの指定が間違っている。
アカウントが凍結されている。
と表示されます。これが403だと思うのですが、.htaccessは関係なく、403はどこへ飛ばすかサイトで設定ができるのでしょうか?
それとも.htaccessに何か加えるのでしょうか?
もう少し詳しく教えてくださいm(__)m
すいません
サイトはxrea.comを使っています
確かに直リン禁止ページに直接アクセスすると
Forbidden.
考えられる原因
ディレクトリ「/public_html」にインデックスファイル(index.html等)がない。
パーミッションが非許可になっている。
.htaccessの指定が間違っている。
アカウントが凍結されている。
と表示されます。これが403だと思うのですが、.htaccessは関係なく、403はどこへ飛ばすかサイトで設定ができるのでしょうか?
それとも.htaccessに何か加えるのでしょうか?
もう少し詳しく教えてくださいm(__)m
727 :Name_Not_Found:04/11/22 00:27:25 ID:???
>>726
だからErrorDocumentだと。
だからErrorDocumentだと。
728 :Name_Not_Found:04/11/22 00:39:51 ID:???
ステータスが 403 になるので SetEnvIf も ErroDocument も間違い。
301 か 302 を返さなければならない。
ということで、mod_rewrite。
301 か 302 を返さなければならない。
ということで、mod_rewrite。
729 :Name_Not_Found:04/11/22 00:48:44 ID:???
730 :724 (=^・^=):04/11/22 00:55:48 ID:???
.htaccessとErrorDocumentとは別物で、
トップに飛ばすのは.htaccessでは無理ということですか?(><)
トップに飛ばすのは.htaccessでは無理ということですか?(><)
731 :Name_Not_Found:04/11/22 01:02:34 ID:???
>403で何が悪い。
ブラウザがエラーページをそのまま表示するとは限らない。
エラーを独自にハンドリングするクライアントだってある。
サーバのエラーログが肥大化するのも困りもの。
ブラウザがエラーページをそのまま表示するとは限らない。
エラーを独自にハンドリングするクライアントだってある。
サーバのエラーログが肥大化するのも困りもの。
732 :Name_Not_Found:04/11/22 01:29:59 ID:???
>>731
なるほど。ログ肥大化は問題かもね。
なるほど。ログ肥大化は問題かもね。
733 :724 (=^・^=):04/11/22 01:36:51 ID:???
いろいろやってみましたが自分には無理のようです
ご迷惑おかけしましたm(__)m
ご迷惑おかけしましたm(__)m
734 :Name_Not_Found:04/11/22 02:36:22 ID:???
>724
まだ見てるかな。
.htaccessとトップページをpubic_html直下に置いている場合、
RewriteEngine On
RewriteBase /
RewriteCond %{HTTP_REFERER} !^http://aaa\.bbb\.com
RewriteRule !^$ http://aaa\.bbb\.com [R]
でトップに飛ばせる。
これだとブックマークやアドレス直打ちでも飛ばされるので、
それを避ける場合は、3行目を
RewriteCond %{HTTP_REFERER} !(^$|^bookmarks$|^http://aaa\.bbb\.com) [NC]
にする。自分もXREAでこれでやってるよ。
735 :Name_Not_Found:04/11/22 05:50:15 ID:jjvvsr3Y
最近訪問者が増えて403エラーをリンク切れだと言い張る人が多いので、
どうにか直リンク禁止は保ちつつ、配布ファイルをブラウザ右クリックでもダウンロードできるようには出来ないでしょうか。
現在は配布ファイルのディレクトリに
SetEnvIf Referer "^http://aaa\.bbb\.org" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
という内容の.htaccessファイルを置いてあります。
どうにか直リンク禁止は保ちつつ、配布ファイルをブラウザ右クリックでもダウンロードできるようには出来ないでしょうか。
現在は配布ファイルのディレクトリに
SetEnvIf Referer "^http://aaa\.bbb\.org" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
という内容の.htaccessファイルを置いてあります。
736 :Name_Not_Found:04/11/22 05:54:45 ID:???
>>735
リンクを右クリック保存でReferrer吐かれないっけか? ブラウザによるか。
setenvif Referer ^$ ref_ok # でReferrer無くても通す。
403ページに「リンク切れではありません」とかでも。
リンクを右クリック保存でReferrer吐かれないっけか? ブラウザによるか。
setenvif Referer ^$ ref_ok # でReferrer無くても通す。
403ページに「リンク切れではありません」とかでも。
737 :Name_Not_Found:04/11/22 06:55:54 ID:???
リダイレクトした時にQUERY_STRINGも一緒に送る方法はどうすれば良いですか?
Redirect permanent /test/ http://www.www.com/test2/
した場合だと
/test/script001.php → http://www.www.com/test2/script001.php
となるのでファイル名だけの時は問題ないのですが、
/test/script001.php?data=222&data2=333 → http://www.www.com/test2/script001.php
の場合はファイル名のみでQUERY_STRINGが渡っていません。
宜しくお願いします。
Redirect permanent /test/ http://www.www.com/test2/
した場合だと
/test/script001.php → http://www.www.com/test2/script001.php
となるのでファイル名だけの時は問題ないのですが、
/test/script001.php?data=222&data2=333 → http://www.www.com/test2/script001.php
の場合はファイル名のみでQUERY_STRINGが渡っていません。
宜しくお願いします。
738 :Name_Not_Found:04/11/22 07:08:21 ID:???
>>736
私もリファラ吐くはずだと思うんですけど、
IEでもFirefoxでも右クリックからだとどうやっても落とせないんです。
えーっと、
SetEnvIf Referer "^http://aaa\.bbb\.org" ref_ok
setenvif Referer ^$ ref_ok #
order deny,allow
deny from all
allow from env=ref_ok
こう書いたらいいんですかね??
私もリファラ吐くはずだと思うんですけど、
IEでもFirefoxでも右クリックからだとどうやっても落とせないんです。
えーっと、
SetEnvIf Referer "^http://aaa\.bbb\.org" ref_ok
setenvif Referer ^$ ref_ok #
order deny,allow
deny from all
allow from env=ref_ok
こう書いたらいいんですかね??
自己レス。setenvif Referer ^$ ref_ok #でググってみたところ、
IEでは右クリックでダウンロードの際リファラが空になるそうです。
でも空のリファラ許可すると直リンク禁止に出来ないですよね?
諦めて案内書くかcgi導入します。ありがとうございました。
IEでは右クリックでダウンロードの際リファラが空になるそうです。
でも空のリファラ許可すると直リンク禁止に出来ないですよね?
諦めて案内書くかcgi導入します。ありがとうございました。
740 :Name_Not_Found:04/11/22 10:53:11 ID:???
>>739
リファラは偽装や設定変更、ダウンロードツール使用で簡単に回避できちゃうから
そんなにリファラにこだわらなくてもいいような気がする。
微妙な設定をするより、リファラがあれば許可、無ければ不許可とか
はっきりとさせた設定の方がサイト運営するとき楽かと。
直リンクであろうがなかろうがリファラが正常で無ければダウンロードできませんってな感じ。
リファラは偽装や設定変更、ダウンロードツール使用で簡単に回避できちゃうから
そんなにリファラにこだわらなくてもいいような気がする。
微妙な設定をするより、リファラがあれば許可、無ければ不許可とか
はっきりとさせた設定の方がサイト運営するとき楽かと。
直リンクであろうがなかろうがリファラが正常で無ければダウンロードできませんってな感じ。
741 :Name_Not_Found:04/11/22 18:47:22 ID:BY5SiX4y
一つのアドレスでPCと各メーカーの携帯電話へ振り分けたくて、
現在こちらを使ってるのですが、アドレスが.cgiになってしまいます。
http://wb-i.nyy-web.com/mobile/shopping.html#rabbit
.htaccessが使えるので、.htaccessでどうにかできませんか?
現在こちらを使ってるのですが、アドレスが.cgiになってしまいます。
http://wb-i.nyy-web.com/mobile/shopping.html#rabbit
.htaccessが使えるので、.htaccessでどうにかできませんか?
742 :Name_Not_Found:04/11/22 18:56:29 ID:???
743 :Name_Not_Found:04/11/22 19:05:59 ID:???
早いレス、ありがとうございます。
一度、試してみます。
一度、試してみます。
744 :Name_Not_Found:04/11/23 03:25:53 ID:???
.shtmlでphpを動かしたいんですけどできますでしょうか?
AddType application/x-httpd-php .shtml
これじゃダメだった・・・
AddType application/x-httpd-php .shtml
これじゃダメだった・・・
745 :Name_Not_Found:04/11/23 05:10:13 ID:???
>>744
Rewrite使えるなら簡単
<IfModule mod_rewrite.c>
RewriteEngine on
RewriteBase /
RewriteRule ^(.+)\.shtml $1.php
</IfModule>
Rewrite使えるなら簡単
<IfModule mod_rewrite.c>
RewriteEngine on
RewriteBase /
RewriteRule ^(.+)\.shtml $1.php
</IfModule>
746 :Name_Not_Found:04/11/23 11:18:05 ID:???
ひとつのファイルで SSI と PHP を同時に有効にしたいなら Apache2 が必須。
AddType application/x-httpd-php .shtml
AddOutputFilter INCLUDE .shtml
AddType application/x-httpd-php .shtml
AddOutputFilter INCLUDE .shtml
747 :Name_Not_Found:04/11/23 16:06:05 ID:???
748 :Name_Not_Found:04/11/24 10:57:35 ID:???
749 :Name_Not_Found:04/11/24 23:07:20 ID:???
みさかわいいよみさ
750 :Name_Not_Found:04/11/26 03:01:07 ID:???
なぁ、ドコモのWeb閲覧用に割り振られるIPアドレスって
210.153.84.0/24
210.136.161.0/24
しかないんだけど、
これって国内で65536のIP網しか使えないってことか?
210.153.84.0/24
210.136.161.0/24
しかないんだけど、
これって国内で65536のIP網しか使えないってことか?
751 :Name_Not_Found:04/11/26 10:21:07 ID:???
>>750
そいつらはすべて串。
そいつらはすべて串。
752 :Name_Not_Found:04/11/26 11:14:13 ID:???
753 :Name_Not_Found:04/11/26 15:36:57 ID:???
nslookup 210.153.84.1
proxya01.docomo.ne.jp
proxya01.docomo.ne.jp
754 :Name_Not_Found:04/11/28 05:01:21 ID:???
BASIC認証で簡易なID/PASS制のページを運営してます。
1人の訪問者の方がこちらから配布したID/PASSで入室できない
ということだったので入力方法など確認したのですが
やはり入室できないとのこと。
解決の手がかりになるかとサーバーのログを調べてみたのですが
401認証エラーが出ている該当訪問者のログの
本来IDが表示されるはずのREMOTE_USERの部分が
「\xe2V\xe2\xd9\x95S…」というIDではない文字列になっていました。
原因は何でしょうか、また解決方法はありますか?
1人の訪問者の方がこちらから配布したID/PASSで入室できない
ということだったので入力方法など確認したのですが
やはり入室できないとのこと。
解決の手がかりになるかとサーバーのログを調べてみたのですが
401認証エラーが出ている該当訪問者のログの
本来IDが表示されるはずのREMOTE_USERの部分が
「\xe2V\xe2\xd9\x95S…」というIDではない文字列になっていました。
原因は何でしょうか、また解決方法はありますか?
755 :Name_Not_Found:04/11/28 05:27:12 ID:???
>>754
自分でそのIDとPASSを使って認証はできることは試してあるんだな?
だとすればその訪問者側が原因だろう。
認証できない現象が同じじゃないかもしれないが
>>324-336あたりを参考に。
自分でそのIDとPASSを使って認証はできることは試してあるんだな?
だとすればその訪問者側が原因だろう。
認証できない現象が同じじゃないかもしれないが
>>324-336あたりを参考に。
756 :Name_Not_Found:04/11/28 06:22:34 ID:???
●http://www.example.com/ 配下全体を、
誰に対してもBasic認証が必要な状態とし、
●http://www.example.com/admin/ 配下を、
特定の人物(サイト管理者)しか入れないように、Basic認証が必要な状態としています。
そこで、「http://www.example.com/」でBasic認証を通ったあと、
「http://www.example.com/admin/」へアクセスすると、
望みどおり再度/admin用のBasic認証のプロンプトが表示され、
普通に認証を通るとページが正常に表示されます。
で、ここからが悩みなのですが、この状態ですと、
「http://www.example.com/」のBasic認証を通らずに、
「http://www.example.com/admin/」へアクセスすると、
ID/PASSが正しくても、再度プロンプトウィンドウが表示されてしまい(何度やっても同じ)、
キャンセルを押すと、http://www.example.com/admin/ のページが表示されます。
ただ、http://www.example.com/admin/ のページでは、
http://www.example.com/css/default.css を使っているので、
そのcssが適用されず、デザインが崩れてしまいます。
unixのパーミッションみたいに、
『/~./htdocs/ は誰でも入れる』かつ、『/~./htdocs/admin/』は特定の人物しか入れる、
かつ、前述のようなばぐった動作をしない、ということは、Basic認証だけでは、実現不可能でしょうか?
もし実現可能な方法があれば、教えていただければ幸いです。
757 :Name_Not_Found:04/11/28 12:31:00 ID:???
>>754
>「\xe2V\xe2\xd9\x95S…」というIDではない文字列になっていました。
デコードすると「齋籐百」になるんですけど。
さいとうももこさん?ももえさん?ひゃくたろうさん?
配布した ID でログインするよう言ってやってください。
>>756
異なる認証情報が必要かどうかは AuthName で制御するので、
AuthName(とパスワードファイル)を同じにしておけば何度も聞かれないと思うけど。
>「\xe2V\xe2\xd9\x95S…」というIDではない文字列になっていました。
デコードすると「齋籐百」になるんですけど。
さいとうももこさん?ももえさん?ひゃくたろうさん?
配布した ID でログインするよう言ってやってください。
>>756
異なる認証情報が必要かどうかは AuthName で制御するので、
AuthName(とパスワードファイル)を同じにしておけば何度も聞かれないと思うけど。
758 :Name_Not_Found:04/11/28 12:42:53 ID:???
760 :Name_Not_Found:04/11/28 23:34:44 ID:???
SetEnvIf Referer "^http://xx" ref01
order deny,allow
deny from all
allow from env=ref01
で、リファラ制限をかけたのですが、マックで404が出てしまうのは
何が原因なんでしょうか…?ご教授頂けると幸いですorz
winではしっかり表示になるんですが
order deny,allow
deny from all
allow from env=ref01
で、リファラ制限をかけたのですが、マックで404が出てしまうのは
何が原因なんでしょうか…?ご教授頂けると幸いですorz
winではしっかり表示になるんですが
761 :Name_Not_Found:04/11/29 00:44:53 ID:???
762 :Name_Not_Found:04/11/30 14:12:51 ID:???
BASIC認証の動作について、詳細を知っておきたいので質問です。
フォルダ「base」の下に「sub1」と「sub2」と「sub3」がある構造です。
ユーザ名:パスワードが以下のように設定されています。
base → 「AAA:aaa」
sub1 → 「XXX:xxx」
sub2 → 「AAA:111」
sub3 → なし
このときsub1にアクセスした場合、baseで定義されているAAAというユーザは使えますか?
もしそうならsub2でAAAというユーザのパスワードはどうなりますか?
自分より上のディレクトリのhtpasswdを上書きしていく形になるんでしょうか?
フォルダ「base」の下に「sub1」と「sub2」と「sub3」がある構造です。
ユーザ名:パスワードが以下のように設定されています。
base → 「AAA:aaa」
sub1 → 「XXX:xxx」
sub2 → 「AAA:111」
sub3 → なし
このときsub1にアクセスした場合、baseで定義されているAAAというユーザは使えますか?
もしそうならsub2でAAAというユーザのパスワードはどうなりますか?
自分より上のディレクトリのhtpasswdを上書きしていく形になるんでしょうか?
763 :Name_Not_Found:04/11/30 14:16:25 ID:???
>>762
使えません
使えません
764 :Name_Not_Found:04/11/30 14:54:34 ID:???
765 :Name_Not_Found:04/11/30 21:04:10 ID:???
正に( ゚д゚)ポカーン…な、感じ
766 :Name_Not_Found:04/12/01 14:14:44 ID:???
AuthName "ふっかつのじゅもんをいれてください"
767 :Name_Not_Found:04/12/01 14:30:38 ID:QD3PhMHl
たとえば http://www.example.com/index.htmlに 特定のIPアドレスからは
パスワード認証なしでアクセスできて、それ以外のIPアドレスからは、
パスワード認証を経なければアクセスできないような設定は、可能でしょうか?
可能ならば、どのように書けばよいのでしょうか。
よろしくお願いします。
パスワード認証なしでアクセスできて、それ以外のIPアドレスからは、
パスワード認証を経なければアクセスできないような設定は、可能でしょうか?
可能ならば、どのように書けばよいのでしょうか。
よろしくお願いします。
768 :Name_Not_Found:04/12/01 16:34:37 ID:???
769 :Name_Not_Found:04/12/01 17:50:19 ID:RY0uAF/+
ネイバーうざいんで。本物のGooglebotとYahoo!botとmsnbotだけロボット許可 jpgとgifの直リン不可 を指定するコード下さいえろサイトとかじゃないです
770 :Name_Not_Found:04/12/01 22:52:58 ID:DxyM36vU
SetEnvIf Referer "^http://www\.yoursaite\.jp" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
これだと全ファイルに対して適用されてしまいます。
imgフォルダの中の画像のみに、上記コードを適用させたい場合どうすればいいのでしょうか?
order deny,allow
deny from all
allow from env=ref_ok
これだと全ファイルに対して適用されてしまいます。
imgフォルダの中の画像のみに、上記コードを適用させたい場合どうすればいいのでしょうか?
771 :Name_Not_Found:04/12/01 23:08:28 ID:???
>>770
img フォルダの中に .htaccess 置く。んで画像ファイル指定でやればいい
これは jpg の場合。
<Files *.jpg">
SetEnvIf Referer "^http://www\.yoursite\.jp|^$" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
</Files>
HTTPではリファラは送信しなくても良い事になっているので
リファラ無し或いはノートン等による変換がなされている場合が充分有り得る。
どうしても、という時以外は最低限リファラ無しは許可しような。
img フォルダの中に .htaccess 置く。んで画像ファイル指定でやればいい
これは jpg の場合。
<Files *.jpg">
SetEnvIf Referer "^http://www\.yoursite\.jp|^$" ref_ok
order deny,allow
deny from all
allow from env=ref_ok
</Files>
HTTPではリファラは送信しなくても良い事になっているので
リファラ無し或いはノートン等による変換がなされている場合が充分有り得る。
どうしても、という時以外は最低限リファラ無しは許可しような。
772 :Name_Not_Found:04/12/02 13:26:08 ID:IPjd+ofz
xrea.comにpukiwiki1.4.4php5を設置したんですけど、htaccessが原因らしいエラー
(Forbidden)が出てきます。
<FilesMatch \.(ini\.php|lng|txt|gz|tgz)$>
Order allow,deny
Deny from all
</FilesMatch>
index.htmlやpukiwiki.phpを指定してもエラーが出ます。
どなたか対処法を教えて下さい。よろしくお願いします。
(Forbidden)が出てきます。
<FilesMatch \.(ini\.php|lng|txt|gz|tgz)$>
Order allow,deny
Deny from all
</FilesMatch>
index.htmlやpukiwiki.phpを指定してもエラーが出ます。
どなたか対処法を教えて下さい。よろしくお願いします。
773 :Name_Not_Found:04/12/02 15:58:29 ID:???
携帯専用サイトを持っています。
(3キャリアのIPのみallowしている)
ezwebの携帯で悪さをする人がいるので、
一人だけはじきたいと思っています。(サブスクライバIDは取得済み)
これで合ってますでしょうか?
一応エラーは出ないのですが、ezwebの携帯を持っていないので
ちゃんとできるかどうか分からないのです。
/hoge/mobile/ディレクトリの.htaccess
<Files *>
SetEnvIf HTTP_X_UP_SUBNO "050-------_xx.ezweb.ne.jp" ng
order deny,allow
deny from env=ng
deny from all
allow from 210.153.xx/xx
#(略 以下3キャリア分)
</Files>
774 :Name_Not_Found:04/12/02 22:33:24 ID:???
>>773
しね
しね
775 :Name_Not_Found:04/12/02 22:34:58 ID:???
>>773
お前は着うたサイトの管理人だな!
お前は着うたサイトの管理人だな!
776 :Name_Not_Found:04/12/03 03:09:51 ID:???
>>773
うん。それでいいよ。
うん。それでいいよ。
777 :Name_Not_Found:04/12/03 03:24:00 ID:???
(´-`).。oO(と嘘を教えるやつが・・・)
778 :Name_Not_Found:04/12/03 04:17:39 ID:???
あと777さんは信じてないみたいだけど本当の本当に>>773で正しいんだっ
て。これは神と仏と悪魔に誓ってネタじゃない。マジで正しい。
て。これは神と仏と悪魔に誓ってネタじゃない。マジで正しい。
779 :Name_Not_Found:04/12/03 04:28:16 ID:???
誤った知識を正しいと信じ込むのは哀れだが、まあ好きにすればいいか
>>774-775
???すみません。
なぜそう思われたかわかりませんが、普通のテキストサイトです。
>>779
やっぱりダメでした。該当のユーザが403になっていない跡がありました。
deny from env=ng の後に、allowするIPが書いてあるからそっちが有効になっているんでしょうか?
???すみません。
なぜそう思われたかわかりませんが、普通のテキストサイトです。
>>779
やっぱりダメでした。該当のユーザが403になっていない跡がありました。
deny from env=ng の後に、allowするIPが書いてあるからそっちが有効になっているんでしょうか?
よし
マジレスしてやる
order mutual-failure
deny from env=block
SetEnvIf x-up-subno xxxxxxxxxxxxxx_xx.ezweb.ne.jp block
これでいける
マジレスしてやる
order mutual-failure
deny from env=block
SetEnvIf x-up-subno xxxxxxxxxxxxxx_xx.ezweb.ne.jp block
これでいける
782 :Name_Not_Found:04/12/05 12:04:10 ID:???
>>781
gj
gj
783 :Name_Not_Found:04/12/05 16:11:40 ID:???
明らかに変なUAをはじきたいのです。
パターンA:Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.1; SV1)
パターンB:Mozilla/4.0 (compatible;)
パターンC:Mozilla/4.0
パターンAを許可し、パターンBを拒否することは下記で出来ましたが、
パターンAを許可し、パターンBとCを拒否するにはどうしたら良いでしょうか?
----------------------------------------
BrowserMatch "^Mozilla/[4-5]" Normal
BrowserMatch "Mozilla\/4.0 \(compatible\;\)" !Normal
order deny,allow
deny from all
allow from env=Normal
----------------------------------------
784 :Name_Not_Found:04/12/05 17:58:00 ID:???
パターンAに一致を許可すればいいだろうが
>>775
マジレスありがと!
確認とれました。無事403になってました! thanks!
↓一応、まとめ。
<Files *>
SetEnvIf X-UP-SUBNO 050000000000_XX.ezweb.ne.jp block
order mutual-failure
deny from env=block
allow from 210.153.xx.
# (略)以下3キャリア
</Files>
マジレスありがと!
確認とれました。無事403になってました! thanks!
↓一応、まとめ。
<Files *>
SetEnvIf X-UP-SUBNO 050000000000_XX.ezweb.ne.jp block
order mutual-failure
deny from env=block
allow from 210.153.xx.
# (略)以下3キャリア
</Files>
786 :Name_Not_Found:04/12/06 08:07:06 ID:???
>>773
でも一部非推奨な部分があるけどな。
でも一部非推奨な部分があるけどな。
787 :Name_Not_Found:04/12/06 10:15:15 ID:???
検索避けをするにはhtaccessを使うって聞いたのですが
どのように使えばいいのですか?
どのように使えばいいのですか?
788 :Name_Not_Found:04/12/06 11:50:48 ID:???
789 :Name_Not_Found:04/12/06 12:16:14 ID:???
790 :Name_Not_Found:04/12/06 15:27:33 ID:???
791 :Name_Not_Found:04/12/06 18:29:29 ID:???
独自エラーメッセージを作ったんだけど
この独自エラーページを検索エンジンに拾われたくない場合、
robots.txtでエラーファイルの入ってるディレクトリを避けたり
このエラーページにメタタグでロボ除け呪文書いても無問題なんでしょうか?
独自エラーメッセージが表示されるのは、人間の人が来たときだけだよね?
ロボットが来たときはブラウザじゃないから、問題ないかなーとも思うんだけど、教えて詳しい人。
この独自エラーページを検索エンジンに拾われたくない場合、
robots.txtでエラーファイルの入ってるディレクトリを避けたり
このエラーページにメタタグでロボ除け呪文書いても無問題なんでしょうか?
独自エラーメッセージが表示されるのは、人間の人が来たときだけだよね?
ロボットが来たときはブラウザじゃないから、問題ないかなーとも思うんだけど、教えて詳しい人。
792 :Name_Not_Found:04/12/06 18:36:53 ID:???
794 :Name_Not_Found:04/12/06 21:03:08 ID:???
>>793
そもそもまともな検索エンジンなら、エラーページなんかインデックスしない。
404 not foundと403 forbiddenでぐぐってみたが、検索で出てきたのは
すべて200 OKを吐いていた。
ErrorDocument 404 http://example.com/404.html
と書くような愚を犯さなければ、何もしなくてもインデックスされないはず。
そもそもまともな検索エンジンなら、エラーページなんかインデックスしない。
404 not foundと403 forbiddenでぐぐってみたが、検索で出てきたのは
すべて200 OKを吐いていた。
ErrorDocument 404 http://example.com/404.html
と書くような愚を犯さなければ、何もしなくてもインデックスされないはず。
>>794
そうか!了解しました!
以前検索除けしたいサイトとは別のサイトでの
自作エラーページが(403のやつ)ぐーぐるでひっかかっていて
ErrorDocument 404 http://example.com/403.html
と当時書いていたのと、そのエラーページそのものにリンクを貼られていまして、
それでひっかかったのかもしれません。
今は httpからは書いていないので平気かも知れないですね。
有り難う御座いました!
そうか!了解しました!
以前検索除けしたいサイトとは別のサイトでの
自作エラーページが(403のやつ)ぐーぐるでひっかかっていて
ErrorDocument 404 http://example.com/403.html
と当時書いていたのと、そのエラーページそのものにリンクを貼られていまして、
それでひっかかったのかもしれません。
今は httpからは書いていないので平気かも知れないですね。
有り難う御座いました!
ErrorDocument 403 http://example.com/403.html
ですた。直し忘れた。
ですた。直し忘れた。
797 :Name_Not_Found:04/12/07 00:04:08 ID:paz7FM/3
...._ _ _ _ _ _ _ _ _ _
/~ヽ ~☆~ヽ~@~ヽ~☆ ~ヽ ~@~ヽ ☆
.(。・o・)‘-‘)・-・)‘-‘)・o・)‘-‘)・-・)‘-‘)・-・)マッカナオハナノ~♪
★゚し-J゚し-J゚し-Jし-J゚し-J゚し-Jし-J゚し-J゚し-J゚ トナカイサンハ~♪
.人人 ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| イツモミンナノ~♪
ノ‰人+ヽ | ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ワライモノ~♪デモソノトシノ~♪
.::・))ヽヽヽ ...._ _ _ _ _ _ _ _ _
ノノノヽヽ☆ /~ヽ ~☆~ヽ~@~ヽ~☆ ~ヽ ~@~ヽ クリスマスノヒ~♪…♪
ノノノ人ゝヽ (。・o・)‘-‘)・-・)‘-‘)・o・)‘-‘)・-・)‘-‘)・-・)
凶 ..゚し-J゚し-J゚し-Jし-J゚し-J゚し-Jし-J゚し-J゚し-J゚ .☆
| ̄ ̄.★ ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄|| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄|| ̄| /|
.人人  ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄|| ̄ ̄| ̄ ̄| ̄| ̄ ̄|.★ ̄| ̄| .∴∴∴
ノ‰人+ヽ ∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞ ζ\(・-・。)
.::・))ヽヽヽ° Mery Christmas for you by PURIN ゚し-J゚)))
ノノノヽヽ☆ ∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞-∞ √√√√√√∥
ノノノ人ゝヽ ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄|| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄|
凶 ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄|| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄| ̄ ̄| ̄ ̄| ̄|
798 :Name_Not_Found:04/12/07 13:49:06 ID:???
複数の条件にすべてマッチしていなければ不許可、というような
設定をするにはどうしたらよいのでしょうか。
具体的には
1 リファラがあるページからならば許可
2 ただしその場合もUAが通常のブラウザの場合のみ許可
としたかったのですが、
SetEnvIf Referer "***.cgi" ref_ok
SetEnvIf User-Agent "Mozilla" Mozilla
Order Deny,Allow
Deny from all
Allow from env=ref_ok
Allow from env=Mozilla
では、どちらかがマッチすれば通してしまうようです。
よろしくお願いいたします。
設定をするにはどうしたらよいのでしょうか。
具体的には
1 リファラがあるページからならば許可
2 ただしその場合もUAが通常のブラウザの場合のみ許可
としたかったのですが、
SetEnvIf Referer "***.cgi" ref_ok
SetEnvIf User-Agent "Mozilla" Mozilla
Order Deny,Allow
Deny from all
Allow from env=ref_ok
Allow from env=Mozilla
では、どちらかがマッチすれば通してしまうようです。
よろしくお願いいたします。
799 :Name_Not_Found:04/12/08 01:46:17 ID:???
>>798
SetEnvIf Referer !"***\.cgi" ref_ng
SetEnvIf User-Agent !"Mozilla" no_Mozilla
Order Allow,Deny
Allow from all
Deny from env=ref_ng
Deny from env=no_Mozilla
で行けるかな。任意の名前は適当に変えてくれ。
SetEnvIf Referer !"***\.cgi" ref_ng
SetEnvIf User-Agent !"Mozilla" no_Mozilla
Order Allow,Deny
Allow from all
Deny from env=ref_ng
Deny from env=no_Mozilla
で行けるかな。任意の名前は適当に変えてくれ。
800 :Name_Not_Found:04/12/08 02:00:00 ID:???
↑
!はダブルクォートの中に入れる方が正しいかも。
いい加減なこと書いてすまない。
!はダブルクォートの中に入れる方が正しいかも。
いい加減なこと書いてすまない。
801 :Name_Not_Found:04/12/08 02:18:48 ID:???
んな書き方あったっけ?
802 :Name_Not_Found:04/12/08 02:50:03 ID:???
とりあえず、Apache/1.3.33 では Internal Server Error を起こしたぞ。
!env は設定されたenvをあれば削除する記述。
このへんを見るのがよさそうだな
http://httpd.apache.org/docs/mod/mod_setenvif.html#setenvif
http://httpd.apache.org/docs-2.0/mod/mod_setenvif.html
!env は設定されたenvをあれば削除する記述。
このへんを見るのがよさそうだな
http://httpd.apache.org/docs/mod/mod_setenvif.html#setenvif
http://httpd.apache.org/docs-2.0/mod/mod_setenvif.html
803 :Name_Not_Found:04/12/08 02:59:42 ID:???
>>799
>>802
レス有り難うございます。!は変数の前につけて、変数の値を
クリアするのに使うようですね。ヘッダ情報他の第一因数には
どうも使えないようなので、ヘッダ情報のnot mutchには
適用できない感じです。
でも、これをうまく使って何とか出来ないか今考えていますところです。
さしあたりお礼まで。
>>802
レス有り難うございます。!は変数の前につけて、変数の値を
クリアするのに使うようですね。ヘッダ情報他の第一因数には
どうも使えないようなので、ヘッダ情報のnot mutchには
適用できない感じです。
でも、これをうまく使って何とか出来ないか今考えていますところです。
さしあたりお礼まで。
804 :Name_Not_Found:04/12/08 03:26:57 ID:???
ややこしそうだったらmod_rewriteでも
805 :Name_Not_Found:04/12/08 19:04:29 ID:???
SetEnvIf Referer "***.cgi" ref
SetEnvIf User-Agent "Irvine" !ref
Order Deny,Allow
Deny from all
Allow from env=ref
ぐらいの感じで、とりあえずirvineは防げそうです
同じ要領で防ぎたいUAを列挙して、リファラで
セットした変数をクリアする、が簡単みたいです。
とりあえず!を使う手を教えてくれた>>799さん
ありがとう。>>804さん、こっちのほうが複雑な
ことができそうですね。またいろいろ試してみます。
SetEnvIf User-Agent "Irvine" !ref
Order Deny,Allow
Deny from all
Allow from env=ref
ぐらいの感じで、とりあえずirvineは防げそうです
同じ要領で防ぎたいUAを列挙して、リファラで
セットした変数をクリアする、が簡単みたいです。
とりあえず!を使う手を教えてくれた>>799さん
ありがとう。>>804さん、こっちのほうが複雑な
ことができそうですね。またいろいろ試してみます。
806 :Name_Not_Found:04/12/10 12:26:35 ID:???
htaccessはディレクトリの中に設置しろって言われたんですが
ディレクトリってどこですか?
それにhtaccessってタグじゃないですよね?
ごめんなさい何も分かってなくて。
ディレクトリってどこですか?
それにhtaccessってタグじゃないですよね?
ごめんなさい何も分かってなくて。
807 :Name_Not_Found:04/12/10 12:38:56 ID:???
>806
>1 読め。
ディレクトリは、Windowsで言うフォルダ。
>1 読め。
ディレクトリは、Windowsで言うフォルダ。
808 :Name_Not_Found:04/12/10 17:22:13 ID:???
.htaccessだっつーの
809 :Name_Not_Found:04/12/10 21:38:25 ID:???
810 :Name_Not_Found:04/12/10 22:04:05 ID:???
拡張子? ファイル名はどこへ行ったのだ。
811 :Name_Not_Found:04/12/10 22:06:03 ID:???
拡張子じゃねーよ。
ピリオドから始まるファイルはドットファイルといって、
UNIX では個人用の設定を保存しておくファイルはこうするならわしなのだ。
ピリオドから始まるファイルはドットファイルといって、
UNIX では個人用の設定を保存しておくファイルはこうするならわしなのだ。
812 :Name_Not_Found:04/12/10 22:09:14 ID:???
>>810
俺がたべた。
俺がたべた。
813 :Name_Not_Found:04/12/10 23:36:03 ID:???
>>812
う~わ!おもんね!!
う~わ!おもんね!!
814 :Name_Not_Found:04/12/11 00:44:53 ID:+BSgKOih
. がファイル名、 htaccessが拡張子
815 :Name_Not_Found:04/12/11 00:58:18 ID:???
拡張子はファイル名に含まれるのかと思ってたよ。
816 :Name_Not_Found:04/12/11 01:10:31 ID:???
817 :Name_Not_Found:04/12/11 01:37:35 ID:1glDoiFx
質問させて下さい。動的なページを静的に見せ付けてやる為に
htaccessをいじってるんですが。。。。。。。
http://www.2ch.net/goooooooooogle/とアクセスしてきたものを
http://www.2ch.net/index.php?hoge=gooooooogleの結果を返したいんです。
で、、、、
DirectoryIndex index.php
RewriteEngine on
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule ^([0-9A-Za-z]+)/$ index.php?hoge=$1 [L]
ってかいたんですが、うまくいきません。
どうかお助け願えれば幸いでございます。
818 :Name_Not_Found:04/12/11 02:47:50 ID:alOoeCTh
特定のホストの人だけ特定のページに飛ばしたいのですが
どうしたらよいですか?
どうしたらよいですか?
819 :Name_Not_Found:04/12/11 04:33:07 ID:???
820 :Name_Not_Found:04/12/11 04:35:58 ID:???
> 2chなどでも質問しましたが回答がなくて・・・
ワr
ワr
821 :Name_Not_Found:04/12/11 20:28:39 ID:???
822 :Name_Not_Found:04/12/11 21:56:07 ID:???
.htaccessって
必ず上位ディレクトリと下位ディレクトリそれぞれの設定を読み込むんですかね?
例えば上位に2KB,下位に3KBの.htaccessがある場合、
ファイルを呼び出す度に双方の.htaccessを読むのですか?
必ず上位ディレクトリと下位ディレクトリそれぞれの設定を読み込むんですかね?
例えば上位に2KB,下位に3KBの.htaccessがある場合、
ファイルを呼び出す度に双方の.htaccessを読むのですか?
823 :Name_Not_Found:04/12/12 00:59:38 ID:???
>>822
読むだろうね。
読むだろうね。
824 :Name_Not_Found:04/12/12 05:50:11 ID:???
疑問を持つ位ならApacheのドキュメントを読めと。
825 :Name_Not_Found:04/12/12 05:57:05 ID:ogVFIiW0
826 :Name_Not_Found:04/12/12 06:04:20 ID:???
>825
mod_rewrite
mod_rewrite
827 :Name_Not_Found:04/12/12 09:14:57 ID:???
こんにちは。
Accept-Languageで「言語設定によるアクセス制限」をやってみたのですが、
Mac OS Xでのアクセスは全部拒否しちゃってるみたいなのですが、
そうなっちゃうものなのでしょうか?
また、解決する方法がありましたら教えてください。
概出でしたらすみません。探してみたのですけど、自分では見つけられなかったもので…
Accept-Languageで「言語設定によるアクセス制限」をやってみたのですが、
Mac OS Xでのアクセスは全部拒否しちゃってるみたいなのですが、
そうなっちゃうものなのでしょうか?
また、解決する方法がありましたら教えてください。
概出でしたらすみません。探してみたのですけど、自分では見つけられなかったもので…
828 :Name_Not_Found:04/12/12 12:23:40 ID:???
>>827
MacIEはAccept-Language: enが既定だって聞いたことある。
MacIEはAccept-Language: enが既定だって聞いたことある。
829 :Name_Not_Found:04/12/12 12:35:14 ID:???
>828
あと、確かSafariもenかと。
あと、確かSafariもenかと。
830 :Name_Not_Found:04/12/12 18:39:04 ID:???
mod_rewriteは使えないのですが、url直打ちをはじきたいのですが。
831 :Name_Not_Found:04/12/12 18:57:44 ID:???
つまり、topページを必ず経由させたいのですがどうすればいいでしょう?
832 :Name_Not_Found:04/12/12 19:08:13 ID:???
CGIなどを使ってください。
.htaccessで「必ず経由させる」なんてことはできません。
.htaccessで「必ず経由させる」なんてことはできません。
833 :Name_Not_Found:04/12/12 22:18:37 ID:???
以下のような.htaccessを設置したのですが、
hoge.html.gzにアクセスしてもうまく表示されません
何がおかしいのでしょう?
Options All MultiViews
AddEncoding x-gzip gz
hoge.html.gzにアクセスしてもうまく表示されません
何がおかしいのでしょう?
Options All MultiViews
AddEncoding x-gzip gz
834 :Name_Not_Found:04/12/12 22:37:15 ID:???
gzは解凍しなくてもブラウザで読めるの?
835 :Name_Not_Found:04/12/12 23:05:22 ID:???
>>829
適当なことを書くな
うちのSafariはこう名乗る
UA = [ Mozilla/5.0 (Macintosh; U; PPC Mac OS X; ja-jp) AppleWebKit/85.8.2 (KHTML, like Gecko) Safari/85 ]
ACCEPT_LANGUAGE = [ ja-jp, ja;q=0.97, en-us;q=0.93, en;q=0.90, de-de;q=0.86, de;q=0.83, (ry
これはOSの「言語環境」の設定が元になっている
適当なことを書くな
うちのSafariはこう名乗る
UA = [ Mozilla/5.0 (Macintosh; U; PPC Mac OS X; ja-jp) AppleWebKit/85.8.2 (KHTML, like Gecko) Safari/85 ]
ACCEPT_LANGUAGE = [ ja-jp, ja;q=0.97, en-us;q=0.93, en;q=0.90, de-de;q=0.86, de;q=0.83, (ry
これはOSの「言語環境」の設定が元になっている
836 :Name_Not_Found:04/12/13 00:46:24 ID:???
>>833
gz にMIMEタイプ設定してあるとうまくいかなかったと思う。
gz にMIMEタイプ設定してあるとうまくいかなかったと思う。
837 :Name_Not_Found:04/12/13 13:00:44 ID:4G2Ib2fT
お聞きしたいのですがurlベースでのリダイレクトは結構載っているんですが
IPベースっていうのはできるんですか?
たとえばindexhtmlにアクセスしたとき
特定のip192.168.1.0/24はindex2.htmlへ
その他のipはmain.htmlへリダイレクトってできるんでしょうか?
IPベースっていうのはできるんですか?
たとえばindexhtmlにアクセスしたとき
特定のip192.168.1.0/24はindex2.htmlへ
その他のipはmain.htmlへリダイレクトってできるんでしょうか?
838 :Name_Not_Found:04/12/13 15:50:15 ID:???
>>837
rewiteを使えばできます
rewiteを使えばできます
839 :Name_Not_Found:04/12/13 20:15:19 ID:???
お前らなんでもかんでも Rewrite 使うなよ。
840 :Name_Not_Found:04/12/14 01:03:57 ID:???
DLツールを弾きたいんだが
DLツールのUA一覧みたいな情報ってどこかにないかな
DLツールのUA一覧みたいな情報ってどこかにないかな
841 :Name_Not_Found:04/12/14 04:04:22 ID:???
>840
自分で作れば?
来てから弾けばいいことだし。
自分で作れば?
来てから弾けばいいことだし。
842 :Name_Not_Found:04/12/14 18:13:41 ID:???
だいたいUA偽装してまた来るでしょ
843 :Name_Not_Found:04/12/14 21:46:34 ID:???
DLツール使ってる時点でリファもUAも偽装してるんじゃないのか
844 :Name_Not_Found:04/12/15 00:33:04 ID:qbgkvHTH
直リンク防止のために下記の内容の.htaccessファイルを設置したのですが、
これではhttp://66.102.7.104/などのgoogleでキャッシュ表示されたときに画像が表示されません。
リファが[66.102.0.0 - 66.102.15.255]の範囲のアクセスを許可したい場合、どのようにして範囲指定すればよいのでしょうか?
SetEnvIf Referer "^http://www\.xxx\.xxx\.xxx/" ref_ok
SetEnvIf Referer "^http://www\.google\.co\.jp/" ref_ok
SetEnvIf Referer "^$" ref_ok
<Files ~ "\.(gif|jpe?g|png)$">
order deny,allow
deny from all
allow from env=ref_ok
</Files>
845 :Name_Not_Found:04/12/15 01:02:03 ID:???
846 :Name_Not_Found:04/12/15 01:04:53 ID:???
>845
nn?
nn?
>>846
ん、変だったらつっこんで
ん、変だったらつっこんで
848 :Name_Not_Found:04/12/15 02:28:15 ID:???
849 :Name_Not_Found:04/12/15 14:21:10 ID:???
あるホストのアクセスを制限したいと考えてます。
そのホストが
xxx-080.ppp.ooo-net.or.jp
(先頭xxxが変動)
だとする場合
どのような設定が有効になるのでしょうか。
「-080」をも含めた後方一致設定のやり方や
他にいい方法がございましたらご教示下さい。
よろしくお願いいたします。
そのホストが
xxx-080.ppp.ooo-net.or.jp
(先頭xxxが変動)
だとする場合
どのような設定が有効になるのでしょうか。
「-080」をも含めた後方一致設定のやり方や
他にいい方法がございましたらご教示下さい。
よろしくお願いいたします。
850 :Name_Not_Found:04/12/15 15:35:30 ID:???
ホストがわかっている=逆引きが出来るってことだから、
適当にいくつか逆引きしてみてネットワークを推測して
x.x.x.x/24みたいな感じでdenyした方が楽だと思う。
適当にいくつか逆引きしてみてネットワークを推測して
x.x.x.x/24みたいな感じでdenyした方が楽だと思う。
851 :Name_Not_Found:04/12/15 20:56:45 ID:???
質問させてください。
.htaccessをゼロからきちんと学びたいのですが、
その際にお薦めのWEBサイトや書籍等をお教えください。
.htaccessをゼロからきちんと学びたいのですが、
その際にお薦めのWEBサイトや書籍等をお教えください。
852 :Name_Not_Found:04/12/15 22:43:10 ID:???
Apacheのマニュアル
853 :Name_Not_Found:04/12/16 15:02:45 ID:???
「C言語覚えたいんですけど」と質問する人に
「プログラミング言語C」だけを推すような、そんな
良くも悪くも突き放されてるようなな印象を受けます。(;´Д`)
良い解説書はありませんか?
それともApachのマニュアルにリファレンスがずらっとのっているのかな?
とりあえずマニュアル読みます。
サンクス。
「プログラミング言語C」だけを推すような、そんな
良くも悪くも突き放されてるようなな印象を受けます。(;´Д`)
良い解説書はありませんか?
それともApachのマニュアルにリファレンスがずらっとのっているのかな?
とりあえずマニュアル読みます。
サンクス。
854 :Name_Not_Found:04/12/16 15:10:49 ID:???
テンプレのサイトは全部読んだのか?
何のために参考サイトとして列記してると思っているんだ
何のために参考サイトとして列記してると思っているんだ
855 :Name_Not_Found:04/12/16 19:25:55 ID:???
しかしテンプレもちょっと古くないか?
・Apache 1.3ドキュメント
http://httpd.apache.org/docs/
・Apache 2.0ドキュメント
http://httpd.apache.org/docs-2.0/
・Apache 2.1(alpha)ドキュメント
http://httpd.apache.org/docs-2.1/
辺りに増やした方がいいと思う。あと、
・Apache チュートリアル: .htaccess ファイル
http://httpd.apache.org/docs-2.0/howto/htaccess.html
も入れるといいかも。ディレクトリ単位でサーバの設定を上書きするってのが
わかってない奴ばかりだから。
850さん
アドバイスありがとうございました。
アドバイスありがとうございました。
857 :Name_Not_Found:04/12/17 14:40:49 ID:NdyzNF+m
工事中の時には自分以外のアクセスをエラーページに飛ばすようにしたいんですがうまくいきません。
MTに使いたいと思っています。
今は
Redirect permanent /mt/ http://hoge.com/error.html
order deny,allow
deny from all
allow from(自分のIP)
と記述していますがいまくいきません。
MTに使いたいと思っています。
今は
Redirect permanent /mt/ http://hoge.com/error.html
order deny,allow
deny from all
allow from(自分のIP)
と記述していますがいまくいきません。
858 :Name_Not_Found:04/12/17 14:54:53 ID:???
>>857
ErrorDocument 403 は?
ErrorDocument 403 は?
859 :Name_Not_Found:04/12/17 15:00:47 ID:???
860 :Name_Not_Found:04/12/17 15:30:13 ID:???
>「プログラミング言語C」だけを推すような、そんな
ほいじゃ、「初めてのC」を勧めておきます。
ほいじゃ、「初めてのC」を勧めておきます。
861 :Name_Not_Found:04/12/17 15:56:24 ID:???
ふつう K&R
862 :Name_Not_Found:04/12/18 01:33:54 ID:???
863 :Name_Not_Found:04/12/18 01:44:20 ID:???
>>862
858ではないが、多分そうでそ?
自分以外を403にして、403エラーの時に
http://hoge.com/error.htmlを表示させれば?
Order deny,allow
deny from all
allow from(自分のIP)
ErrorDocument 403 error.html
これではどう?
858ではないが、多分そうでそ?
自分以外を403にして、403エラーの時に
http://hoge.com/error.htmlを表示させれば?
Order deny,allow
deny from all
allow from(自分のIP)
ErrorDocument 403 error.html
これではどう?
864 :Name_Not_Found:04/12/18 01:44:21 ID:???
865 :Name_Not_Found:04/12/18 01:50:25 ID:???
866 :Name_Not_Found:04/12/18 01:56:39 ID:???
867 :Name_Not_Found:04/12/18 02:00:31 ID:???
>>863
やってみました
Order deny,allow
deny from all
allow from (自分のIP)
ErrorDocument 403 http://hoge.com/error.html
これでやってみたら
Forbidden
You don't have permission to access /mt/ on this server.
Additionally, a 500 Internal Server Error error was encountered
while trying to use an ErrorDocument to handle the request.
と普通の403ページが。間違ってるってことですよね?
>>864
>ErrorDocumentマニュアル
これでも検索してみます。アドバイスありがとう。
868 :Name_Not_Found:04/12/18 02:05:01 ID:???
>>867
403が出てるって事はいけるんじゃ?
http://hoge.com/error.htmlへブラウザでアクセスして行ける?
それってhttp://hoge.com/error.htmlに対して500エラーが出てるような気がするけど。
403が出てるって事はいけるんじゃ?
http://hoge.com/error.htmlへブラウザでアクセスして行ける?
それってhttp://hoge.com/error.htmlに対して500エラーが出てるような気がするけど。
869 :Name_Not_Found:04/12/18 02:07:36 ID:???
>>868
>http://hoge.com/error.htmlへブラウザでアクセスして行ける?
はい。行けます。
今は自分のIPでは表示される状態で、串をさしてアクセスすると
自分で設定した工事用のページじゃなくて>>867に書いたページが現れます。
>http://hoge.com/error.htmlへブラウザでアクセスして行ける?
はい。行けます。
今は自分のIPでは表示される状態で、串をさしてアクセスすると
自分で設定した工事用のページじゃなくて>>867に書いたページが現れます。
870 :Name_Not_Found:04/12/18 02:23:06 ID:???
次はこうでした。
Forbidden
You don't have permission to access /mt/ on this server.
Additionally, a 403 Forbidden error was encountered
while trying to use an ErrorDocument to handle the request.
頭がこんがらがってきたので、一度寝てから挑戦します。
ありがとうございました。
Forbidden
You don't have permission to access /mt/ on this server.
Additionally, a 403 Forbidden error was encountered
while trying to use an ErrorDocument to handle the request.
頭がこんがらがってきたので、一度寝てから挑戦します。
ありがとうございました。
871 :Name_Not_Found:04/12/18 02:29:15 ID:???
>>869
エラードキュメントへのリダイレクトが上手く逝ってない。
.htaccessを何処に置いてて、
http://hoge.com/error.htmlとはその.htaccessの場所から見て何処にあるのかが、わからないからなあ。
ミケネコが詳しいと思われ
ttp://mikeneko.creator.club.ne.jp/~lab/web/htaccess/redirect.html#ErrorDocument
エラードキュメントへのリダイレクトが上手く逝ってない。
.htaccessを何処に置いてて、
http://hoge.com/error.htmlとはその.htaccessの場所から見て何処にあるのかが、わからないからなあ。
ミケネコが詳しいと思われ
ttp://mikeneko.creator.club.ne.jp/~lab/web/htaccess/redirect.html#ErrorDocument
872 :Name_Not_Found:04/12/18 02:39:02 ID:???
ミケネコさんも言ってるけど無限ループに注意だ
873 :Name_Not_Found:04/12/18 02:42:56 ID:???
874 :Name_Not_Found:04/12/18 13:07:26 ID:???
>>871 >>873
/public_html/mt ←工事中を表示したいブログ
/public_html/.htaccess
/public_html/error.html
こうなっています。
>>872
なりました・・・。
ミケネコさんを見たらとてもいけないことみたいですね。
/public_html/mt ←工事中を表示したいブログ
/public_html/.htaccess
/public_html/error.html
こうなっています。
>>872
なりました・・・。
ミケネコさんを見たらとてもいけないことみたいですね。
875 :Name_Not_Found:04/12/18 16:56:41 ID:???
876 :Name_Not_Found:04/12/18 17:04:43 ID:???
>>875さんのをコピペして自分のに訂正し、
>>873さんのヒントを使って
/public_html/mt/.htaccess
こうすると成功しました!
あとは/.htaccess を隠す方法を調べます。ありがとうございました。
>>873さんのヒントを使って
/public_html/mt/.htaccess
こうすると成功しました!
あとは/.htaccess を隠す方法を調べます。ありがとうございました。
877 :Name_Not_Found:04/12/18 19:17:07 ID:???
>>876
Apacheのドキュメントを読もうとしないような奴にはほらよ。
<Files ~ "^\.ht">
Order allow,deny
Deny from all
</Files>
httpd.confからのコピペだ。
Apacheのドキュメントを読もうとしないような奴にはほらよ。
<Files ~ "^\.ht">
Order allow,deny
Deny from all
</Files>
httpd.confからのコピペだ。
878 :Name_Not_Found:04/12/18 20:00:49 ID:???
.htaccessを隠す?
アクセスできるようなヘボい鯖なんかあるのか?
アクセスできるようなヘボい鯖なんかあるのか?
879 :Name_Not_Found:04/12/18 20:48:32 ID:???
880 :Name_Not_Found:04/12/18 21:30:00 ID:???
881 :Name_Not_Found:04/12/18 22:17:16 ID:???
鯖官が.htaccessにアクセスできないような設定にしてないんだろ。
鯖官にとって、それにどういうメリットが有るのか知らないが。
鯖官にとって、それにどういうメリットが有るのか知らないが。
882 :Name_Not_Found:04/12/18 23:00:39 ID:???
バカは予想もつかないことをやるからバカなんだよ
883 :Name_Not_Found:04/12/18 23:12:48 ID:???
バージョンが古いとその設定無いんじゃなかった?
884 :Name_Not_Found:04/12/19 00:06:01 ID:???
まあ、いずれにしても「隠す」というのは元質問者の勘違いだろう
885 : :04/12/19 12:34:23 ID:???
すみません
mod_rewriteでユーザーエージェント見てキャリアごとのページに飛ばしてるんですが、
apacheのログもrewiteされたURLで表示されてしまうんですがこういうもんですか?
mod_rewriteでユーザーエージェント見てキャリアごとのページに飛ばしてるんですが、
apacheのログもrewiteされたURLで表示されてしまうんですがこういうもんですか?
886 :Name_Not_Found:04/12/19 14:42:42 ID:???
>>885
あたりまえ
あたりまえ
887 :Name_Not_Found:04/12/20 17:28:24 ID:???
>>880
あるよ。海外に。
あるよ。海外に。
888 :Name_Not_Found:04/12/23 00:41:23 ID:???
拡張子.htmのファイルのうち、ある特定のファイル(例えばabc.htm)以外に対するリクエストのみを
http://example.com/ にリダイレクトするにはどのように記述すれば良いのでしょうか?
特定のファイル"だけ"に対するリクエストだけをリダイレクトする方法は分かったのですが、
特定のファイル"以外"に対する方法は分からなかったもので・・・
http://example.com/ にリダイレクトするにはどのように記述すれば良いのでしょうか?
特定のファイル"だけ"に対するリクエストだけをリダイレクトする方法は分かったのですが、
特定のファイル"以外"に対する方法は分からなかったもので・・・
889 :Name_Not_Found:04/12/23 01:16:13 ID:???
この遅さなら言える!
>888
フィーバーおめ!
>888
フィーバーおめ!
890 :Name_Not_Found:04/12/23 09:10:29 ID:???
891 :Name_Not_Found:04/12/24 03:10:51 ID:???
その古いバージョンから代々使い続けたhttpd.confだから
その部分だけ書き忘れてるとか。
その部分だけ書き忘れてるとか。
892 :Name_Not_Found:04/12/24 17:03:45 ID:???
真相はいかに?
893 :Name_Not_Found:04/12/27 00:52:33 ID:K1Dbe8tT
セキュリティーの観点から.htaccessのパーミションはどうすべきでしょうか?
600
がいいでしょうか?
600
がいいでしょうか?
894 :Name_Not_Found:04/12/27 05:00:21 ID:???
600 か。全てのユーザーが .htaccess にアクセスできずに終了だな
必要なときに644 に変える 444 でいいだろ。更新めんどいなら 644
必要なときに644 に変える 444 でいいだろ。更新めんどいなら 644
895 :Name_Not_Found:04/12/27 12:53:28 ID:???
896 :Name_Not_Found:04/12/27 13:12:02 ID:???
ネタか?
897 :Name_Not_Found:04/12/27 15:37:40 ID:???
マジだ
898 :Name_Not_Found:04/12/27 17:03:20 ID:???
>>893
セキュリティーの観点からなら000にすれ
セキュリティーの観点からなら000にすれ
899 :Name_Not_Found:04/12/27 17:32:57 ID:???
900 :Name_Not_Found:04/12/27 21:00:13 ID:4XKyQ4Oc
.htaccessを使って、特定IPからのアクセスを違うページへ遷移させ
たいのですが、SetEnvIfでIPをセットした後どのように処理するか
思いつきません。
ご教授いただけますと幸いです。
たいのですが、SetEnvIfでIPをセットした後どのように処理するか
思いつきません。
ご教授いただけますと幸いです。
901 :Name_Not_Found:04/12/27 22:41:00 ID:???
902 :Name_Not_Found:04/12/28 02:12:28 ID:???
>>901
すみません、どうもうまくいきません。
すみません、どうもうまくいきません。
903 :Name_Not_Found:04/12/28 02:44:08 ID:???
>>900
手抜きの方法だと
order allow,deny
allow from all
deny from 特定のIPアドレス
ErrorDocument 403 /飛ばす先.html
ただし特定IPアドレス以外でも403になるアクセスは飛ばされる弊害あり。
rewriteが使えるなら確実にできるけどもっと詳細に条件を書かないと
手抜きの方法だと
order allow,deny
allow from all
deny from 特定のIPアドレス
ErrorDocument 403 /飛ばす先.html
ただし特定IPアドレス以外でも403になるアクセスは飛ばされる弊害あり。
rewriteが使えるなら確実にできるけどもっと詳細に条件を書かないと
904 :Name_Not_Found:04/12/28 11:41:53 ID:???
例えば、
ErrorDocument 404 http://www.example.com/
と指定し、www.example.comのトップページで指定している
画像ファイル(img src)等がなかった場合、ループしてしまう
可能性はあるのでしょうか。
ErrorDocument 404 http://www.example.com/
と指定し、www.example.comのトップページで指定している
画像ファイル(img src)等がなかった場合、ループしてしまう
可能性はあるのでしょうか。
905 :Name_Not_Found:04/12/28 11:44:22 ID:???
画像が表示できないと404か。おめでてえな。
906 :Name_Not_Found:04/12/28 14:39:42 ID:???
>>904
.htaccessが置いてある場所によりけり
.htaccessが置いてある場所によりけり
907 :Name_Not_Found:04/12/28 18:16:47 ID:6e8gbjcU
少しすれ違いな気もしますが、該当スレがみつからなかったので
こちらで質問させてください。
サーバー上に複数の掲示板を作り、rewriteでアドレスを書き換えています。
一応、rewriteはうまく動き、とても喜んでいたのですが、
それに関連してCookieの問題が発生しました。
これまで、「http://www.hoge.jp/bbs/」というアレドレスに対して
IDやパスワード及びログイン/ログアウト情報を収めたCookieのファイルが
作られていました。
なので、自分の掲示板で一度ログインすれば、友達の掲示板にアクセスしたとしても、
ログイン状態のままで色々操作できたました。
しかし、rewriteを実行したことで、
「http://www.hoge.jp/hoge1/」
「http://www.hoge.jp/hoge2/」
「http://www.hoge.jp/hoge3/」
上記のようにユーザごとにアドレスが作られるようになったため、現行の仕様では
そのサイトを巡るたびにログインが必要になり、それぞれのアドレスに対して
Cookieファイルが作られてしまいます。
そこで質問ですが、アドレスが違う掲示板間でもCookie情報を統一して
呼び出すようなことはできないでしょうか。
(T-Capの掲示板ができているので、できないことはないと思うんですが。。。)
何卒ご教授ください。
よろしくお願いします。m(_ _)mペコリ
908 :Name_Not_Found:04/12/28 18:23:33 ID:???
>>907
掲示板を改造してください
掲示板を改造してください
909 :908:04/12/28 18:40:04 ID:6e8gbjcU
910 :Name_Not_Found:04/12/28 18:54:20 ID:???
>>909
掲示板の作者に聞け。
掲示板の作者に聞け。
911 :908:04/12/28 19:08:09 ID:6e8gbjcU
>>910
掲示板を作ってるのも私ですが、rewrite実行後のCookieの設定がわかりません。
現状は特定のアドレスにおいてなら問題なくCookieは効いているのですが、
複数だとできないのです。
ヒントだけでも教えてくださいm(_ _)mペコリ
掲示板を作ってるのも私ですが、rewrite実行後のCookieの設定がわかりません。
現状は特定のアドレスにおいてなら問題なくCookieは効いているのですが、
複数だとできないのです。
ヒントだけでも教えてくださいm(_ _)mペコリ
912 :Name_Not_Found:04/12/28 19:30:00 ID:l4vBfFWt
abc.def.32.0 ~ abc.def.63.255
の記述の仕方を教えてもらえないでしょうか?
の記述の仕方を教えてもらえないでしょうか?
913 :Name_Not_Found:04/12/28 19:57:27 ID:???
914 :Name_Not_Found:04/12/30 23:09:01 ID:???
order allow,deny
allow from all
deny from .****.ne.jp
この3行だけをテキストに記述して
禁止したいフォルダに入れたらいいのでしょうか?
でも500エラーが出てしまいます
サイト全体に、またはコンテンツに
1つのプロバイダからのアクセス拒否したいのですが
…どうしても500エラーが出てしまいます。
ここでの質問事項じゃないのでしたらスミマセンです
allow from all
deny from .****.ne.jp
この3行だけをテキストに記述して
禁止したいフォルダに入れたらいいのでしょうか?
でも500エラーが出てしまいます
サイト全体に、またはコンテンツに
1つのプロバイダからのアクセス拒否したいのですが
…どうしても500エラーが出てしまいます。
ここでの質問事項じゃないのでしたらスミマセンです
915 :Name_Not_Found:04/12/31 00:05:33 ID:???
>>914
鯖で.htaccessは使えるという前提で
3行の末尾で改行はしてあるか?
サイト全体で制限したいならルートに置けばいいし、
特定の場合はそのディレクトリに置けばいい。
いずれも置いた場所から下位ディレクトリすべてで有効になる。
鯖で.htaccessは使えるという前提で
3行の末尾で改行はしてあるか?
サイト全体で制限したいならルートに置けばいいし、
特定の場合はそのディレクトリに置けばいい。
いずれも置いた場所から下位ディレクトリすべてで有効になる。
916 :Name_Not_Found:04/12/31 00:30:21 ID:???
>>914
order allow,deny
allow from all
を
Order allow,deny
Allow from all
に変えてみるとか。
漏れの鯖でどうしても動かなくて、そうしたら動いたから。
あと
3行目
deny from .****.ne.jp
は、正しくは
deny from \.****\.ne\.jp
な。
order allow,deny
allow from all
を
Order allow,deny
Allow from all
に変えてみるとか。
漏れの鯖でどうしても動かなくて、そうしたら動いたから。
あと
3行目
deny from .****.ne.jp
は、正しくは
deny from \.****\.ne\.jp
な。
917 :Name_Not_Found:04/12/31 00:38:30 ID:???
Denyで正規表現が使えるとは…、便利なApacheもあるんだな。
918 :Name_Not_Found:04/12/31 01:51:30 ID:???
頭を大文字に、最後に改行、¥を付ける、を
試してみましたが相変わらずの500エラーでした
サバでは使えるようなのですが…もうちょっと格闘します。
なさけない…
試してみましたが相変わらずの500エラーでした
サバでは使えるようなのですが…もうちょっと格闘します。
なさけない…
920 :Name_Not_Found:04/12/31 12:03:56 ID:???
どこの鯖?
アスキーモードでうpした?
まずAllowを消してDany from allだけで試してみて。
アスキーモードでうpした?
まずAllowを消してDany from allだけで試してみて。
と、おもったらまた500が。…
923 :Name_Not_Found:04/12/31 16:45:45 ID:???
Apahce マニュアルの邦訳を読めよ……
http://mimir.ex.nii.ac.jp/manual-ja/mod/mod_access.html
http://mimir.ex.nii.ac.jp/manual-ja/mod/mod_access.html
924 :Name_Not_Found:04/12/31 17:20:47 ID:???
アパース
925 :Name_Not_Found:04/12/31 19:03:23 ID:???
× Dany
○ Deny
○ Deny
926 :Name_Not_Found:04/12/31 19:12:13 ID:???
ダニーアイラビュー♪
ダニーアイラビュー♪
ダニーアイラビュー♪
927 :Name_Not_Found:04/12/31 22:15:35 ID:dwKTWZwU
なんか大晦日になってから中華鯖か韓国鯖からのF5攻撃で
軒並みメジャーな日本鯖がダウンさせられているらしいな。
.htaccessレベルで最低限の戸締まりって出来ないものだろうか?
軒並みメジャーな日本鯖がダウンさせられているらしいな。
.htaccessレベルで最低限の戸締まりって出来ないものだろうか?
928 :Name_Not_Found:04/12/31 22:24:16 ID:???
>>927
無理
無理
929 :Name_Not_Found:05/01/01 02:04:49 ID:???
中華圏・勧告権のIPアドレスの範囲が絞れたら
ある程度は可能では?
ある程度は可能では?
930 :Name_Not_Found:05/01/01 02:37:10 ID:???
.htaccessでできるのはリソースへのアクセスを制限するだけ。
リクエスト自体を拒否できるわけではない。
リクエスト自体を拒否できるわけではない。
931 :Name_Not_Found:05/01/01 13:31:51 ID:???
F5アタックを防ぐ手段は無いの?
932 :Name_Not_Found:05/01/01 14:40:47 ID:???
撃たれる前に撃つしかない
やはりアクセス制御できません…
サバはミクストなんですが…
サイト一時閉鎖するかあ… 無念。
サバはミクストなんですが…
サイト一時閉鎖するかあ… 無念。
934 :Name_Not_Found:05/01/01 16:56:57 ID:???
>>933
(8).htaccess
.htaccessですが、Optionsディレクティブの上書きは出来ないように設定してあります。
その他AddType等のディレクティブの上書きは可能です。
アクセス制限は使えるんだな。
やってること何か間違ってない?
どうやったか全部書いてみて。
(8).htaccess
.htaccessですが、Optionsディレクティブの上書きは出来ないように設定してあります。
その他AddType等のディレクティブの上書きは可能です。
アクセス制限は使えるんだな。
やってること何か間違ってない?
どうやったか全部書いてみて。
やってみたことは
order allow,deny
allow from all
deny from .****.ne.jp
を、テキスト(mi)で作って任意のテスト用フォルダにアップロード。
モードを604に変換しました。
それで500エラー。
そこで教えて頂いた通り大文字にしてみたり ¥ 付けてみたりしましたが
やっぱり500がでました。
最後の行の改行の確認もしております。
Dany from allだけ、という>>920さんのおことばを試すと403がでてくれます。
「アクセス制限は使えるんだな」というのは本当につかけるのかい?という
ご質問でしょうか…?
それがミクストサイトでは私の頭ではわかりませんでした…
仕事始めあたりにミクストさんに聞いた方がいいでしょうか。
…ものすごく基本的なところでミスってる気がして恥ずかしいu
936 :Name_Not_Found:05/01/01 23:19:54 ID:???
>>935
単純に .****.ne.jp を弾きたいだけだったら
いっそ、
deny from .****.ne.jp
だけで試してみそ?
弾きたいのがいっぱいあったら
deny from .****1.ne.jp
deny from .****2.ne.jp
deny from .****3.ne.jp
って書き足しちゃってもへーきだたら。
単純に .****.ne.jp を弾きたいだけだったら
いっそ、
deny from .****.ne.jp
だけで試してみそ?
弾きたいのがいっぱいあったら
deny from .****1.ne.jp
deny from .****2.ne.jp
deny from .****3.ne.jp
って書き足しちゃってもへーきだたら。
937 :Name_Not_Found:05/01/01 23:23:56 ID:???
order allow,deny
deny from .****.ne.jp
としてorder allow,deny
allow from all
は敢えて入れないとか。
deny from .****.ne.jp
としてorder allow,deny
allow from all
は敢えて入れないとか。
940 :Name_Not_Found:05/01/01 23:33:37 ID:???
942 :Name_Not_Found:05/01/02 02:20:06 ID:???
勃発が勃起に見えたので謝ってください
943 :Name_Not_Found:05/01/02 02:29:34 ID:???
ご、ごめん
944 :Name_Not_Found:05/01/02 09:23:47 ID:???
単純にドメインの逆引きはやってませんとか。んなわけないか。
945 :Name_Not_Found:05/01/02 10:51:08 ID:???
ドメインの逆引き?とは…?
946 :Name_Not_Found:05/01/02 11:14:18 ID:???
IPからDNS
947 :Name_Not_Found:05/01/02 18:10:01 ID:???
とりあえずヤプーはデフォではじいておくべきだよな
948 :Name_Not_Found:05/01/03 10:30:40 ID:VKKPST5q
トップディレクトリにindex.htmlとcssファイルを置いています。
htaccessで、このCSSファイルだけをクロールさせないようにして、他のファイル・ディレクトリは許可する
書き方ってどういう手順で作成するのでしょうか?
htaccessで、このCSSファイルだけをクロールさせないようにして、他のファイル・ディレクトリは許可する
書き方ってどういう手順で作成するのでしょうか?
949 :Name_Not_Found:05/01/03 12:08:08 ID:???
まともなロボットは CSS をインデクシングしないから考慮する必要なし。
950 :Name_Not_Found:05/01/03 16:15:36 ID:???
まともじゃないロボットはいるの?
951 :Name_Not_Found:05/01/03 16:20:30 ID:???
WayBack Machineは外部CSSもキャッシュするよ。
952 :Name_Not_Found:05/01/03 17:25:55 ID:???
なんでCSSをインデックスされたくないんだろう……
953 :Name_Not_Found:05/01/03 17:28:41 ID:???
>>948
<Files>とSetEnvIfとDenyで。robots.txtじゃいかんのか
<Files>とSetEnvIfとDenyで。robots.txtじゃいかんのか
954 :Name_Not_Found:05/01/03 17:38:05 ID:Fc8mZQlr
>>952
Google・YST・MSNβのスパムフィルタのチェックに。
これ以上はSEOスレの範囲なので。
>>949
氏ね。
Googleのアルゴリズムが大幅に変更されたらどうすんだ。
>>951
さんくす。
>>953
さんくす。
Google・YST・MSNβのスパムフィルタのチェックに。
これ以上はSEOスレの範囲なので。
>>949
氏ね。
Googleのアルゴリズムが大幅に変更されたらどうすんだ。
>>951
さんくす。
>>953
さんくす。
955 :Name_Not_Found:05/01/03 17:46:19 ID:???
age厨のうえに、自分の質問に対して期待した答えがなければ「氏ね」かよ……
956 :Name_Not_Found:05/01/03 18:28:08 ID:Fc8mZQlr
>>955
さんくす。
さんくす。
957 :Name_Not_Found:05/01/03 19:16:08 ID:uMM43v10
>>955
イキロ
イキロ
958 :Name_Not_Found:05/01/04 10:25:07 ID:???
949は嘘は言ってないしな・・・
959 :Name_Not_Found:05/01/04 19:29:12 ID:???
大手ISPhogehoge.ne.jpからのアクセスをallow、
ただし「リモホz***niraikanai.hogehoge.ne.jpかつUAがWinXPのIE6」
(F5アタック攻撃・マイナーなspam業者bot)はdenyと記述したいのですが、
>deny from SetEnvIf User-Agent "Mozilla/4.0 (compatible; MSIE 6.0; Windows NT 5.1; SV1; .NET CLR 1.1.4322)"
>deny from z***niraikanai.hogehoge.ne.jp
と個別に書くと予想外のアクセス制限がかかってしまいます。
何とか意図する条件で同じISPを使っている他の方を巻き込まない記述方法はないでしょうか。
960 :Name_Not_Found:05/01/05 17:27:52 ID:???
961 :Name_Not_Found:05/01/06 12:33:03 ID:IgIjW1GP
特定のフォームに直打ちした時のみアクセスできるようにはできますか?
「このフォームへurlを記述し、ジャンプボタンを押し移動する」です。
「このフォームへurlを記述し、ジャンプボタンを押し移動する」です。
962 :Name_Not_Found:05/01/06 15:09:27 ID:???
>>961
REFERER が空っぽであれば直打ちである可能性があるが、確実ではない
リファラを吐かないように設定しているブラウザに対しては効果無し。
その要件を 100% 確実にできるという方法はないだろう
SetEnvIf Referer "^$" ref_ok
Deny from All
Allow from env=ref_ok
REFERER が空っぽであれば直打ちである可能性があるが、確実ではない
リファラを吐かないように設定しているブラウザに対しては効果無し。
その要件を 100% 確実にできるという方法はないだろう
SetEnvIf Referer "^$" ref_ok
Deny from All
Allow from env=ref_ok
963 :Name_Not_Found:05/01/08 20:12:58 ID:???
内部からは自由にアクセスできて
外部からはbasic認証としたい場合にはどうすればよいでしょうか?
外部からはbasic認証としたい場合にはどうすればよいでしょうか?
964 :Name_Not_Found:05/01/08 21:01:40 ID:???
>内部、外部
意味不明
意味不明
965 :Name_Not_Found:05/01/08 23:13:08 ID:xlchgfdH
リファラ無しの場合と自サイトのリファラがある場合
のみページ閲覧許可
って出来ますか?
のみページ閲覧許可
って出来ますか?
966 :Name_Not_Found:05/01/09 01:35:09 ID:???
967 :Name_Not_Found:05/01/09 15:50:03 ID:???
サイト移転して旧サイトから新サイトへリダイレクトしています。
ですが、
/cgi-bin/
フォルダだけはリダイレクトしたくないんですが
それ以外のファイルは全てリダイレクトしたい。
一つのフォルダだけ、リダイレクトを無効にすることは出来ますか?
ですが、
/cgi-bin/
フォルダだけはリダイレクトしたくないんですが
それ以外のファイルは全てリダイレクトしたい。
一つのフォルダだけ、リダイレクトを無効にすることは出来ますか?
968 :Name_Not_Found:05/01/10 04:38:29 ID:Qhot2dZv
上に質問がありますが、もめん、自分の環境だとちゃんと出る.htaccessのBASIC認証画面が
ある人たちにはなぜか出ないと言う。
これって単に環境の違いなんでしょうか、それともこちらの設定ミスなんでしょうか。
ある人たちにはなぜか出ないと言う。
これって単に環境の違いなんでしょうか、それともこちらの設定ミスなんでしょうか。
969 :Name_Not_Found:05/01/10 05:35:25 ID:mbS/YIjH
210.128.0.0~210.159.255.255までの範囲をアクセス制限したい場合は210.144.0.0/11と指定して良いのでしょうか?
970 :Name_Not_Found:05/01/10 05:58:09 ID:???
971 :Name_Not_Found:05/01/10 06:03:35 ID:???
972 :Name_Not_Found:05/01/10 11:35:15 ID:???
BASIC認証で、
FreeBSDの鯖へ、Winからtelnetを使わずにパスワードを作成するにはどうすればいいですか?
FreeBSDの鯖へ、Winからtelnetを使わずにパスワードを作成するにはどうすればいいですか?
973 :Name_Not_Found:05/01/10 12:05:26 ID:???
Win Apacheでhtpasswdしたやつは使えませんの?
974 :Name_Not_Found:05/01/10 14:46:58 ID:???
RedHatとかでは出来ましたが、BSDだけは何回やっても通らず401です
975 :Name_Not_Found:05/01/10 15:04:02 ID:???
wwwをつけずに,http://ドメイン/siteB/ にアクセスしてきた人を
強制的にhttp://www.ドメイン/siteB にアクセスし直す方法は有りますか?
そのばあいはどこに設置すればイイですか?
public_html---siteA
|
--siteB
|
--siteC
という構造です
強制的にhttp://www.ドメイン/siteB にアクセスし直す方法は有りますか?
そのばあいはどこに設置すればイイですか?
public_html---siteA
|
--siteB
|
--siteC
という構造です
>>970
どうやればいいのでしょう?
<Files>でhtmlだけリダイレクトしようかと思ったんですが
そうすると/cgi-bin/の中のhtmlもリダイレクトしてしまいそうだし、
/ 以下のフォルダに入ってないファイルもあるので、ちとギブアップしました。
どうやればいいのでしょう?
<Files>でhtmlだけリダイレクトしようかと思ったんですが
そうすると/cgi-bin/の中のhtmlもリダイレクトしてしまいそうだし、
/ 以下のフォルダに入ってないファイルもあるので、ちとギブアップしました。
977 :Name_Not_Found:05/01/10 21:51:55 ID:???
>>977
私が借りてるサーバーのDNS設定はpulic_html直下
http://ドメイン/ に設定しています。
siteBはディレクトリにトップページをおいて上位のサイトとは別の
ホームページとして運用指定いるだけなんですが、DNSなんでしょうか?
質問するのにいいスレあればおしえてください。
public_html(mainsite)---siteA
|
--siteB
|
--siteC
私が借りてるサーバーのDNS設定はpulic_html直下
http://ドメイン/ に設定しています。
siteBはディレクトリにトップページをおいて上位のサイトとは別の
ホームページとして運用指定いるだけなんですが、DNSなんでしょうか?
質問するのにいいスレあればおしえてください。
public_html(mainsite)---siteA
|
--siteB
|
--siteC
>>977
アリがトン。調べてみる。
アリがトン。調べてみる。
980 :Name_Not_Found:05/01/11 00:00:35 ID:???
少し教えてください
”特定のIPからのアクセス”のみ、別のページへ飛ばしたいとき
自分で調べた限りでは
SetEnvIf Remote_Addr ^xxx\.xxx\.xxx\. REDIRECT
<IfDefine REDIRECT>
Redirect / http://www.yahoo.co.jp/
</IfDefine>
でいけそうなのですが、試しに自分のIPを入れてみてもyahooに飛ばず、アクセスできてしまいます。
どこか間違っているのでせうか。
”特定のIPからのアクセス”のみ、別のページへ飛ばしたいとき
自分で調べた限りでは
SetEnvIf Remote_Addr ^xxx\.xxx\.xxx\. REDIRECT
<IfDefine REDIRECT>
Redirect / http://www.yahoo.co.jp/
</IfDefine>
でいけそうなのですが、試しに自分のIPを入れてみてもyahooに飛ばず、アクセスできてしまいます。
どこか間違っているのでせうか。
981 :Name_Not_Found:05/01/11 02:52:07 ID:???
>>978
レン鯖板で。
>>980
<IfDefine>~</IfDefine>
httpd 本体起動時のコマンドラインに、「-D名前」オプションを付けた時、
その名前が設定済みなら“真”と解釈される条件判断ディレクティブです。
名前の前に「!」を付ければ否定の意味になります。
.htaccess しか操作できない一般ユーザには、まったく役に立ちません。
レン鯖板で。
>>980
<IfDefine>~</IfDefine>
httpd 本体起動時のコマンドラインに、「-D名前」オプションを付けた時、
その名前が設定済みなら“真”と解釈される条件判断ディレクティブです。
名前の前に「!」を付ければ否定の意味になります。
.htaccess しか操作できない一般ユーザには、まったく役に立ちません。
わからん
どこできけばいいんだろう
どこできけばいいんだろう
983 :Name_Not_Found:05/01/11 15:18:46 ID:???
>>982
借りてる鯖のスレはないの?
借りてる鯖のスレはないの?
985 :Name_Not_Found:05/01/11 18:00:25 ID:???
新スレマダー
986 :Name_Not_Found:05/01/11 19:27:47 ID:???
987 :Name_Not_Found:05/01/11 20:37:31 ID:???
988 :Name_Not_Found:05/01/11 22:28:44 ID:???
mod_rewriteについて随分文献を探したのですが
どうしてもわからなかったのでお聞きします。
Rewriteを使って本来は大文字が含まれてるファイルやディレクトリに
アクセスする際、小文字を使用してもアクセス出来るようにする為の
rewriteの記述を教えてください。
当方サーバーはXREAで大小英字を区別するのでスペルの大小文字を
間違えると404になってしまいます。
Apache標準モジュールであるmod_spellなどは負荷の関係上有効になってません。
サポートに聞いたところRewriteで対応して下さいとのことでした。
どうしてもわからなかったのでお聞きします。
Rewriteを使って本来は大文字が含まれてるファイルやディレクトリに
アクセスする際、小文字を使用してもアクセス出来るようにする為の
rewriteの記述を教えてください。
当方サーバーはXREAで大小英字を区別するのでスペルの大小文字を
間違えると404になってしまいます。
Apache標準モジュールであるmod_spellなどは負荷の関係上有効になってません。
サポートに聞いたところRewriteで対応して下さいとのことでした。
989 :Name_Not_Found:05/01/12 01:00:22 ID:???
>>988
rewriteでできないこともないが、大文字小文字の区別なくアクセスしたい
ディレクトリやファイルをすべて記述しなきゃならんぞ。
RewriteEngine on
RewriteRule ^index\.html$ index.html [NC,L]
RewriteRule ^nemu\.html$ menu.html [NC,L]
・
・
そもそも、>>264-270・・・
rewriteでできないこともないが、大文字小文字の区別なくアクセスしたい
ディレクトリやファイルをすべて記述しなきゃならんぞ。
RewriteEngine on
RewriteRule ^index\.html$ index.html [NC,L]
RewriteRule ^nemu\.html$ menu.html [NC,L]
・
・
そもそも、>>264-270・・・
990 :Name_Not_Found:05/01/12 13:37:32 ID:weU0Fkxh
教えてください。
アクセスできるファイルを制限するために
下記のようにしてるのですが
http://xxx.xxx/xxxx/
としたときのindex.html
が403エラーになってしまいます。
これも許可するにはどのように記述したらよいのでしょうか?
order deny,allow
deny from all
<Files ~ "\.(php|gif|jpg|css|js|html)$">
order allow,deny
allow from all
</Files>
アクセスできるファイルを制限するために
下記のようにしてるのですが
http://xxx.xxx/xxxx/
としたときのindex.html
が403エラーになってしまいます。
これも許可するにはどのように記述したらよいのでしょうか?
order deny,allow
deny from all
<Files ~ "\.(php|gif|jpg|css|js|html)$">
order allow,deny
allow from all
</Files>
991 :Name_Not_Found:05/01/12 14:36:55 ID:???
order deny,allow
deny from all
<Files ~ "\.(php|gif|jpg|css|js|html)$">
allow from all
</Files>
deny from all
<Files ~ "\.(php|gif|jpg|css|js|html)$">
allow from all
</Files>
992 :Name_Not_Found:05/01/12 15:22:15 ID:???
>>991
??
??
993 :Name_Not_Found:05/01/13 00:19:00 ID:rKHSBc45
.htaccessファイルはどの文字コードで書いても良いんでしょうか?
994 :Name_Not_Found:05/01/13 01:18:19 ID:???
>>987
よく見てみます。ありがとう!
よく見てみます。ありがとう!
996 :Name_Not_Found:05/01/13 05:28:34 ID:???
997 :Name_Not_Found:05/01/13 05:28:54 ID:???
998 :Name_Not_Found:05/01/13 05:29:15 ID:???
999 :Name_Not_Found:05/01/13 05:29:35 ID:???
.htaccess質問コーナー Part3
http://pc5.2ch.net/test/read.cgi/hp/1105439192/
http://pc5.2ch.net/test/read.cgi/hp/1105439192/
1000 :Name_Not_Found:05/01/13 05:29:56 ID:???
⊂⌒~⊃。Д。)⊃
1001 :1001:
このスレッドは1000を超えました。
もう書けないので、新しいスレッドを立ててくださいです。。。
もう書けないので、新しいスレッドを立ててくださいです。。。